

Сигурностни изследователи от компанията Cybereason администратори на пощенски сървъри относно установяването на масирана автоматизирана атака, експлоатираща (CVE-2019-10149) в Exim, идентифицирана миналата седмица. По време на атаката нападателите успяват да изпълнят своя код с права root и инсталират на сървъра злонамерен софтуер за добив на криптовалути.
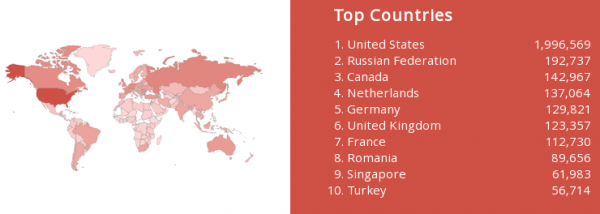
Според юнския дял на Exim е 57.05% (преди година 56.56%), Postfix се използва на 34.52% (33.79%) от пощенските сървъри, Sendmail — 4.05% (4.59%), Microsoft Exchange — 0.57% (0.85%). Според услугата Shodan остават потенциално уязвими над 3.6 милиона пощенски сървъри в глобалната мрежа, които не са актуализирани до последната стабилна версия на Exim 4.92. Около 2 милиона от потенциално уязвимите сървъри са разположени в САЩ, 192 хиляди в Русия. Според компанията RiskIQ, 70% от сървърите с Exim вече са преминали на версия 4.92.
На администраторите се препоръчва спешно да инсталират актуализациите, които още миналата седмица бяха подготвени от дистрибуцията (, , , , , ). В случай на наличие на уязвимост в системата на версия Exim (от 4.87 до 4.91 включително) е необходимо да се уверите, че системата вече не е компрометирана, като проверите crontab за подозрителни извиквания и се уверите в отсъствието на допълнителни ключове в каталога /root/.ssh. За атаката може да свидетелства също и наличието в журнала на защитната стена на активност с хостове an7kmd2wp4xo7hpr.tor2web.su, an7kmd2wp4xo7hpr.tor2web.io и an7kmd2wp4xo7hpr.onion.sh, които се използват в процеса на зареждане на злонамерен софтуер.
Първите опити за атака срещу сървъри Exim на 9 юни. Към 13 юни атаката характер. След експлоатацията на уязвимостта чрез шлюзовете tor2web от скритата услуга Tor (an7kmd2wp4xo7hpr) се зарежда скрипт, който проверява наличието на OpenSSH (ако няма ), променя неговите настройки ( вход с root и удостоверяване чрез ключове) и инсталира за потребителя root , предоставящ привилегирован достъп до системата чрез SSH.
След настройка на бекдора в системата се инсталира скенер за портове, за да се идентифицират други уязвими сървъри. Осъществява се също търсене в системата за вече налични системи за майнинг, които се премахват в случай на установяване. На последния етап се зарежда и записва в crontab собствен майнер. Майнерът се зарежда под формата на ico-файл (в действителност представлява zip-архив с парола "no-password"), в който е опакован испълняем файл във формат ELF за Linux с Glibc 2.7+.
Източник: opennet.ru
