

В петък, 12 април, специалистът по информационна безопасност Джон Пейдж публикува информация за неисправена уязвимост в актуалната версия на Internet Explorer и демонстрира нейното експлоатиране. Тази уязвимост потенциално може да позволи на нападателя да получи съдържанието на локални файлове на потребителите на Windows, заобикаляйки системата за сигурност на браузъра.
Уязвимостта се дължи на начина, по който Internet Explorer обработва файловете в MHTML формат, които обикновено имат разширение .mht или .mhtml. Този формат се използва по подразбиране в Internet Explorer за запазване на уеб страници и позволява да се запази всичкото съдържание на страницата заедно с медийните файлове в един единствен файл. Понастоящем повечето модерни браузъри не запазват уеб страниците в MHT формат и използват стандартния WEB формат - HTML, но все пак поддържат обработката на файлове в този формат и могат да го използват за запазване при съответни настройки или с помощта на разширения.
Уязвимостта, открита от Джон, принадлежи към класа XXE (XML eXternal Entity) уязвимости и се дължи на неправилна конфигурация на обработвача на XML код в Internet Explorer. «Тази уязвимост позволява на отдалечен нападател да получи достъп до локалните файлове на потребителя и, например, да извлече информация за версията на инсталирания софтуер в системата», разказва Пейдж. «Така, заявка за ‘c:Python27NEWS.txt’ ще върне версията на тази програма (интерпретатор на Python в случая).»
Тъй като в Windows всички MHT файлове по подразбиране се отварят в Internet Explorer, експлоатацията на тази уязвимост е тривиална задача, тъй като потребителят трябва само да кликне два пъти върху опасния файл, получен по имейл, в социални мрежи или месеенджъри.
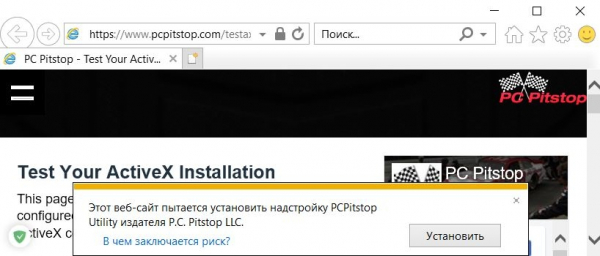
„Обикновено, при създаването на екземпляр на ActiveX обекти, като Microsoft.XMLHTTP, потребителят получава предупреждение от системата за сигурност в Internet Explorer, което изисква потвърждение за активиране на блокирано съдържание“, обяснява изследователят. „Но при отваряне на предварително подготвен .mht файл с помощта на специално подредени маркерни тагове , потребителят няма да получи предупреждение за потенциално опасно съдържание.“
Според Пейдж, той успешно е тествал уязвимостта в актуалната версия на браузъра Internet Explorer 11 с всички последни актуализации за сигурност в системите Windows 7, Windows 10 и Windows Server 2012 R2.
Вероятно единствено добрата новина от разкритие на тази уязвимост за обществеността е фактът, че некогаш доминиращият пазарен дял на Internet Explorer в момента е сведен до около 7,34%, според NetMarketShare. Но тъй като Windows използва Internet Explorer като приложение по подразбиране за отваряне на MHT файлове, потребителите не е необходимо да инсталират IE като браузър по подразбиране и те все още са уязвими, докато IE все още е на системите им и не обръщат внимание на формата на изтегляните файлове от интернет.
Още на 27 март Джон е уведомил Microsoft за тази уязвимост в техния браузър, но на 10 април изследователят е получил отговор от компанията, която е заявила, че не счита този проблем за критично важен.
„Поправката ще бъде пусната само с следващата версия на продукта“, пише в писмото на Microsoft. „В момента не планираме да пускаме решение за този проблем.“
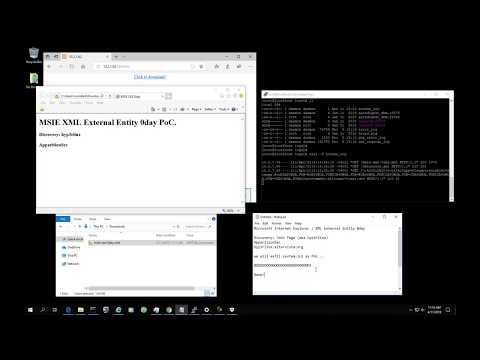
След категоричната реакция на Microsoft, изследователят публикува детайли за уязвимостта с нулев ден на своя сайт, както и демонстрационен код и видео в YouTube.
Въпреки че реализирането на тази уязвимост не е толкова просто и изисква по някакъв начин да се принуди потребителят да стартира неизвестен файл във формат MHT, тази уязвимост не трябва да се приема лекомислено, въпреки отсъствието на реакция от страна на Microsoft. Хакерски групи вече са използвали MHT файлове за фишинг и разпространяване на злонамерен софтуер в миналото, нищо не пречи да го направят отново и сега.
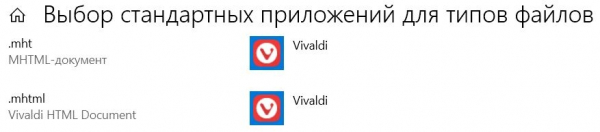
Въпреки това, за да избегнете тази и много подобни уязвимости, е достатъчно просто да обърнете внимание на разширението на файловете, които получавате от Интернет, и да ги проверите с антивирус или на сайта VirusTotal. А за допълнителна сигурност просто задайте .mht или .mhtml файловете да се отварят с предпочитания от вас браузър, различен от Internet Explorer. Например, в Windows 10 това става сравнително лесно в менюто „Избор на стандартни приложения за типове файлове“.
Източник: 3dnews.ru
