

Компания Mozilla представи нов продукт — Firefox Enterprise, отделна версия на Firefox, предназначена за употреба в предприятията и предоставя разширени възможности за централизирано управление и контрол на действията на служителите. Версията Firefox Enterprise 158 е базирана на версията Firefox 158, чийто релиз е планиран за днешния вечер. Управлението на браузърите на работните станции се осъществява чрез уеб-конзолата на администратора, която може да бъде стартирана на собствено оборудване без привързаност към външни облачни услуги.
Поддържа се предаване на информация за събития към внедрените в предприятието платформи за анализ на събития за сигурност (SIEM — Управление на информацията и събитията за сигурност), определяне на правила за достъп, свързани с потребителите и устройствата, удостоверяване чрез системи за единичен вход (SSO), ограничаване на достъпа на ниво домейни и действия в браузъра (например, изключване на функции, свързани с AI), управление на инсталацията на добавки и доставка на актуализации, отдалечено изменение на настройки и събиране на телеметрия.
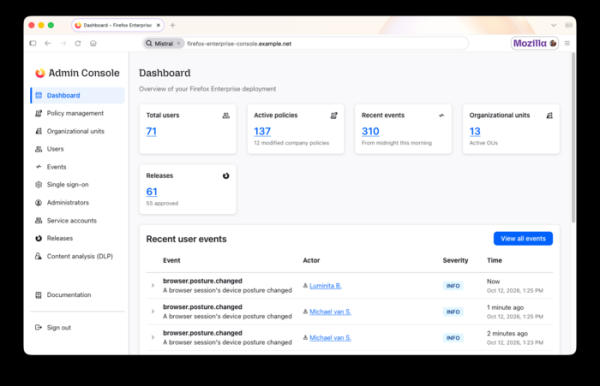
Основни характеристики на Firefox Enterprise:
- Управление на потребителите и сесиите чрез конзолата на администратора. Обединяване на потребители в групи с различни нива на достъп. Създаване на правила за анализ на съдържанието и рецензиране на логовете на одита.
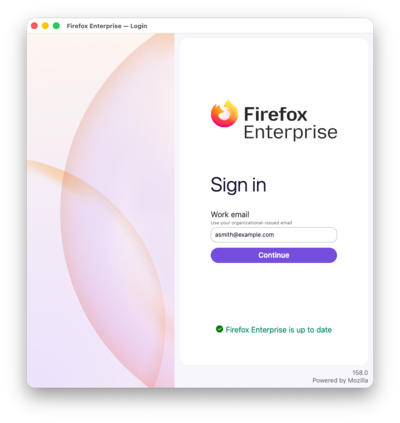
- Възможност за работа в браузъра само след удостоверяване с използване на корпоративния си акаунт. Поддържа се интеграция с SSO и доставчици на удостоверяване, използващи протокола
OpenID Connect (OIDC). Може да се прилага двуфакторно удостоверяване. След рестартиране или затваряне на браузъра сесията се за завършва и е необходимо повторно влизане. Администраторът може отдалечено да прекъсне сесията, например, в случай на кражба на лаптоп.
- Отделна тема на оформление и елементи на бранда. Стил на оформлението с оглед на корпоративния стил и показване на логото на предприятието в браузъра.
- Изключване на обращенията към услугите на Mozilla в полза на собствените услуги на предприятието, които осигуряват управление на браузъра и актуализациите.
- Предаване на информация за състоянието на устройството в административната конзола, включително данни за операционната система, криптиране на дисковете, активни програми за поддържане на сигурността, свързване с домейна Active Directory, инсталирани разширения и информация за мрежовата свързаност. Администраторът може да свърже възможността за работа в браузъра с параметрите на системната среда.
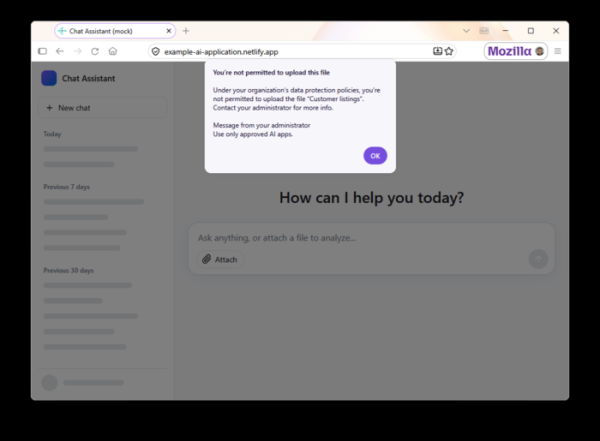
- Възможности за предотвратяване на изтичането на данни (DLP — Data Loss Prevention) — администраторът може да настрои блокировка или предупреждение при опити за поставяне от буфера на обмен, качване и изтегляне на файлове, отпечатване на страници от определени сайтове. Например, може да бъде забранено поставянето от буфера на обмен в неразрешени AI инструменти. Вградени DLP проверки се извършват на страната на браузъра на устройството на потребителя, т.е. съдържанието не се изпраща за инспекция по мрежата, но може да бъде свързан и изпращането на данни към външни DLP системи. Обнаружените нарушения на правилата се отразяват в административната конзола.

- Поддържа се добавяне на водни знаци на важни страници, съдържащи имейла на служителя и времето на операцията. Подобни етикети могат да се използват при разследването на източника на изтичането на информация. Параметрите на водните знаци и сайтовете, над които те се добавят, се конфигурират от администратора.
- Режим на усилена защита (Lockdown), при който при достъп до непознати сайтове се деактивира JIT компилацията на JavaScript, блокира се изпълнението на работници, забраняват се нешифровани запитвания през HTTP и се осигурява изолация на работата с сайта в отделен контейнер.
- Криптиране на данни от профила, като история на посещенията, данни от уеб формуляри, удостоверителни данни и TLS сесийни токени. Достъпът до копирания криптиран профил е възможен само при наличие на ключ, предоставен от администратора.
- Възможност за достъп до вътрешни сайтове и уеб приложения на компанията от лични устройства на потребителя без инсталиране на отделен VPN, използвайки внедрен прокси на предприятието.
- Над 130 централизирано управлявани политики, промените на много от които не изискват рестартиране на браузъра. Например, чрез политиките могат да се променят настройки, свързани с прокси, филтриране на сайтове, бисквитки, работа само през HTTPS, режим Lockdown и параметри на разширения.
- Възможност за определяне на минимално допустимата версия на браузъра и наблюдение на инсталирането на актуализации на системите на служителите.
- Поддръжка за предаване на информация за събития, като сваляне на файлове, печат, инсталиране на разширения, отваряне на небезопасни сайтове и опити за достъп до блокирани сайтове, маркирани в базата данни на Safe Browsing. Доклад за подобни събития се показва в интерфейса на администратора.
- Администраторът може да блокира и разрешава използването на браузърни разширения, свързвайки ги с техния тип, сайтове и правомощия на потребителите. Също така може да забрани деактивирането на автоматичните актуализации на разширенията и да използва отделен сървър за доставка на нови версии на разширения, да забрани промяната на настройките на разширенията за отделни сайтове и да определи с кои сайтове да приложи определени разширения.
Източник: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish