

В неофициалния Telegram клиент Nekogram е открит объркан код, който тайно изпраща на бота «@nekonotificationbot» телефонни номера на потребители, влезли в приложението, в привръзка с идентификатора на потребителя. Промяната за събиране на телефонни номера присъства само в готовите APK пакети, разпространявани чрез Google Play, GitHub и Telegram канала на проекта. В оригиналния код на GitHub и в APK пакета от каталога F-Droid липсва промяната, събираща телефонни номера.
Задната вратичка е била присъстваща в файла Extra.java. Предполага се, че изпращането е започнало с версия Nekogram 11.2.3, първоначално само за потребители с китайски номера, а след това за всички. В програмата също са използвани osint ботове «@tgdb_search_bot» и «@usinfobot» за идентифициране на потребители по техния ID, но телефонните номера не са били изпращани. 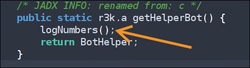
Изследователите са подготвили java хук и бот, които позволяват на всеки потребител да се увери в изпращането на телефонните номера от неговия екземпляр на приложението. 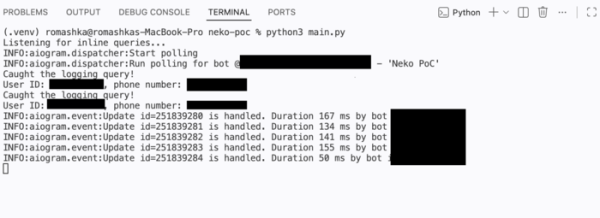
Според изследователите, които откриха проблема, авторите на програмата са могли да използват получената информация за създаване на база данни за последваща продажба на създателите на OSINT ботове. Намерението за скриване на подобна активност е очевидно от обфускацията на промяната и използването на inline заявки за изпращане на данни. След разкриването на проблема в системата за проследяване на грешки на проекта, авторът на Nekogram призна изпращането на телефонни номера на своя бот, без да поясни причините за подобна активност, но спомена, че изпращаните телефони не се запазват и не се предават на никого.
Допълнително може да се отбележи, че е открита уязвимост в официалното приложение Telegram. Проектът Zero Day Initiative (ZDI), който предоставя парични награди за доклади относно неизправени уязвимости, публикува предварителни данни за уязвимостта ZDI-CAN-30207 в Telegram, която има критично ниво на опасност (9.8 от 10) и е обозначена като отдалечена атака, не изискваща действия от потребителя. Детайлите ще бъдат разкрити на 24 юли, давайки време на разработчиците на Telegram да предоставят поправката на потребителите.
Съобщено е, че уязвимостта се проявява при отваряне на специално оформени анимирани стикери в Telegram и може да доведе до изпълнение на код от злонамерени лица без никакви действия от страна на потребителя. Изглежда, уязвимостта е причинена от грешка в кода на библиотеката rlottie, която осигурява работата на предварителния преглед.
Представители на Telegram заявиха, че не считат открития проблем за опасна уязвимост, тъй като всички качвани стикери се проверяват предварително за сървъри Telegram и подобна проверка не би позволила показването на злонамерен стикер на потребителите. След изявлението на Telegram, нивото на опасност на уязвимостта беше намалено от 9.8 на 7.0.
Източник: opennet.ru
