

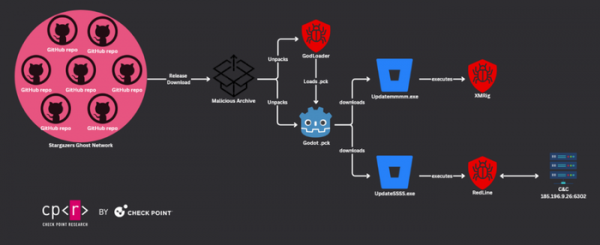
Компания Checkpoint съобщи за откритие на зловреден софтуер GodLoader, написан на GDScript и използващ открития игрови движок Godot за изпълнението си (движокът Godot се прилага като платформа за стартиране). Писането на код на GDScript позволи разпространението на зловредни програми сред любителите на компютърни игри под формата на модификации и игрови ресурси във формат pck, обработвани от движка Godot. Използването на GDScript също така даде възможност да не се зависи от операционната система, която е инсталирана на потребителя (Windows, macOS, Linux, Android и iOS).
Тъй като за изпълнението на програми на GDScript е необходимо наличието на движка Godot, основната цел на атаката бяха потребителите на игри на тази платформа. Най-ранните варианти на новия зловреден софтуер са датерирани на 29 юни. Общият брой на системите, засегнати от GodLoader, е над 17 хиляди. Като правило жертвите на атаката са изтегляли непроверени pck-архиви с интегриран GodLoader от външни ресурси и подставени хранилища в GitHub. След изпълнението на скрипта, разположен в архива на GDScript, GodLoader осъществяваше изтеглянето и стартирането на допълнителни зловредни компоненти, които извършват действия като копаене на криптовалута и изпращане от системата на потребителя на запазени пароли и ключове за достъп.
Източник: opennet.ru
