

Представен е релиз на дистрибуцията Kali Linux 2024.2, основана на пакетната база Debian, проектирана за тестване на системи за уязвимости, извършване на одити, анализ на остатъчна информация и установяване на последиците от атаки на злонамерени лица. Всички оригинални разработки, създадени в рамките на дистрибуцията, се разпространяват под лицензия GPL и са достъпни чрез публичен Git репозиторий. Подготовени са няколко варианта на iso-образи с размери 495 MB и 4 GB. Сборките са налични за архитектури i386, x86_64, ARM (armhf и armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). По подразбиране се предлага работен плот Xfce, но опционално се поддържат KDE, GNOME, MATE, LXDE и Enlightenment e17.
Kali включва един от най-пълните набори от инструменти за специалисти в областта на компютърната сигурност: от средства за тестване на web приложения и проникване в безжични мрежи до програми за четене на данни от идентификационни RFID чипове. В комплекта е включена колекция от експлойти и около 400 специализирани утилити за проверка на сигурността, като Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Освен това, в дистрибуцията са включени средства за ускоряване на подбора на пароли (Multihash CUDA Brute Forcer) и WPA ключове (Pyrit) чрез използване на технологии CUDA и AMD Stream, които позволяват използването на GPU видеокарти NVIDIA и AMD за извършване на изчислителни операции.
В новото издание:
- За решаване на въпроса с годината 2038, пакетите за 32-битни архитектури armhf и armel са трансформирани да използват 64-битния тип time_t.
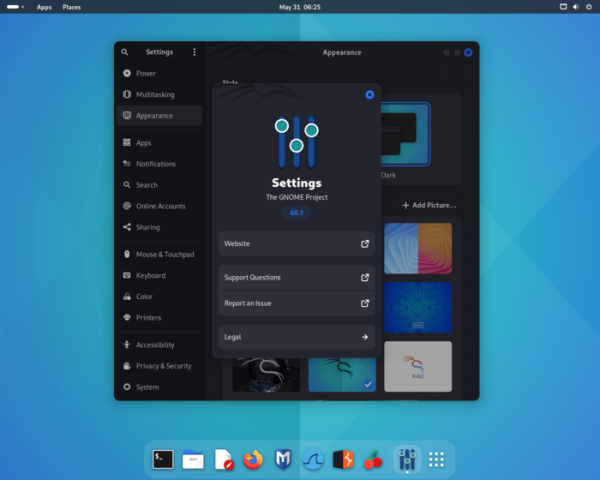
- Потребителската среда е обновена до GNOME 46.

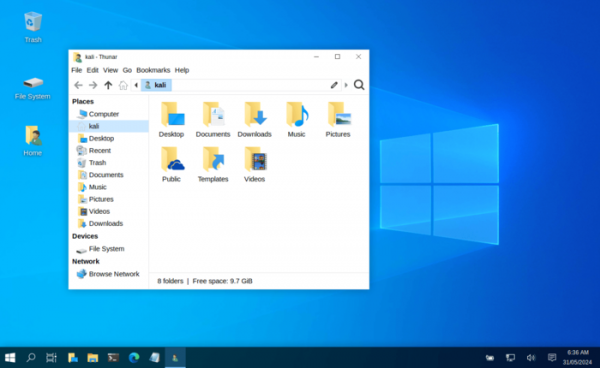
- Обновена е реализацията на режима «Kali Undercover», основан на Xfce, който симулира оформлението на Windows, за да не предизвиква подозрения при работа с Kali на обществени места. Подобрена е работата на Xfce на екрани с висока плътност на пиксели.

- Съставът включва 18 нови утилити:
- autorecon — инструмент за определяне на наличните в мрежата услуги в многопоточен режим.
- coercer — проверка на Windows сървър, използваща 12 метода на удостоверяване.
- dploot — аналог на SharpDPAPI, написан на Python.
- getsploit — утилита за търсене и изтегляне на експлойти.
- gowitness — създаване на скрийншоти на сайтове, използвайки движка Chrome.
- horst — анализатор на безжични мрежи.
- ligolo-ng — утилита за тунелиране на трафик.
- mitm6 — реализация на атака срещу Windows, използваща DHCPv6.
- netexec — инструментариум за автоматизация на атаки срещу големи мрежи.
- pspy — проследяване на активността на процесите в Linux без необходимост от права root.
- pyinstaller — преобразуване на Python програми в отделни изпълними файлове.
- pyinstxtractor — Extractor за PyInstaller.
- sharpshooter — Framework за генериране на Payload.
- sickle — инструмент за разработка на Payload.
- snort — система за предотвратяване на атаки.
- sploitscan — търсене на информация по CVE идентификатор.
- vopono — стартиране на приложения в отделно пространство на имена на мрежовия стек с насочване на трафика през тунел.
- waybackpy — библиотека и CLI за достъп до API услугите за архивиране на страници SavePageNow и CDX.
- Добавена е възможността за стартиране на утилита nmap в режим на стелс сканиране с използване на TCP SYN («nmap -sS») без права root.
- Актуализирана е средата за мобилни устройства на базата на платформата Android — NetHunter, със селекция от инструменти за тестване на системи за наличие на уязвимости. С NetHunter е възможно проверка на извършването на атаки, специфични за мобилни устройства, например чрез еймулация на работа на USB устройства (BadUSB и HID Keyboard — еймулация на мрежов USB адаптер, който може да се използва за MITM атаки, или USB клавиатура, извършваща подмяна на символи) и създаване на подставни точки за достъп (MANA Evil Access Point). NetHunter се инсталира в стандартната среда на платформата Android под формата на chroot образ, в който се изпълнява специално адаптирана версия на Kali Linux. В новата версия е добавена поддръжка на платформата Android 14, реализиран е bootloader за модули, подобрено е управлението на правата на достъп, добавена е поддръжка за устройства Huawei P9 с LineageOS 16, Nothing Phone 1 с Android 12/13/14 и Poco F3 с Android 14.
Източник: opennet.ru
