

След почти година разработка, новата стабилна версия на пощенския сървър Postfix — 3.9.0 излезе. В същото време беше обявено, че поддръжката на версия Postfix 3.5, пусната в началото на 2020 година, е прекратена. Postfix е един от малкото проекти, които съчетават висока сигурност, надеждност и производителност, благодарение на обмислената архитектура и строгата политика за оформление на кода и одита на пачовете. Кодът на проекта е написан на езика C и се разпространява под лицензиите EPL 2.0 (Eclipse Public License) и IPL 1.0 (IBM Public License).
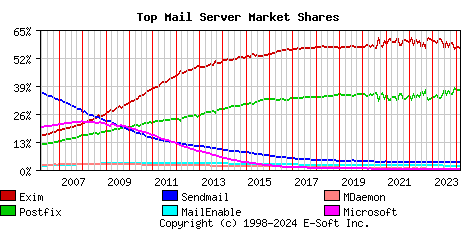
Според автоматизирано проучване през януари, около 400 хиляди пощенски сървъри, Postfix се използва на 36.81% (преди година 33.18%) от пощенските сървъри, делът на Exim е 56.61% (преди година 60.27%), Sendmail — 3.60% (3.62%), MailEnable — 1.82% (1.86%), MDaemon — 0.40% (0.39%), Microsoft Exchange — 0.19% (0.19%), OpenSMTPD — 0.09% (0.06%).
Основни нововъведения:
- Добавен е клиент за MongoDB, който позволява да се съхранява база от виртуални потребители, псевдоними, списъци за съпоставяне на адреси и различни проверочни таблици в тази СУБД. За настройка на връзката с MongoDB е добавен тип таблици „mongodb“. Например, „alias_maps = proxy:mongodb:/etc/postfix/mongo.cf“, където mongo.cf е файлът с настройките за свързване с MongoDB и филтрирането на запитвания.
- В агента за локална доставка е добавен експорта на идентификатора за пренасочване, предаден по време на SMTP сесията през параметъра ENVID (Envelope ID) в командата ESMTP MAIL (RFC 3461). Идентификаторът се записва в променливата среда ENVID и се предава на агента за доставка pipe чрез параметъра на командния ред „${envid}“.
- В клиентите за съхранение на данни в MySQL („mysql:“ ) и PostgreSQL („pgsql:“ ) са добавени параметри: „idle_interval“ за определяне на времето на неактивност преди затваряне на връзката и „retry_interval“ за задаване на таймер за повторно изпращане на запитвания. По подразбиране параметрите са настроени на 60 секунди. Стойността на „retry_interval“ може да бъде намалена, например, за съкращаване на времето за възстановяване след грешки, в случай на използване само на един сървър в атрибута „hosts“.
- В клиента за MySQL е добавена настройката „charset“ за указване на кодировката на символите по подразбиране. По подразбиране се използва стойността „utf8mb4“, която съответства на настройките по подразбиране в MySQL 8.0 (в по-ранни версии е използвана стойността „latin1“). Поддръжката на версии по-стари от MySQL 4.0 (т.е. версии, издадени преди 2003 година) е прекратена.
- Предоставена опционална възможност за заявка на самоподписан (raw) публичен ключ за TLS, който не е свързан с удостоверяващ център, вместо сертификат X.509. Използването на raw-ключове за удостоверяване на клиенти и сървъри се активира чрез параметрите „smtpd_tls_enable_rpk = yes“ и „smtp_tls_enable_rpk = yes“, но поведението при проверка зависи силно от зададеното ниво на сигурност и поддръжката на raw-ключове в локалната реализация на TLS (вж. документацията).
- Добавена е начален поддръжка за конфигурационни файлове на OpenSSL. За указване на връзка към файл с настройки за TLS е предложен параметърът tls_config_file, а за указване на името на секция с настройки от конфигурационния файл — параметър „tls_config_name“. Свързването към конфигурационни файлове на OpenSSL може да се използва за намаляване на зависимостта от настройките на дистрибуции, чийто нива на сигурност могат да доведат до увеличаване на дела на съобщенията, изпращани без шифроване.
- В заглавията на съобщенията е променено форматирането на номер на дните в датите — дните от 1 до 9 вече се допълват с нула, а не с интервал (т.е. „01“, „02“ и т.н.). Промяната е направена, тъй като RFC 5322 препоръчва използването на единични интервали като разделители в датите.
- Добавена е защита срещу някои видове „Blind“ атаки (SSRF атаки на уеб клиенти, насочени към обращение към сървър по SMTP), която се прилага при зададената настройка „smtpd_forbid_unauth_pipelining = yes“ (по подразбиране).
- По подразбиране е активирана настройката „smtpd_forbid_bare_newline = normalize“, която осигурява защита на сървъра от атаки от клас „SMTP smuggling“, позволяващи разделянето на едно съобщение на няколко различни съобщения чрез използването на нестандартна последователност за разделяне на писмата. Също така е добавена защита срещу извършване на изходящи атаки за SMTP smuggling, при които атакуващият използва сървър на базата на Postfix за атака на друг SMTP сървър. По подразбиране е активирана настройката „cleanup_replace_stray_cr_lf = yes“, която заменя излишните символи и с интервал.
- В реализацията на DNS клиента размерът на връщаните резултати от DNS запитването сега е ограничен до 100 записа, което е 20 пъти повече от поддържаното в SMTP клиента максимално число IP адреси за един сървър.
- В категория остарели са преведени параметрите „disable_dns_lookup“ и „permit_mx_backup“, както и някои параметри от настройките на TLS.
- С поддръжката на настройки, обявени за остарели преди около 20 години, е прекратена: «permit_naked_ip_address», «check_relay_domains» и «reject_maps_rbl».
Източник: opennet.ru
