

Компания ООО «РусБИТех-Астра» представи дистрибутив специално предназначение Astra Linux Special Edition 1.8, който може да се използва за защита на конфиденциална информация и държавна тайна до ниво „особена важност“. Дистрибутивът е базиран на пакетната база Debian GNU/Linux и съдържа допълнителни механизми за осигуряване на сигурност, като собствена система за мандатно управление на достъпа, одит, контрол на целостта и автентичността на файловете (PARSEC), гарантирано изтриване на файлове, както и сборка на ядрото с пачове за повишаване на сигурността. Потребителската среда е изградена на основата на проприетарна работна среда Fly с компоненти, използващи библиотеката Qt.
Дистрибутивът се разпространява в рамките на лицензионно споразумение, което налага редица ограничения на потребителите, в частност, забранено е търговското използване без сключване на лицензионен договор, декомпилация и дизасемблиране на продукта. Оригиналните алгоритми на работа и изходните кодове, реализирани специално за Astra Linux, са отнесени към категорията търговска тайна. Потребителят има право да възпроизвежда само един екземпляр на продукта на един компютър или виртуална машина, както и се предоставя правото да направи само една резервна копия на носителя с продукта. Готовите инсталационни сборки все още не се предоставят публично, но са налични образи на контейнери и на виртуални машини.
Пускането успешно премина комплекс тестове в системата за сертификация на средства за защита на информацията ФСТЭК на Русия на първото, най-високо, ниво на доверие, т.е. може да се използва за обработка на информация, съставляваща държавна тайна „особена важност“. В сертификата е потвърдено спазването на изискванията за сигурност към операционни системи, средства за виртуализация и контейнеризация, както и към СУБД.
Основни промени:
- Пакетната база е актуализирана до Debian 12.
- Предложени са два пакета с Linux ядро, базирани на версиите 6.1 и 6.6. Ядрото 6.1 се предлага с промени и корекции от ИСП РАН и ще бъде поддържано през целия жизнен цикъл на ОС. Ядрото 6.6 е отнесено към категорията с краткосрочен цикъл на поддръжка.
- Предложени са две отделни репозитории: Main и Extended. Първият включва пакети, преминали през пълен цикъл на сертификация, а вторият съдържа средства за разработка, пакети за компилация на репозитория Main, както и допълнителни приложни и системни пакети.
- Използва се нов инсталатор astra-installer, който се стартира след зареждане на системата в Live-режим. Поддържа се дистанционно управление на инсталацията с помощта на протокол VNC.
- Автоматизиран е процесът на обновление от клон Astra Linux 1.7 до изданието 1.8; в случай на проблеми при обновлението е възможно връщане към предишното състояние.
- Използвана е схема за задаване на предсказуеми имена на мрежови интерфейси.
- Включен е DHCP-сервер Kea.
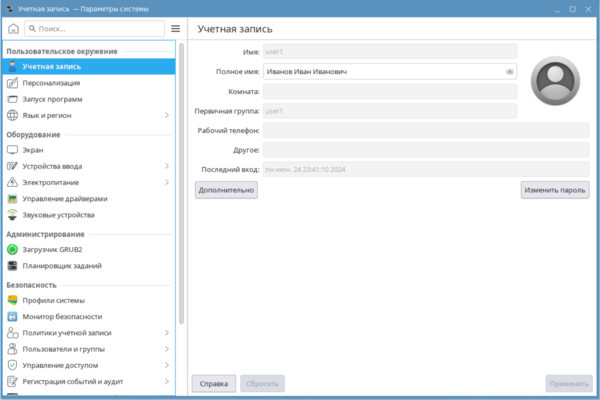
- Интерфейсът за администриране на системата fly-admin-smc е заменен с инструмента astra-systemsettings, който предоставя достъп до различни модули за настройки. Сред другото, интегриран е модул за управление на локалната политика за безопасност, който не изисква стартиране на отделна програма fly-admin-smc. Достъпни са също модули за управление на потребителите, мандатно управление на достъпа, мандатен контрол на цялостта, контрол на целостта на файловете чрез цифрови подписи, настройка на системата за одит, отчет на свързани устройства, настройка на почистване на паметта, включване на режим на графичен киоск и оценка на състоянието на функцията за безопасност.

- Реализирани са готови препоръчани профили за настройка на средства за защита на информацията за различни сценарии на употреба. По-рано за съответствие с различните класове на защита на системите бяха предлагани инструкции за настройка, изискващи ръчна работа от администратора. В новата версия процесът на промяна на настройките е автоматизиран.
- За динамичен контрол на целостта на софтуера е добавена възможността за използване на СКЗИ КриптоПро CSP и сертификати за проверка на цифров подпис, издадени от удостоверяващия център.
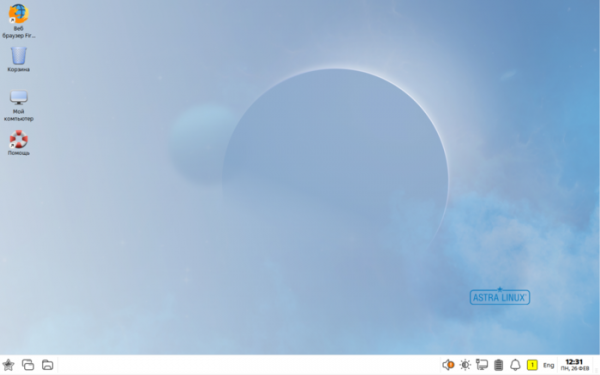
- Предложен е нов стил на оформление Astra Proxima, който отразява съвременните тенденции в изграждането на интерфейси, но в същото време запазва познатата структура и минимализъм. Достъпни са четири режима на оформление: светъл, тъмен, опростен (без графични ефекти) и служебен.

- Модернизирано и реструктурирано е менюто за приложения (предвидена е възможност за връщане към класическото меню).
- Добавена звукова тема „Звезден минимализъм“, създадена с участието на Роскосмос, базирана на звуците от реални космически обекти.
- Добавен е пакетът fly-dm-rdp за организиране на дистанционно свързване към системата по протокол RDP.
- В файловия мениджър fly-fm е добавен редактор на панела с инструменти и е налична възможност за показване на монтираните мрежови ресурси в навигационния панел. В двупанелен режим са реализирани две независимо функциониращи адресни ленти.
- Пакетът OpenSSL е актуализиран до версия 3.2.0.
- СУБД Tantor е обновена до кодовата база PostgreSQL 15 (по-рано се използваше PostgreSQL 11) с добавки за защита на информацията и управление на достъпа. В браузъри Chromium, Chromium-gost и Firefox е вграден сертификат на удостоверяващия център на Минцифри на РФ.
- Добавена е поддръжка за моментни снимки на виртуални машини с UEFI, експорт/импорт на виртуални машини с моментни снимки, създаване на резервни копия на виртуални машини с помощта на virtnbdbackup, обединяване на виртуални машини в групи в virt-manager.
- В средствата за мандатен контрол на целостта е реализирана възможност за използване на йерархично ниво на целостта, при което коренът на файловата система и всички файлови обекти след инсталацията имат нулева линейна целостта, а на файловите обекти и стартираните процеси може да бъде присвоена отрицателна линейна целостта.
- Добавена е възможност за осигуряване на контрол на целостта на обектите на файловата система и deb-пакетите на основата на шаблони, представляващи списъци с файлове за проверка по контролни суми.
- Добавени са нови привилегии: cap_perfmon (разрешава използването на системи за мониторинг), cap_bpf (разрешава определени операции с BPF), cap_checkpoint_restore (позволява определяне на PID, който ще се предостави на следващия процес, създаден вътре в пространството на имената).
Източник: opennet.ru
