

Изследователи от компанията watchTowr Labs публикуваха резултатите от експеримент с улавяне на остарял WHOIS-сервис на регистратора на домейна '.MOBI'. Повод за изследването стана фактът, че регистраторът промени адреса на WHOIS-сервиса, премествайки го от домейна whois.dotmobiregistry.net на нов хост whois.nic.mobi. В същото време домейнът dotmobiregistry.net спря да се използва и през декември 2023 година беше освободен и стана достъпен за регистрация.
Изследователите похарчиха 20 долара и закупиха този домейн, след което на своя сървър стартираха собствен faux WHOIS-сервис whois.dotmobiregistry.net. Учудването дойде от факта, че много системи не преминаха към новия хост whois.nic.mobi и продължаваха да използват старото име. От 30 август до 4 септември тази година бяха регистрирани 2,5 милиона запитвания с старото име, отправени от повече от 135 хиляди уникални системи.
Сред изпращачите на запитвания присъстваха пощенски сървъри държавни и военни организации, които проверяваха фигуриращите в имейл домейни чрез WHOIS, специализирани в безопасността компании и платформи за сигурност (VirusTotal, Group-IB), а също така удостоверяващи центрове, услуги за проверка на домейни, SEO услуги и регистратори на домейни (например, domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io и webchart.org).
Възможността за изпращане на всякакви данни в отговор на запитване към стария WHOIS-сервис на домейн зоната '.MOBI' беше използвана за разработване на няколко вида атаки срещу изпращачите на запитвания. Първият вариант на атаката се основаваше на предположението, че ако някой продължава да изпраща запитвания към остарелия сервис, вероятно го прави с използване на остарели инструменти, които съдържат уязвимости.
Например, в phpWHOIS през 2015 г. беше открита уязвимост CVE-2015-5243, която позволява извършване на код на нападателя при разбиране на специално форматирани данни, връщани от WHOIS сървера. Друг пример е уязвимостта CVE-2021-32749, открита през 2021 г. в пакета Fail2Ban, която позволява да се изпълни външен код при връщане на некоректни данни от WHOIS-сервиса, използван в процеса на формиране на предупреждение за блокировка (Fail2Ban определяше чрез WHOIS имейла на администратора на хоста и го указваше при стартиране на командата mail без необходимото екраниране на специални символи).
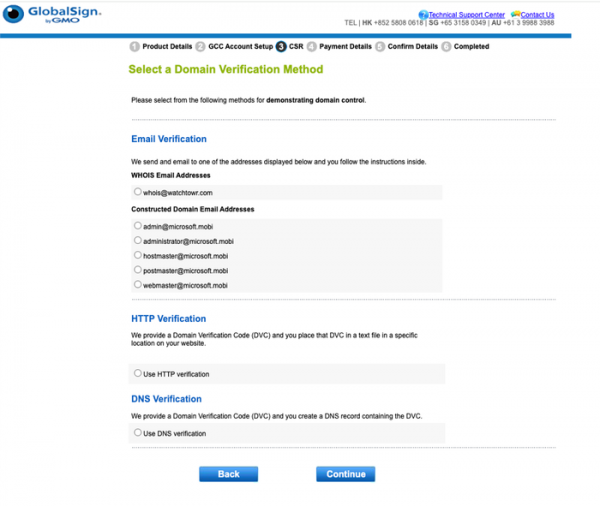
Втората атака е основана на това, че някои удостоверяващи центрове предлагат възможност за проверка на собствеността на домейна чрез имейл, посочен в базата на регистраторите на домейни, достъпна през протокола WHOIS. Оказа се, че няколко удостоверяващи центрове с поддръжка на такъв метод на проверка продължават да използват стар WHOIS сървър за домейн зоната «.MOBI».
По този начин, получавайки контрол над името whois.dotmobiregistry.net, нападателите могат да върнат своите данни, да извършат потвърждение и да получат TLS сертификат за всеки домейн в зоната .MOBI». Например, по време на експеримента изследователите поискаха от регистратора GlobalSign TLS сертификат за домейна microsoft.mobi и получената фалшива информация от WHOIS услугата показваше имейл «whois@watchTowr.com», който беше показан в интерфейса като достъпен за изпращане на кода за потвърждение на собствеността на домейна.
Източник: opennet.ru
