

Компания Google представи първата тестова версия на отворената мобилна платформа Android 13. Официалният релиз на Android 13 се очаква през третото тримесечие на 2022 година. За оценка на новите възможности на платформата е предложена програма за предварително тестване. Сглобките на фърмуера са подготвени за устройства Pixel 6/6 Pro, Pixel 5/5a, Pixel 4/4 XL/4a/4a (5G).
Ключови нововъведения в Android 13:
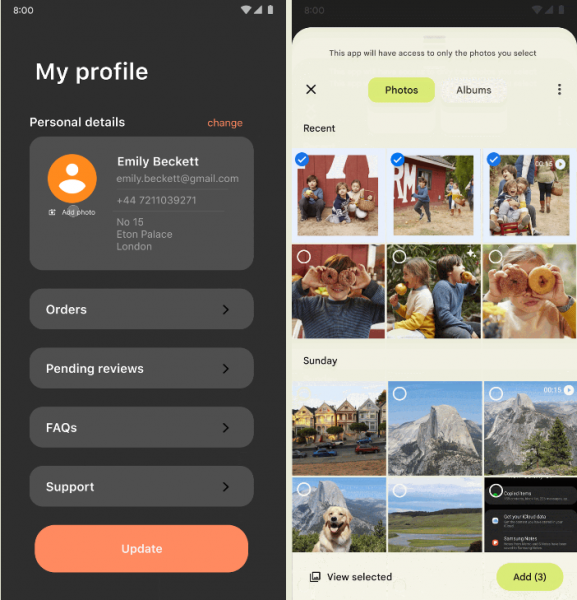
- Реализиран е системен интерфейс за избор на снимки и видеа, както и API за селективно предоставяне на достъп на приложения до избрани файлове. Може да се работи както с локални файлове, така и с данни, съхранявани в облачни хранилища. Особеност на интерфейса е, че позволява предоставяне на достъп до отделни изображения и видеа без предоставяне на на пълен достъп на приложението до всички мултимедийни файлове в хранилището. По-рано подобен интерфейс беше реализиран за документи.

- Добавен е нов тип разрешения за Wi-Fi, предоставящ на приложенията, предназначени за търсене на безжични мрежи и свързване с точки за достъп, възможност за достъп до подмножество API за управление на Wi-Fi, с изключение на извикванията, свързани с определянето на местоположение (по-рано приложенията, които осъществяват свързване с Wi-Fi, получаваха и достъп до информация за местоположението).
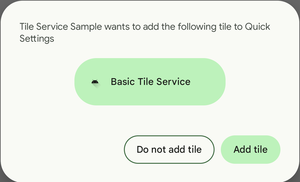
- Добавен е API за разполагане на бутони в секцията с бързи настройки в горната част на падащото меню с известия. С помощта на този API приложението може да отправи заявка за разполагане на своя бутон за бързо действие, което позволява на потребителя да добави бутона, без да напуска приложението и да преминава отделно към настройките.

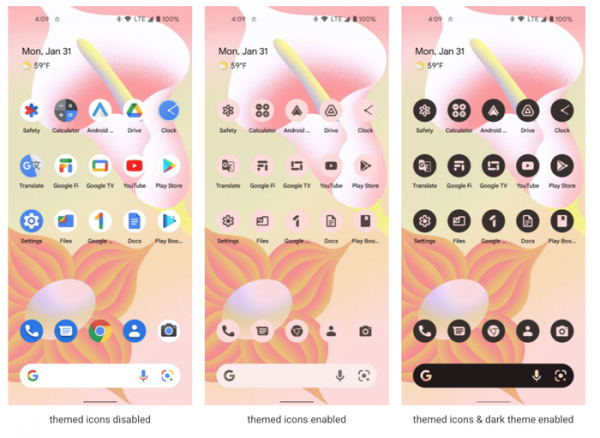
- Предоставена е възможност за адаптиране на фона на иконите на всяко приложение към цветова схема на темата или цвета на фоновото изображение.

- Добавена е възможност за свързване на индивидуални настройки на езика с приложенията, различаващи се от езиковите настройки, избрани в системата.
- Оптимизирана е операцията по пренос на думи (разделяне на думи, които не се побират в реда, с помощта на тире). В новата версия производителността на преноса се е увеличила с 200% и почти не влияе на скоростта на показване.
- Добавена поддръжка на програмиращи графични шейдери (обекти RuntimeShader), определени на езика AGSL (Android Graphics Shading Language), който представлява подмножество на езика GLSL, адаптирано за използване с рендеринг двигателя на платформата Android. Подобни шейдери вече се използват в самата платформа Android за реализиране на различни визуални ефекти, като пулсации, размазване и разтягане при превъртане извън страницата. Подобни ефекти сега могат да се създават и в приложения.
- Основните Java библиотеки на платформата и средствата за разработка на приложения са актуализирани до OpenJDK 11. Чрез Google Play актуализацията също е налична за устройства с Android 12.
- В рамките на проекта Mainline, позволяващ актуализиране на отделни системни компоненти без актуализиране на платформата изцяло, са подготвени нови актуализируеми системни модули. Актуализациите засягат не зависими от хардуера компоненти, които се зареждат чрез Google Play, отделно от OTA актуализациите на фърмуера от производителя. Сред новите модули, които могат да бъдат актуализирани чрез Google Play без актуализиране на фърмуера, са Bluetooth и Ultra wideband. Чрез Google Play се разпространяват и модули с Photo picker и OpenJDK 11.
- Проведена е оптимизация на средствата за изграждане на интерфейси на приложения за по-големи екрани, използвани на таблети, сгъваеми устройства с няколко екрана и Chromebook лаптопи.
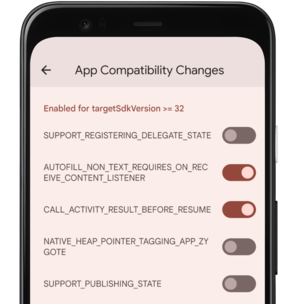
- Упрощено е тестването и отстраняването на проблеми с новите възможности на платформата. Промените сега могат да се включват селективно за приложения в секцията с настройки за разработчици или чрез инструмента adb.

Допълнително е публикуван февруарски пакет с поправки на проблеми със сигурността за Android, в който са отстранени 37 уязвимости, от които 2 са присвоени критичен ниво на опасност, а останалите - висок ниво на опасност. Критичните проблеми позволяват извършване на дистанционна атака за изпълнение на свой код в системата. Проблемите, отбелязани като опасни, позволяват чрез манипулации с местни приложения да се изпълни код в контекста на привилегирован процес.
Първата критична уязвимост (CVE-2021-39675) е причинена от преливане на буфер в функцията GKI_getbuf (Generic Kernel Image) и позволява отдалечен достъп с привилегии до системата без никакви действия от страна на потребителя. Подробности за уязвимостта все още не са разкрити, но е известно, че проблемът засяга само версия Android 12. Втората критична уязвимост (CVE-2021-30317) присъства в затворените компоненти за чипове Qualcomm.
Източник: opennet.ru
