

Стефан Грабе (Stéphane Graber), лидер на проекта Linux Containers, един от създателите на инструментариума LXC, член на управителния технически съвет на Ubuntu и участник в екипите, отговорни за издаването на версии на Ubuntu, представи новия Linux-дистрибутив IncusOS. IncusOS предоставя атомарно обновяем системен образ за създаване на сървъри, централизирането на управлението на които се осъществява чрез инструментариума Incus (форк на LXD). Дистрибутивът се развива под егидата на проекта Linux Containers, отговорен за разработката на инструментариумите LXC и Incus. Разработките на проекта са написани на езика Go и се разпространяват под лицензия Apache 2.0.
Системните образи се предоставят за архитектури x86_64 и ARM64, и се базират на урезана среда Debian 13 и ядрото на Linux от репозитория Zabbly, който формира пакети с „ванилови“ версии на ядрото за Debian и Ubuntu, допълнени с пачове и промените на настройките за оптимизация на стартирането на контейнери в среда, базирана на инструментариума Incus. Като файлова система се използва ZFS.
Сборките се формират с помощта на инструментариума mkosi, създаден от Леннарт Поттеринг. Основната системна среда се подключва в режим само за четене. За инсталиране на допълнителни приложения се използва утилитата systemd-sysext, позволяваща разпространението на приложения под формата на образи на разширения на системата (System Extension), съдържанието на които се налага върху йерархията /usr/ с помощта на OverlayFS. Поддържа се резервно копиране и възстановяване на настройките на основната система и данните на отделни приложения, както и нулиране на настройките до изходно състояние (Factory reset) за цялата ОС или избрани приложения.
За обновление на системата се използва компонентът systemd-sysupdate, който използва механизма за атомарна замяна на дялове — присъстват два независими дяла, на единия от които се намира работната система, а в другия се инсталира следващото обновление, след което дяловете се разменят. За осигуряване на целостта на стартиращата среда се прилага зареждане с използване на UEFI Secure Boot и пълно криптиране на диска (LUKS) с съхранение на информация за декриптиране на ключовете в TPM 2.0 (Trusted Platform Module).
Системната среда е минимално оскъдена и съдържа само компонентите, необходими за стартиране на Incus. В средата няма команден интерпретатор и традиционни възможности за управление от командния ред или дистанционно свързване по SSH. Вместо това всички операции по управление и конфигурация се извършват само чрез REST API на системата Incus с удостоверяване чрез клиентски TLS сертификат или чрез OIDC (OpenID Connect). Управлението на всички сървъри се извършва централизирано чрез уеб интерфейса Operations Center или CLI интерфейса на Incus. За прехвърляне на контейнери и виртуални машини от други системи, като VMware vCenter, е предоставен Migration Manager.
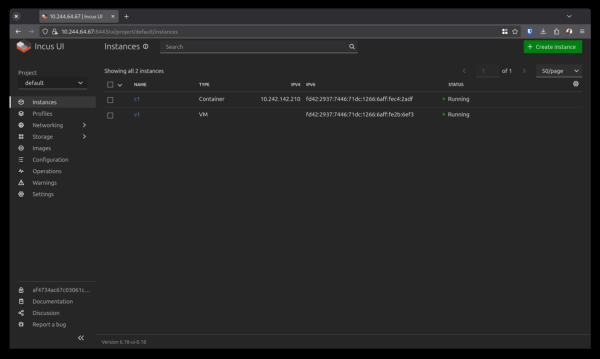
За получаване на стартиращ образ се използва онлайн генератор, който позволява да подготвите образ, базиран на зададените параметри и да зададете seed архив с настройки, като TLS сертификат за клиентски достъп, идентификатор на блоковото устройство за инсталиране и конфигуриране на мрежата (по подразбиране мрежата се конфигурира чрез DHCPv4 или SLAAC (Stateless Address Autoconfiguration)). Интерактивен режим на инсталация не се поддържа — всички параметри за инсталация и начална конфигурация се определят чрез вградения конфигурационен блок, предаван при първото стартиране. Поддържа се инсталиране на образа IncusOS както върху хардуер, така и във виртуални машини под управлението на платформите libvirt, Incus, Proxmox, VirtualBox и VMware.
Възможности, свързани с хранилището:
- автоматично разгръщане на локален пул ZFS;
- създаване на сложни пулове ZFS на допълнителни дискове;
- поддръжка на NVME-over-TCP, iSCSI, Fiber Channel и Multipath;
- възможност за създаване на клъстерни конфигурации LVM върху Fiber Channel, NVME-over-TCP или iSCSI;
- възможност за създаване на софтуерни хранилища на базата на разпределена файлова система Ceph.
Мрежови възможности:
- автоматична поддръжка на VLAN, когато работите в режим на мрежов мост, опростяваща свързването на виртуални машини към всякакви мрежови интерфейси;
- поддръжка на агрегация на връзки;
- поддръжка на LLDP (Link Layer Discovery Protocol);
- поддръжка на корпоративни проксита (включително удостоверяване чрез Kerberos);
- поддръжка на NTP (Network Time Protocol);
- възможност за запазване на лог файлове на външен сървър чрез syslog;
- поддръжка на OVS/OVN за софтуерно дефинирани мрежи OVS (Open vSwitch) и OVN (Open Virtual Network);
- вградена поддръжка VPN-мрежа Tailscale (в плановете е поддръжката на Netbird).
Източник: opennet.ru
