

Компания Google представи изданието на уеб браузъра Chrome 102. Същевременно е налична стабилна версия на свободния проект Chromium, който е основата на Chrome. Браузърът Chrome се различава от Chromium с използването на логотипите на Google, наличието на система за изпращане на уведомления в случай на срив, модули за възпроизвеждане на защитено от копиране видео съдържание (DRM), система за автоматично инсталиране на актуализации, постоянно активиране на Sandbox изолация, доставка на ключове за Google API и предаване на RLZ параметри при търсене. За тези, които се нуждаят от повече време за актуализация, се поддържа отделна клонка Extended Stable, която е придружена от 8-седмична поддръжка. Следващото издание на Chrome 103 е планирано за 21 юни.
Основни промени в Chrome 102:
- За блокиране на експлоатацията на уязвимости, причинени от достъпи до вече освободени блокове памет (use-after-free), вместо обичайни указатели започна да се използва типът MiraclePtr (raw_ptr). MiraclePtr предоставя обвивка над указателите, която извършва допълнителни проверки на достъпа до освободени области на паметта и аварийно завършва работата в случай на открития на подобни достъпи. Влиянието на новия метод за защита върху производителността и потреблението на памет се оценява като незначително. Механизмът MiraclePtr не е приложим във всички процеси, по-специално не се използва в процесите за рендериране, но може съществено да засили сигурността. Например, в текущото издание от 32 поправени уязвимости, 12 са били причинени от проблеми от клас use-after-free.
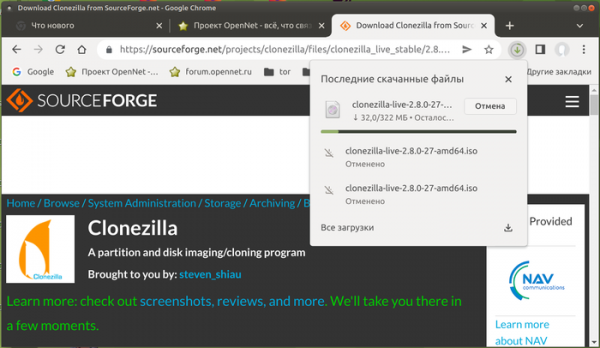
- Променен е дизайна на интерфейса с информация за изтеглянията. Вместо долен ред с данни за напредъка на изтеглянето в панела с адресната лента е добавен нов индикатор, при клик върху който се показва напредъкът на изтеглянето на файлове и историята със списък на вече изтеглените файлове. За разлика от долния панел, бутонът постоянно се показва на панела и позволява бърз достъп до историята на изтеглянията. Новият интерфейс засега е предложен по подразбиране само на част от потребителите и ще бъде разпространен на всички при отсъствие на проблеми. За възстановяване на стария интерфейс или включване на новия е предвидена настройка „chrome://flags#download-bubble“.

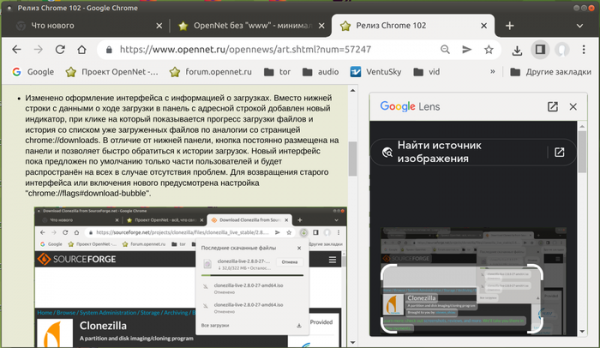
- При търсене на изображения през контекстното меню («Search image with Google Lens» или «Намери чрез Google Обектив») резултатите сега се показват не на отделна страница, а в страничната лента до съдържанието на оригиналната страница (в едно окно едновременно можете да видите както съдържанието на страницата, така и резултата от търсенето в системата).
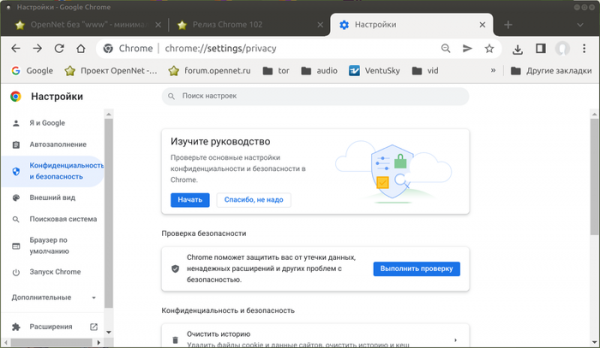
- В настройките в секцията «Конфиденциалност и сигурност» е добавен раздел «Ръководство по конфиденциалност» («Privacy Guide»), в който е предложен общ преглед на основните настройки, които влияят на конфиденциалността с подробни обяснения за влиянието на всяка настройка. Например, в секцията можете да зададете политиката за изпращане на данни до услугите на Google, да управлявате синхронизацията, обработката на бисквитки и запазването на историята. Функцията е предложена на част от потребителите; за да я активирате, можете да използвате настройката «chrome://flags#privacy-guide».
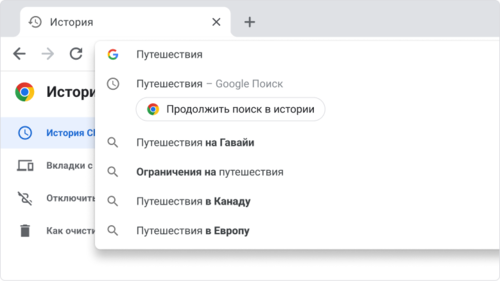
- Обезпечено е структуриране на историята на търсенето и прегледаните страници. При опит за повторно търсене в адресната лента се извежда подсказка «Продължете търсенето в историята» («Resume your journey»), позволяваща да продължите търсенето от мястото, на което е било прекъснато предишния път.

- В каталога Chrome Web Store е предложена страница «Extensions Starter Kit» с начална селекция от препоръчителни разширения.
- В тестов режим е включено изпращането на сървера на основния сайт на искане за потвърждение на правомощия CORS (Cross-Origin Resource Sharing) с заглавие «Access-Control-Request-Private-Network: true», в случай на достъп от страница до ресурс в вътрешната мрежа (192.168.x.x, 10.x.x.x, 172.16.x.x) или до localhost (128.x.x.x). При потвърждение на операцията в отговор на тази заявка, сървера трябва да върне заглавие «Access-Control-Allow-Private-Network: true». В версия Chrome 102 резултатът от потвърдението все още не влияе на обработката на заявката — в случай на липса на потвърждение в уеб конзолата се показва предупреждение, но самата заявка на подресурса не се блокира. Включването на блокировка при липса на потвърждение от сървера се очаква не по-рано от изданията на Chrome 105. За да включите блокировката в по-ранни версии, можете да активирате настройката «chrome://flags/#private-network-access-respect-preflight-results».
Потвърждение на правомощията сървър е въведено за засилване на защитата срещу атаки, свързани с достъп до ресурси в локалната мрежа или на компютъра на потребителя (localhost) от скриптове, зареждани при отваряне на сайта. Подобни заявки се използват от злонамерени лица за извършване на CSRF атаки срещу рутери, точки за достъп, принтери, корпоративни уеб интерфейси и други устройства и услуги, които приемат заявки само от локалната мрежа. За защита от подобни атаки, при обращение към всякакви субресурси във вътрешната мрежа, браузерът ще изпраща явна заявка за потвърждение на правомощията за зареждане на тези субресурси.
- При отваряне на линкове в режим инкогнито през контекстното меню се осигурява автоматично премахване от URL на някои параметри, които влияят на конфиденциалността.
- Променена е стратегията за доставка на актуализации за Windows и Android. За по-пълно сравнение на поведението на новата и старата версия сега се формират няколко сборки на новата версия.
- Стабилизирана е технологията за сегментиране на мрежата, която защитава от методи на проследяване на движенията на потребителя между сайтовете, основаващи се на съхранение на идентификатори в области, не предназначени за постоянно съхранение на информация („Supercookies“). Тъй като ресурсите в кеша се съ хранят в общо пространство, независимо от исходния домейн, един сайт може да определи зареждането на ресурси от друг сайт чрез проверка наличието на този ресурс в кеша. Защитата се основава на прилагането на сегментиране на мрежата, чиято същност е добавянето на допълнително обвързване на записи в общо достъпните кешове домейн, от който е отворена основната страница, което ограничава обхвата на кеша за скриптове за проследяване на движенията само до текущия сайт (скрипт от iframe няма да може да проверява дали ресурсът е бил зареждан от друг сайт). Разделянето на състоянието обхваща мрежовите връзки (HTTP/1, HTTP/2, HTTP/3, websocket), кеша на DNS, данните ALPN/HTTP2, TLS/HTTP3, конфигурациите, зареждането и информацията в заглавието Expect-CT.
- За инсталираните обособени уеб-приложения (PWA, Progressive Web App) е предоставена възможност за промяна на оформлението на заглавната част на прозореца чрез компоненти Window Controls Overlay, които разширяват екранната площ на уеб-приложението на цялото прозорец. Уеб-приложението може да управлява рисуването и обработката на входни данни в целия прозорец, с изключение на наложения блок със стандартни бутони за управление на прозореца (затваряне, минимизиране, разширяване), за да придаде на уеб-приложението формата на обикновено настолно приложение.

- В системата за автоматично попълване на формуляри е добавена поддръжка за генериране на виртуални номера на кредитни карти в полетата с данни за плащане в интернет-магазини. Използването на виртуална карта, номерът на която се генерира за всяко плащане, позволява да не се предават данни за реалната кредитна карта, но изисква предоставяне на необходимия сервис от банки. В момента функцията може да се използва само от клиенти на определени банки в САЩ. За управление на активирането на функцията е предложена настройка „chrome://flags/#autofill-enable-virtual-card“.
- По подразбиране е активиран механизъм „Capture Handle“, който позволява предаване на информация на приложения, които извършват видео захват. API предоставя възможност за взаимодействие между приложения, съдържанието на които се записва, и приложения, които извършват запис. Например, приложение за видеоконференции, извършващо видео захват за излъчване на презентация, може да получи информация за контролите на презентацията и да ги покаже в прозореца с видео.
- По подразбиране е активирана поддръжката на спекулативни правила (Speculation rules), предоставящи гъвкав синтаксис за определяне на възможността за предварително зареждане на свързани данни, извършвано на етап преди потребителят да премине по връзката.
- Стабилизиран е механизмът за опаковане на ресурси в пакети в формат Web Bundle, който повишава ефективността на зареждането на голям брой свързани файлове (CSS-стили, JavaScript, изображения, iframe). В отличие от пакетите в формат Webpack, формат Web Bundle има следните предимства: в HTTP кеша остава не самият пакет, а неговите съставни части; компилацията и изпълнението на JavaScript започват, без да чакат пълно зареждане на пакета; допуска се вклучването на допълнителни ресурси, като CSS и изображения, които в Webpack трябваше да бъдат кодирани под формата на JavaScript-стрингове.
- Предоставен е възможност за определяне на PWA-приложение като обработчик на определени MIME-типове и разширения на файлове. След определяне на обвързването чрез полето file_handlers в манифеста, приложението ще получи специално събитие при опит на потребителя да отвори файл, асоцииран с приложението.
- Добавен е нов атрибут inert, позволяващ да се означи част от DOM дървото като „неактивна“. За DOM възли в това състояние се деактивират обработчиците на селекция на текст и задържане на курсора, т.е. CSS свойствата pointer-events и user-select винаги са зададени на стойността ‘none’. Ако възелът е допускал редактиране, в режим inert той става нередактивен.
- Добавен е API Navigation, позволяващ на уеб приложенията да прихващат навигационни операции в прозореца, да инициират преходи и да анализират историята на действията с приложението. API предоставя алтернатива на свойствата window.history и window.location, оптимизирана за едностранични уеб приложения.
- За атрибута «hidden» е предложен нов флаг «until-found», който прави елемента достъпен за търсене на страницата и превъртане по текстовата маска. Например, можете да добавите на страницата скрит текст, съдържанието на който ще се появява при локално търсене.
- В API WebHID, предназначен за нискоуровнев достъп до HID устройства (Human Interface Device, клавиатури, мишки, геймпадове, сензорни панели) и организационната работа без необходимост от специфични драйвери в системата, в обект requestDevice() е добавено свойство exclusionFilters, което позволява изключването на определени устройства при показване на списъка с налични устройства от браузъра. Например, може да се изключат идентификаторите на устройства с известни проблеми.
- Забранено е показването на формата за плащане чрез извикване на PaymentRequest.show() без явна намеса от потребителя, например, клик върху елемент, свързан с обработчик.
- Подкрепата за алтернативна реализация на протокола SDP (Session Description Protocol), който се използва за установяване на сесии в WebRTC, е прекратена. В Chrome бяха предложени два варианта на SDP — унифициран с други браузъри и специфичен за Chrome. Отсега нататък остава само преносимият вариант.
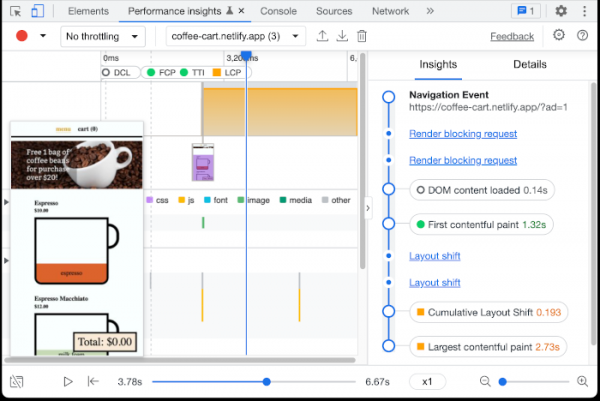
- Направени са подобрения в инструментите за уеб разработчици. В панела Styles са добавени бутони за симулиране на прилагането на тъмен и светъл режим. Увеличена е защитата на таба Preview в режима за инспектиране на мрежата (включено прилагане на Content Security Policy). В дебъгера е реализирано завършване на изпълнението на скрипта за рестартиране на точки на спиране. Предложена е предварителна реализация на новия панел „Performance insights“, който позволява анализ на производителността на определени операции на страницата.

Освен нововъведенията и корекциите на грешки в новата версия са отстранени 32 уязвимости. Много от уязвимостите са открити в резултат на автоматизирано тестване с инструменти като AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Една от проблемите (CVE-2022-1853) е придадена критично ниво на опасност, което предполага възможност за заобикаляне на всички нива на защита на браузера и изпълнение на код в системата извън sandbox средата. Детайлите относно тази уязвимост все още не са разкрити, известно е само, че възниква от достъп до освободен блок памет (use-after-free) в реализацията на API Indexed DB.
В рамките на програмата за изплащане на парични награди за откритие на уязвимости за текущото издание, компанията Google е изплатила 24 награди на обща стойност 65600 долара США (една награда от 10000 долара, една награда от 7500 долара, две награди от 7000 долара, три награди от 5000 долара, четири награди от 3000 долара, две награди от 2000 долара, две награди от 1000 долара и две награди от 500 долара). Размерът на 7 награди все още не е определен.
Източник: opennet.ru
