

Компания Google представи релиза на web браузъра Chrome 103. В същото време е налична стабилна версия на свободния проект Chromium, който служи като основа за Chrome. Браузърът Chrome се различава от Chromium с използването на логотипите на Google, наличието на система за изпращане на уведомления при срив, модули за възпроизвеждане на защитен от копиране видеоконтент (DRM), автоматична инсталация на актуализации, постоянно включен Sandbox изолация, доставяне на ключове за Google API и предаване на RLZ параметри при търсене. За тези, които се нуждаят от повече време за актуализация, се поддържа отделна версия Extended Stable, която е с 8-седмична поддръжка. Следващото издание на Chrome 104 е планирано за 2 август.
Основни промени в Chrome 103:
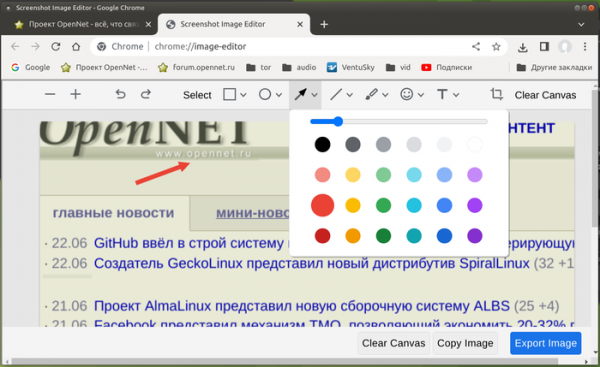
- Добавен е експериментален редактор за изображения, който се извиква за редактиране на скриншотове на страници. Редакторът предлага функции като кадриране, селектиране на области, рисуване с четка, избор на цвят, добавяне на текстови етикети и извеждане на стандартни фигури и примитиви, като линии, правоъгълници, кръгове и стрелки. За да се включи редакторът, е необходимо да се активират настройките «chrome://flags/#sharing-desktop-screenshots» и «chrome://flags/#sharing-desktop-screenshots-edit». След създаването на скриншот през менюто Share в адресната лента, можете да преминете към редактора, като кликнете върху бутона «Изменя» («Edit») на страницата с предварителен преглед на скриншота.

- Разширени функции на механизма за предварително рисуване (prerender), добавен в Chrome 101, за съдържанието на препоръките в адресната лента Omnibox. Предварителното рисуване допълва предишно наличната функция за зареждане на най-вероятните препоръки за навигация, без да се чака клик на потребителя. Освен зареждането, съдържанието на страниците, свързани с препоръките, сега може да бъде предварително изрисувано в буфера (включително изпълнение на скриптове и формиране на DOM дърво), което осигурява мигновено показване на препоръките след клик. За управление на предварителното рисуване са предложени настройките «chrome://flags/#enable-prerender2», «chrome://flags/#omnibox-trigger-for-prerender2» и «chrome://flags/#search-suggestion-for-prerender2».
В Chrome 103 за Android е добавен API Speculations Rules, който позволява на авторите на уебсайтове да предадат на браузъра информация за най-вероятните страници, на които потребителят може да премине. Браузърът използва тази информация за предварително зареждане и рендиране на съдържанието на страниците.
- В версията за Android е внедрен нов мениджър на пароли, който предлага същия унифициран интерфейс за управление на паролите, какъвто се използва за Android приложения.
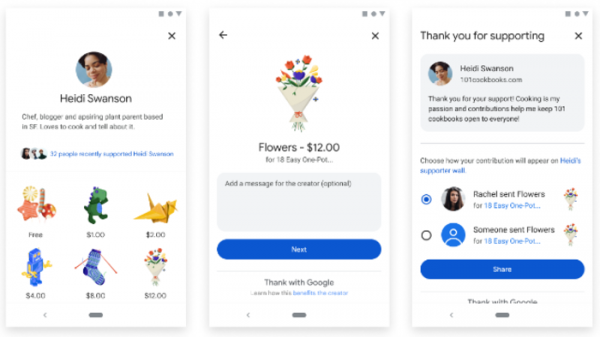
- В версията за Android е добавена поддръжка на услугата „With Google“, която позволява на потребителя да изразява благодарност на любимите си сайтове, регистрирани в услугата, като изпраща платени или безплатни цифрови стикери. Услугата в момента е достъпна само за потребители от САЩ.

- Подобрен е автоматичното попълване на полета с номера на кредитни и дебитни карти, при което сега се поддържат карти, запазени чрез Google Pay.
- В версията за Windows по подразбиране е активиран вграден DNS клиент, който също се използва в версиите за macOS, Android и Chrome OS.
- Стабилизиран и предоставен на всички желаещи API Local Font Access, с помощта на който е възможно да се определят и използват инсталираните в системата шрифтове, както и да се манипулират шрифтовете на ниско ниво (например, да се филтрират и трансформират глифове).
- Добавена е поддръжка на HTTP отговорен код 103, който позволява информиране на клиента за съдържанието на някои HTTP заглавия веднага след заявката, без да се изчаква сървър да завърши всички свързани с заявката операции и да започне да предоставя съдържанието. По този начин могат да се съобщават подсказки за свързаните с предоставяната страница елементи, които могат да бъдат предварително заредени (например, могат да се предоставят връзки към използваните на страницата css и javascript). Получавайки информация за подобни ресурси, браузърът може да започне да ги зарежда без да чака завършването на предоставянето на основната страница, което позволява да се намали общото време на обработка на заявката.
- В режим Origin Trials (експериментални функции, изискващи отделна активация) вече започна тестироването на API Federated Credential Management (FedCM) в сборките за платформата Android, което позволява създаването на комбинирани идентификационни услуги, осигуряващи конфиденциалност и функциониращи без механизми за между-сайтово проследяване, като обработката на чужди бисквитки. Origin Trial предполага възможност за работа с посочения API от приложения, свалени от localhost или 127.0.0.1, или след регистрация и получаване на специален токен, който действа ограничено време за определен сайт.
- В API Client Hints, разработвано като замяна на заглавието User-Agent и позволяващо селективно предаване на данни за конкретни параметри на браузъра и системата (версия, платформа и т.н.) само след заявка. сървър, добавена е възможност за замяна на идентификаторите на браузъра с фиктивни имена, подобно на механизма GREASE (Generate Random Extensions And Sustain Extensibility), използван в TLS. Например, освен '"Chrome"; v="103"' и '"Chromium"; v="103"' в списъка може да бъде добавен произволен идентификатор на несъществуващ браузър '"(Not;Browser"; v="12"'. Такава замяна ще позволи откриването на проблеми с обработката на идентификатори на непознати браузъри, които водят до необходимостта алтернативните браузъри да се представят за други популярни браузъри, за да заобиколят проверката по списъците на допустимите браузъри.
- Файловете в AVIF изображенски формат са добавени в списъка на разрешените за обмен чрез API iWeb Share.
- Добавена е поддръжка на формата за компресия 'deflate-raw', позволяваща достъп до голия компресиран поток без заглавия и служебни финални блокове, което може да бъде използвано, например, за четене и писане на zip файлове.
- За елементите на уеб формите е предоставена възможност за използване на атрибута 'rel', което позволява да се приложи параметър 'rel=noreferrer' за деактивиране на предаването на заглавието Referer или 'rel=noopener' за деактивиране на свойството Window.opener и забрана на достъпа до контекста, от който е извършен преходът.
- Реализацията на събитието popstate е приведена в съответствие с поведението на Firefox. Събитието popstate сега се генерира веднага след промяна на URL, без да се чака настъпването на събитието load.
- За страниците, отворени без HTTPS и в блокове iframe, е забранен достъп до API Gampepad и API Battery Status.
- В обект SerialPort е добавен метод forget() за отказ от предишно предоставените от потребителя права за достъп до последователен порт.
- Към CSS свойството overflow-clip-margin е добавен атрибут visual-box, определящ откъде да започне рязането на съдържанието, което излиза извън границите (може да приема стойности content-box, padding-box и border-box).
- В блоковете iframe с атрибут sandbox е забранено извикването на външни протоколи и стартирането на външни приложения-обработчици. За отменяне на ограниченията трябва да се използват свойствата allow-popups, allow-top-navigation и allow-top-navigation-with-user-activation.
- Поддръжката на елемента е прекратена, тъй като той вече няма смисъл след спирането на поддръжката на плъгини.
- Направени са подобрения в инструментите за уеб разработчици. Например, в панела Styles има възможност за определяне на цвета на точката извън прозореца на браузъра. Подобрено е прегледът на стойностите в дебъгер панела. Добавена е възможност за промяна на реда на панелите в интерфейса Elements.
Освен нововъведенията и поправките на грешки, в новата версия са отстранени 14 уязвимости. Много от уязвимостите са открити в резултат на автоматизирано тестване с инструментите AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Една от проблемите (CVE-2022-2156) е класифицирана с критично ниво на опасност, което предполага възможността за заобикаляне на всички нива на защита на браузъра и изпълнение на код в системата извън sandbox средата. Детайли по тази уязвимост засега не се разкриват, известно е само, че е причинена от достъп до освободен блок памет (use-after-free).
В рамките на програмата за изплащане на парични награди за откритие на уязвимости за текущото издание, компания Google е изплатила 9 награди на обща стойност 44 хиляди долара (една награда $20000, една награда $7500, една награда $7000, две награди $3000 и по една награда в $2000, $1000 и $500). Размерът на наградата за критична уязвимост все още не е определен.
Източник: opennet.ru
