

Компания Google публикува релиз на уеб браузъра Chrome 118. В същото време е наличен стабилен релиз на свободния проект Chromium, който е основата на Chrome. Браузърът Chrome се отличава от Chromium с използването на логотипи на Google, наличието на система за уведомления при срив, модули за възпроизвеждане на защитено от копиране видеосъдържание (DRM), система за автоматично инсталиране на актуализации, постоянно включена Sandbox изолация, предоставяне на ключове към Google API и предаване на RLZ параметри при търсене. За тези, които се нуждаят от повече време за актуализация, се поддържа отделна линия Extended Stable, която продължава 8 седмици. Следващият релиз на Chrome 119 е планиран за 31 октомври.
Основни промени в Chrome 118:
- Започна подготовка за прекратяването на подкрепата за трети страни Cookie в Chrome, които се настройват при обращение към сайтове, различни от домейна на текущата страница. Подобни Cookie се използват за проследяване на движението на потребителите между сайтова в кода на рекламни мрежи, социални медийни виджети и системи за уеб аналитика. Промените напредват в рамките на инициативата Privacy Sandbox, насочена към постигане на компромис между нуждата на потребителите да запазят конфиденциалност и желанието на рекламните мрежи и сайтове да проследяват предпочитанията на посетителите.
В Chrome 118 в инструментите за уеб разработчици е добавено предупреждение при изпращане на Cookie, които попадат под бъдещи блокировки. Също така е добавена опция за командния ред «—test-third-party-cookie-phaseout» и настройка «chrome://flags/#test-third-party-cookie-phaseout» за принудително включване на блокирането с цел тестиране. Фактическото блокиране на трети страни Cookie ще започне през първото тримесечие на 2024 година и до третото тримесечие в рамките на тестовия период ще обхваща само 1% от потребителите на Chrome. След третото тримесечие на 2024 година обхватът на блокирането ще бъде увеличен до 100%.
Вместо проследяващи Cookie, предлагат се следните API:
- FedCM (Federated Credential Management), позволяваща създаването на обединени идентификационни услуги, които гарантират запазването на конфиденциалността и функционират без трети страни Cookie.
- Private State Tokens, позволяваща разделянето на различни потребители без използване на междусайтови идентификатори и предаване на информация за автентикацията на потребителя между различни контексти.
- Topics (критика) предоставя възможност за определяне на категориите интереси на потребителя, които могат да се използват за отделяне на групи от потребители с подобни интереси, без да се идентифицират отделни потребители чрез проследяващи бисквитки. Интересите се изчисляват на базата на активността на потребителя в браузъра и се запазват на устройството на потребителя. Чрез API Topics рекламната мрежа може да получи обща информация за отделните интереси без наличието на информация за конкретната активност на потребителя.
- Protected Audience, решение за ретаргетинг и оценка на собствената аудитория (работа с потребители, които вече са посещавали сайта).
- Attribution Reporting, позволява оценка на характеристики на ефективността на рекламата, като посещения и конверсии (покупка на сайта след клик).
- Storage Access API, може да се използва за искане на разрешения от потребителя за достъп до хранилището на бисквитки, ако по подразбиране се блокират бисквитки на трети лица.
- За всички потребители е включена поддръжка на механизма ECH (Encrypted Client Hello), който продължава развитието на ESNI (Encrypted Server Name Indication) и се използва за криптиране на информацията за параметрите на TLS сесиите, като поисканото домейн име. Основната разлика между ECH и ESNI е, че в ECH вместо криптиране на ниво отделни полета, цялото TLS съобщение ClientHello се криптира, което позволява да се блокират изтичанията през полета, които не са обхванати от ESNI, например полето PSK (Pre-Shared Key). За управление на включването на ECH е предвидена настройка „chrome://flags#encrypted-client-hello“.
- При включване на разширената защита на браузера (Safe Browsing > Enhanced protection) е реализирана възможността за отдалечено деактивиране на злонамерени добавки, инсталирани не от официалния каталог на добавките. Решението за премахване се взема на сървърите на Google на основание ръчна проверка или след сработване на автоматичната система за откриване на злонамерен код.
- При включване на стандартната защита на браузера (Safe Browsing > Standard protection) в реално време се реализира проверка за безопасност на отворени URL адреси, извършвана на основание предаване на сървъри Google частични хешове на отваряните от потребителя URL адреси. За да се изключи съпоставянето IP адреси потребителя и хеша, като данните се предават през междинен proxy. Преди проверката се извършваше чрез зареждане на локална копия на списъка с небезопасни URL адреси в системата на потребителя. Новата схема позволява по-бързо блокиране на злонамерени URL адреси.
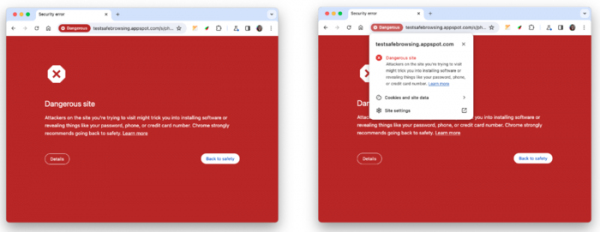
- Пълен е визуалният дизайн на страниците, изведени при опит за отваряне на сайт, признат за небезопасен при проверка чрез механизма Safe Browsing.

- В телеметрията, изпращана на сървърите на Google при включване на разширената защита на браузера (Safe Browsing > Enhanced protection), сега се отчитат обажданията на добавките към API chrome.tabs. Данните се събират за откриване на злонамерена активност и нарушения на правилата в добавките.
- При включване на разширената защита на браузера (Safe Browsing > Enhanced protection) е осигурена поддръжка за дълбоко сканиране на криптирани ZIP и RAR архиви от страна на Google (потребителят се пита за паролата за разархивиране, след което съдържанието се изпраща за проверка на сървърите на Google).
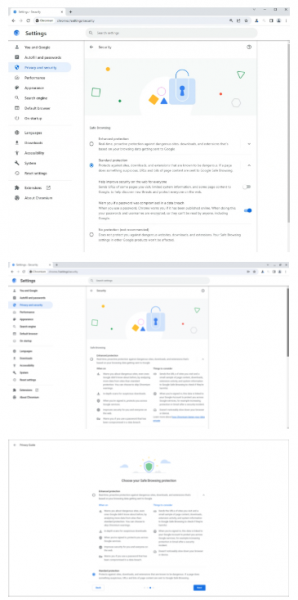
- В конфигуратора и ръководството за защита на личната неприкосновеност е добавен нов текст с обяснение на същността на нивата на защита Safe Browsing и са добавени линкове към съответните статии с допълнителна информация. Описанията на стандартната защита, деактивирането на защитата и предупрежденията за компрометиране на паролите са опростени.

- В секцията Quests (проследяване на цените в онлайн магазините) на страницата на новата разделна страница е добавена информация за наличието на отстъпки. Индикаторът за отстъпки също може да се появи в адресната лента при отваряне на страници с продукти от онлайн магазини, проследявани от услугата на Google.
- В съответствие с спецификацията RFC-6265bis е осигурено блокиране на всички Cookie, съдържащи управляващи символи и зададени чрез JavaScript. По-рано Cookie с нулев символ, каретен возврат и нов ред бяха отрязвани по проблемния символ, а не блокирани, което в някои случаи можеше да се използва за злонамерени действия. За деактивиране на новото поведение може да се използва опцията "—disable-features=BlockTruncatedCookies".
- В регистрираните разширения Service Worker е разрешен достъпът до API WebUSB.
- Премахната е необходимостта потребителят предварително да активира възможността за извеждане на диалози за запитване и потвърдяване на плащания.
- Декодиране на ASCII символи от кодове "%xx" е прекратено. Например, преди "http://example.com/" се декодираше в "http://example.com/A" преди записването в url.href, а сега ще остане "http://example.com/".
- Добавена е възможност за вертикално подреждане на текста в елементите на уеб формите select, meter, progress, button, textarea и input. Позиционирането на текста във формите се задава с помощта на CSS свойството writing-mode, което за вертикално показване може да приема стойности vertical-rl или vertical-lr.
- В CSS свойството "appearance" е прекратена поддръжката на нестандартни ключови думи: inner-spin-button, media-slider, media-sliderthumb, media-volume-slider, media-volume-sliderthumb, push-button, searchfield-cancel-button, slider-horizontal, sliderthumb-horizontal, sliderthumb-vertical и square-button. За оценка на търсенето на тези ключови думи, които не са включени в спецификацията, е събрана статистика, според която те са били използвани само в 0.001% от случаите.
- Добавено CSS-правило @scope, което свързва CSS стиловете с близостта на определения стил към елементите. Правилото @scope може да се използва за преодоляване на стандартното подреждане на стиловете въз основа на последователността на елементите или за коригиране на стила на компонента, без да се засягат стиловете на вложените в него елементи. Например, за вложени div-ове: <div class="»lightpink-theme»"> <a href="/bg/»/#»">Аз съм светлорозов!</a> <div class="»pink-theme»"> <a href="/bg/»/#»">Различен розов!</a> </div> </div> всичкото съдържание ще бъде оцветено в светлорозово поради действието на целия блок стил «lightpink-theme», указан в родителския div. Използвайки @scope, може да промените обхвата на видимост и да установите за вложения div стил «pink-theme» на базата на близостта на определението на стила, а не на реда на определението в кода: @scope (.pink-theme) { a { color: hotpink; } } @scope (.lightpink-theme){ a { color: lightpink; } }
- Добавена поддръжка на медиазапроса (@media) «scripting», който позволява проверка на наличността на възможност за изпълнение на скриптове (например, в CSS може да се определи дали е активирана поддръжка за JavaScript).
- Добавена е поддръжка на медиазапроса prefers-reduced-transparency, който дава възможност да се определи промяна в системните настройки, отговарящи за намаляване на използването на ефекти на прозрачност или полупрозрачност (например режимът «Reduce transparency» в macOS, прилаган за подобряване на четимостта на текста).
- В CSS е добавена поддръжка на нови стойности «float: inline-start», «float: inline-end», «clear: inline-start», «clear: inline-end», «resize: block», «resize: inline», които управляват логичното позициониране на елементите (за поддръжка на езици, където писането се извършва отгоре надолу и отляво надясно, логичното позициониране използва понятията начало, край и посока на текста).
- В CSS свойството «transform-box» е добавена поддръжка на стойности stroke-box, content-box и border-box, които позволяват промяна на метода за пресмятане на еталонната област за операции на трансформация, например за реализация на разширени графични ефекти.
- Добавена е възможност за фокусиране върху блоковете за превъртане по време на навигация с клавиатура (например, фокусът върху превъртане може да се настани с натискане на клавиша Tab и да се премести с клавишите за управление на курсора).
- Направени са подобрения в инструментите за уеб-разработка. Разширени са възможностите на панела Sources («Източници»), в който вместо раздела «Filesystem» е предложен таб «Workspace», чрез който могат да се синхронизират със съществуващите файлове на измененията, добавени чрез инструментите за разработчици.
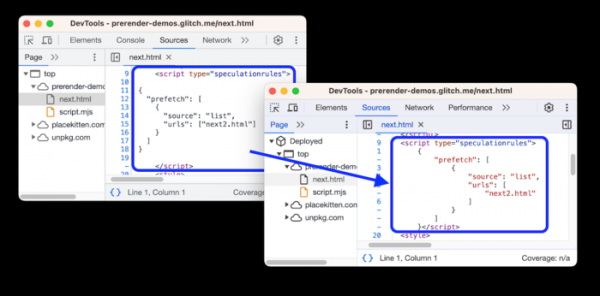
Предоставена е възможност за промяна на реда на табовете в панела Sources чрез тяхното преместване с мишка в режим drag&drop. Осигурено е форматиране на JavaScript-кода, вграден в елементите script с типовете module, importmap и speculationrules. Добавено е оцветяване на синтаксиса за скриптове с типове importmap и speculationrules.

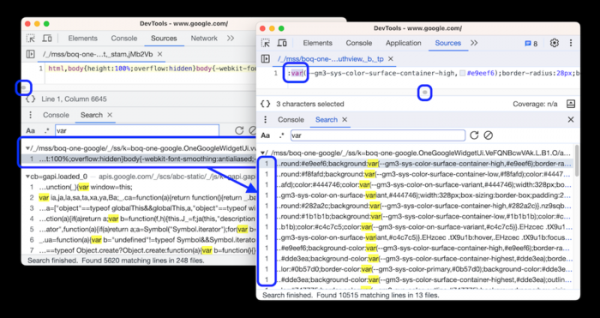
В панела Elements в раздела Styles е добавена отделна секция за потребителски свойства, позволяваща да се определят собствени CSS свойства без изпълнение на JavaScript. В резултатите от търсенето е осигурено показването на всички съвпадения в реда, а не само на първото, което е удобно при търсене в JavaScript файлове, компресирани за намаляване на размера (след натискане на резултата, файлът се отваря в редактора и се превърта вертикално и хоризонтално, за да покаже намерената позиция).

Освен нововъведенията и поправките в грешки, в новата версия са отстранени 20 уязвимости. Много от уязвимостите са разкрити чрез автоматизирано тестване с инструменти като AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Между другото, в новото издание е отстранена критична уязвимост CVE-2023-5218, свързана с достъп до паметта след нейното освобождаване (Use after free) в механизма за изолация на сайтове. Уязвимостта позволява да се заобиколят всички нива на защита на браузъра и да се изпълни код в системата извън sandbox средата. В рамките на програмата за възнаграждение за откритие на уязвимости за текущото издание компания Google е изплатила 14 награди на обща стойност 30,5 хиляди долара (една премия от $6000, две премии от $5000, две премии от $3000, една премия от $2000, шест премии от $1000 и една премия от $500). Размерът на едно възнаграждение все още не е определен.
Източник: opennet.ru
