

Компания Google публикува новата версия на уеб браузъра Chrome 150. Също така е налична стабилната версия на проекта Chromium, която е основата на Chrome. Браузърът Chrome се различава от Chromium с използването на логото на Google, наличието на система за изпращане на уведомления в случай на срив, модули за възпроизвеждане на защитено видеосъдържание (DRM), автоматично инсталиране на актуализации, постоянно включени Sandbox-изолация, доставка на ключове за Google API и предаване на RLZ-параметри при търсене. За потребителите, които се нуждаят от повече време за обновление, се поддържа отделна версия Extended Stable, която е с период от 8 седмици. Следващата версия на Chrome 151 е планирана за 28 юли.
Основни промени в Chrome 150 (1, 2, 3, 4):
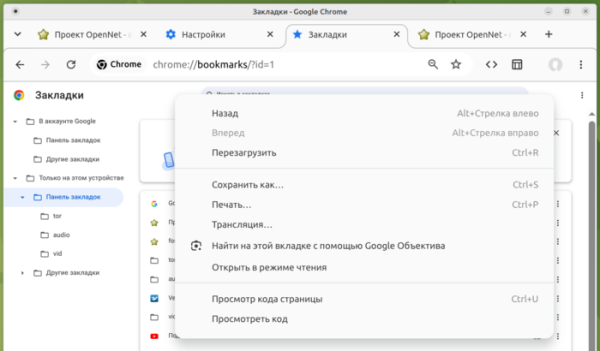
- Предложени са първите резултати от инициативата за обновяване на дизайна на интерфейса в различни операционни системи и премахване на излишества. Използвани са нови пиктограми с по-гладки ръбове и анимационни ефекти за бутони, като бутоните за отваряне на главното меню и презареждане на страницата. Определена е по-опростена структура на контекстните менюта, от които са изключени рядко използваните или дублиращи се елементи. Прилаган е по-съвременен дизайн за конфигуратора, мениджъра на изтегляния и страницата за навигация по отметките.

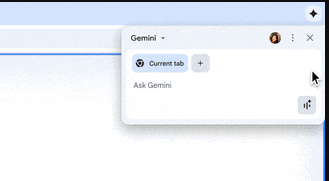
- Развитието на AI-режима продължава, което позволява взаимодействие с AI-агент от адресната лента или от страницата, показвана при отваряне на нова таб. В новата версия е добавена възможността за свързване на Chrome с AI-агента Gemini Spark за автономно изпълнение на действия в текущата активна таб при решаване на задачи, които изискват взаимодействие с уеб съдържание (натискане на бутони, преместване по линкове, попълване на формуляри и др.). Освен това е добавен изход на контекстуални препоръки за използване на Gemini при работа с браузъра, например, при отваряне на голямо статия, Chrome ще предложи да обобщи информацията с помощта на Gemini, а при редактиране на текст в формуляр ще предложи да провери или коригира текста чрез Gemini.

- При част от потребителите е внедрен едноставен интерфейс за свързване с акаунта в Google и синхронизиране на данни, като запазени пароли и отметки. Синхронизацията е интегрирана с логването в акаунта и не се предлага като отделна функция в настройките. Потребителите могат да свържат Chrome с акаунта в Google и да го използват за съхраняване на пароли, отметки, история на посещенията и раздели. Данните за автоматично попълване на адреси и автоматично допълване на входове вече не се синхронизират между устройствата и се съхраняват само на локалната система.
- При част от потребителите, активирали режима на разширена защита на браузъра (Enhanced Safe Browsing), е включена функцията "HTTPS-First", която автоматично пренасочва HTTP заявки към HTTPS. За осигуряване на работа с уебсайтове, които не поддържат HTTPS, е реализиран откат на HTTP, ако след пренасочването не може да се изпълни заявката по HTTPS или възникнат проблеми със сертификатите. При опит за отваряне на сайт по HTTP се извежда специално предупреждение. В Chrome 154 режимът планира да бъде включен по подразбиране за всички публично достъпни сайтове, хоствани не в интранет мрежи, като 192.168.0.1 и 10.0.0.0/8.
- Премахната е поддръжката на флага kExtensionManifestV2Disabled, който позволяваше възстановяването на възможността за инсталиране на разширения от каталога Chrome Web Store, използващи втората версия на манифеста Chrome. В следващото издание Chrome 151 ще бъде премахнат параметърът AllowLegacyMV2Extensions, който позволяваше ръчно в режим на разработчик да се зареждат разширения на база втора версия на манифеста. Посочените флагове позволяваха заобиколна инсталация на разширението uBlock Origin.
- Обработващите модули Web Worker, създадени с помощта на URI "data:" (например, чрез "new Worker('data:text/javascript…')"), сега са изолирани от страницата, на която са създадени, и нямат достъп до локалните хранилища и бисквитки в контекста на текущия. домейн. Промяната позволява блокиране на използването на Web Worker-и, които не са заредени от сървър, а са създадени в момента чрез "data:", за достъп до конфиденциални данни по време на XSS атаки.
- Реализирана е защита от атаки, манипулиращи ограничението на максималния брой връзки към прокси като скрит канал за връзка между JavaScript кода, изпълняван в различни раздели, или за определяне на това дали определен сайт е посещаван преди. Например, атакуващият може да заеме всички налични връзки към прокси, оставяйки незает само един сокет, след което да анализира неговата наличност при достъп до статичен ресурс — ако сокетът не е зает, ресурсът от проверявания сайт е предаден от кеша, т.е. потребителят вече е зареждал същия. Ограничението на максималния брой връзки към TCP сокетите на прокси сега варира произволно.
- Забранено е прилагането на SVG филтри към чужди (cross-origin) или изолирани (sandboxed) iframe блокове, както и към плъгини (например, вградения PDF прегледач). Ограничението позволява защита от атаки по странични канали, като GPU.zip, и атаки от клас SVG Clickjacking, при които SVG филтрите се използват за налагане на прозрачно съдържание върху друг контент с цел подмяна на невидими бутони, например, върху бутона за затваряне на прозорец с реклама.
- За самостоятелни уеб приложения (PWA, Progressive Web App) е предоставена възможност за прехвърляне на нов поддомен в рамките на един основен домейн (например, замяна на drive.example.com с fileman.example.com) без участието на потребителя (преди PWA приложението беше обвързано с оригиналния домейн и при смяна на поддомена, например, при ребрандиране или реорганизация, беше необходима ръчна преинсталация).
- В TLS по подразбиране е включена поддръжка на алгоритъма за създаване на цифров подпис ML-DSA (CRYSTALS-Dilithium), устойчив на подбиране от квантов компютър.
- В версията за Android е реализирана поддръжка на стандарта на FIDO Alliance Credential Exchange, позволяващ импорт и експорт на съхранени пароли и параметри за биометрична идентификация с използване на крайно криптиране, например, за безопасен трансфер между Google Password Manager и външни мениджъри на пароли.
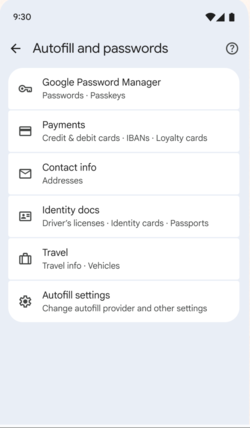
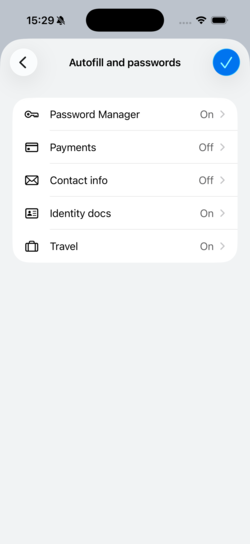
- В Android версията на конфигуратора е предложен нов унифициран интерфейс за управление на запазените пароли и данни за автоматично попълване на формуляри. Идеята е потребителят да може да получи информация за различни класове запазени от браузъра конфиденциални данни, като пароли, данни за биометрична идентификация, адреси и паспортни данни.


- Добавено е CSS свойство «text-fit» за автоматично мащабиране на размера на шрифта, така че текстът да се вписва в ширината на родителския контейнер (например, когато е необходимо заглавие да се побере в зададената област без пренасяне на друг ред или адаптиране на шрифта за различни резолюции на екрана).
- В CSS свойството «background-clip» е добавена поддръжка за параметъра «border-area», който опростява създаването на граници с градиент, благодарение на визуализацията на фона на елемента стриктно в площта, която заема рамката.
- Добавена е CSS функция image(), позволяваща генерирането на изображение с запълване в зададен цвят.
- В режима Origin trials започна тестването на протокола EVP (протокол за верификация на имейл) за автоматично криптографско потвърждение на владението на имейл без необходимост от изпращане на еднократни кодове за потвърждение по имейл.
- Добавен е HTML атрибут focusgroup за декларативно управление на превключването на фокуса за въвеждане с клавиатурата в съставни компоненти, като менюта, без да се използва JavaScript. Например, след излизане от групата елементи с клавиша Tab и връщане обратно, браузърът ще върне фокуса на последния активен елемент, а не на първия в списъка.
- Внесени са подобрения в инструментите за уеб разработчици. Добавени са възможности за инспекция и отстраняване на грешки в инструмента WebMCP, използван за интеграция на сайтове с AI агенти чрез протокола MCP. В панела с стилове е разрешено редактиране на място на правилата «@container», «@counter-style» и «@function».
Освен нововъведенията и корекциите на грешки в новата версия, 433 уязвимости бяха отстранени. Много от тях бяха открити благодарение на автоматизирано тестване с инструментите AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Двадесет от проблемите получиха критично ниво на опасност, което означава, че уязвимостите позволяват заобикаляне на всички защитни нива на браузъра и изпълнение на код в системата извън средата на пясъчника (sandbox). 14 критични проблема бяха причинени от достъп до вече освободена памет (use-after-free), 3 — от недостатъчна проверка на ненадеждни входни данни, 2 — от преливане на буфера и 1 — от неправилна обработка на типове (Type Confusion). В рамките на програмата за възнаграждение за откритие на уязвимости за текущото издание, компания Google е изплатила 319 хиляди долара (една премия от 250 хиляди долара (CVE-2026-14382 в библиотеката ANGLE), три премии по $10000, $2500, $2000 и $1000, две премии от $3000 и по една премия от $8000, $5000 и $4000.
Източник: opennet.ru
