

Компания Google релиз на уеб браузъра . Водночас стабилна версия на свободния проект , който е основата на Chrome. Уеб браузърът Chrome използването на логото на Google, наличието на система за уведомления в случай на срив, възможността за зареждане на Flash модула при поискване, модули за възпроизвеждане на защитено видео съдържание (DRM), автоматична система за инсталиране на актуализации и предаване при търсене . Следващото издание Chrome 80 е планирано за 4 февруари.
:
- компонентът Password Checkup, предназначен за анализ на надеждността на използваните от потребителя пароли. При опит за вход на който и да е сайт Password Checkup проверка на логин и парола в базата данни на компрометирани акаунти, като изведе предупреждение при откритие на проблеми (проверката се извършва въз основа на хеш-префикс на страната на потребителя). Проверката се осъществява по база, обхващаща повече от 4 милиарда компрометирани акаунти, които са фигурирали в изтичания на данни. Предупреждение също така се издава при опит за използване на тривиални пароли, като «abc123». За управление на активирането на Password Checkup в секцията «Синхронизиране и услуги на Google» е реализирана специална настройка.
- Представена е нова технология за идентифициране на фишинг в реално време. По-рано проверката се извършваше чрез заявки към локално зарежданите черни списъци Safe Browsing, които се актуализираха приблизително на всеки 30 минути, което се оказа недостатъчно, например, в условия на често превключване на домейни от страна на злонамерени лица. Новият метод позволява проверка на URL на летящо с предварителна проверка по бели списъци, в които са включени хешове на хиляди популярни и доверителни сайтове. Ако отваряният сайт не е в белия списък, браузърът проверява URL на сървъра на Google, предавайки първите 32 бита от хеша SHA-256 на линка, от който се изключват възможни лични данни. Според оценките на Google новият подход позволява да се увеличи с 30% ефективността на предупрежденията за нови фишинг сайтове.
- Добавена е превантивна защита срещу предаване на идентификационни данни на Google и всякакви пароли, запазени в мениджъра на пароли, чрез фишинг страници. При опит за въвеждане на запазена парола на сайт, на който тази парола обикновено не се прилага, на потребителя ще бъде предоставено предупреждение за потенциално опасно действие.
- За връзки, използващи TLS 1.0 и 1.1, сега се показва индикатор за ненадеждна връзка. Пълната поддръжка за TLS 1.0 и 1.1 в Chrome 81, планиран за 17 март 2020 година.
- Добавена възможност за замразяване на неактивни табове, позволяваща автоматично изтегляне от паметта на табовете, които са във фонов режим повече от 5 минути и не извършват значими действия. Решението за пригодността на всеки таб за замразяване се взема на базата на хевристика. Управлението на включването на функцията се извършва чрез флага „chrome://flags/#proactive-tab-freeze‘.
- блокиране на смесеното съдържание на страници, отворени с HTTPS, за да се гарантира, че страниците, отворени на https://, съдържат само ресурси, заредени чрез защитен канал. Въпреки че най-опасните видове смесено съдържание, като скриптове и iframe, вече се блокират по подразбиране, изображения, аудиофайлове и видеа все още могат да бъдат заредени чрез http://. По-рано използваният индикатор за смесено съдържание за такива вставки е признат за неефективен и подвеждащ, тъй като не дава ясна оценка за сигурността на страницата. Например, чрез замяна на изображения атакуващият може да подмени следящите действия на потребителя Cookie, да се опита да експлоатира уязвимости в обработчиците на изображения или да измами, заменяйки представената на изображението информация. За да се деактивира блокировката на смесените компоненти, е добавена специална настройка, достъпна чрез менюто, което се отваря при кликване на символа на заключването.
- Добавена експериментална възможност за споделяне на съдържанието на клипборда между десктопната и мобилната версия на Chrome. В свързани с една сметка инстанции на Chrome сега можете да получите достъп до съдържанието на клипборда на друго устройство, включително е възможно споделянето на клипборда между мобилна и десктопна система. Съдържанието на клипборда се шифрова с помощта на крайно-към-крайно шифроване, което не позволява достъп до текста на сървърите на Google. Функцията се включва чрез опциите chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui и chrome://flags#sync-clipboard-service.
- В адресната лента, в определени моменти (например, при запазване на парола), при изключена синхронизация на профила, освен аватара се показва името на текущия акаунт в Google, за да може потребителят точно да идентифицира активния акаунт.
- Активирано за 1% от потребителите «DNS върху HTTPS» (DoH, DNS over HTTPS). В експеримента участват само потребители, чийто системни настройки вече са задали DNS доставчици, поддържащи DoH. Например, ако DNS адресът в системните настройки е 8.8.8.8, в Chrome ще бъде активиран DoH сървисът на Google («https://dns.google.com/dns-query»), ако DNS е 1.1.1.1, то DoH сървисът на Cloudflare («https://cloudflare-dns.com/dns-query») и т.н. За управление на активирането на DoH е предвидена настройка «chrome://flags/#dns-over-https». Поддържат се три режима на работа: «secure», «automatic» и «off». В режим «secure» хостовете се определят само на основата на предварително кеширани безопасни стойности (получени чрез защитена връзка) и запитвания чрез DoH, върнато към обикновения DNS не се прилага. В режим «automatic», ако DoH и защитеният кеш са недостъпни, се допуска получаване на данни от небезопасен кеш и обращения през традиционния DNS. В режим «off» най-напред се проверява общият кеш и ако няма данни, запитването се изпраща чрез системния DNS.
- Добавена е експериментална кеширане на нарисуваното съдържание при смяна на страниците с бутоните напред и назад, позволяваща съществено намаляване на закъсненията при такъв тип навигация, благодарение на пълното кеширане на цялата страница, което не изисква повторно нарисуване и зареждане на ресурси. Оптимизацията е особено забележима в мобилната версия, където увеличението на производителността при навигация достига 19%. Режимът се включва с опцията «chrome://flags#back-forward-cache».
- настройката «chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains», която позволяваше възстановяването на показването на протокола в адресната лента (сега всички връзки винаги се показват без https:// и http://, както и без «www.»).
- В сборките за Windows е включена изолацията на песента в пясъчника. За управление на активирането на изолацията е предложена собствеността AudioSandboxEnabled.
- В централното администриране за предприятия е реализирана възможност за определяне на правила, които задават размер на паметта, който екземплярът на браузъра може да изпозлва, преди да започне освобождаването на фоновите табове. Освобождаваната след изход на таба памет става достъпна за използване, а съдържанието на таба се презарежда при превключване на него.
- В Linux е внедрен вграден обработчик за верификация на сертификати, който замества предходната система NSS. Този вграден обработчик продължава да използва хранилището NSS при проверка, но поставя по-строги изисквания при обработка на неправилно кодирани и самостоятелно удостоверени сертификати (всички сертификати задължително трябва да бъдат удостоверени от сертифициращ орган).
- В версията за платформата Android възможност за назначаване на адаптивни пиктограми за инсталираните уеб приложения, работещи в режим на Progressive Web Apps (PWA). Адаптивните пиктограми могат да се адаптират към интерфейса, използван от производителя на устройството, например, да бъдат кръгли, квадратни или с заоблени ъгли.
- API , предоставящ достъп до компоненти за създаване на виртуална и добавена реалност. API позволява унифициране на работата с различни класове устройства, от стационарни шлемове за виртуална реалност, като Oculus Rift, HTC Vive и Windows Mixed Reality, до решения на базата на мобилни устройства, такива като Google Daydream View и Samsung Gear VR. От приложенията, в които може да бъде приложен новият API, се споменават програми за гледане на видео в режим 360°, системи за визуализиране на тримерно пространство, създаване на виртуални кина за представяне на видео, провеждане на експерименти за създаване на 3D интерфейси на магазини и галерии;
- В режим Origin Trials (експериментални възможности, изискващи отделна ) предлагани са няколко нови API. Origin Trial предполага възможност за работа с указания API от приложения, заредени от localhost или 127.0.0.1, или след преминаване на регистрация и получаване на специален токен, който действа ограничено време за конкретен сайт.
- За всички HTML елементи е предложен атрибутът „rendersubtree“, който осигурява фиксиране на визуализацията на DOM елемента. Когато на атрибута се присвои стойността „invisible“, съдържанието на елемента няма да се визуализира и проверява, което позволява оптимизиране на рендеринга. При задаване на стойността „activatable“ браузърът ще премахне невидимия атрибут, ще визуализира съдържанието и ще го направи видимо.
- Добавен е вариант на API на базата на механизма Promise, предоставящ безопасен начин за управление на деактивирането на автоблокирането на екрана и прехвърлянето на устройствата в енергоспестяващи режими.
- Реализирана е възможността за приложение на атрибута за всички HTML и SVG елементи, на които може да се установи фокус на входа.
- За изображения и видео изчисляване на коефициента на странично съотношение на базата на атрибутите Width или Height, което може да се използва за определяне на размера на изображението чрез CSS на етап, когато изображението все още не е заредено (решава проблема за пренареждане на страницата след зареждането на изображенията).
- Добавено е CSS свойство , което автоматично задава размера на променливия шрифт в оптичните координати „“, ако шрифтът ги поддържа. Режимът позволява избор на оптималната форма на глифа за зададения размер, например, използване на по-контрастни глифове за заглавия.
- Добавено е CSS свойство , което позволява използването на всякакви символи вместо точки в списъците, например „-“, „+“, „★“ и „▸“.
- При невъзможност за изпълнение на Worklet.addModule() сега се връща обект с подробна информация за характера на грешката, който позволява по-точно оценяване на причината за грешката (проблеми със свързване, некоректен синтаксис и т.н.).
- Спряна е обработката на елементи при тяхното преместване между документите. При прехвърляне между документи също е деактивирано изпълнението на свързаните със скрипта събития „error“ и „load“.
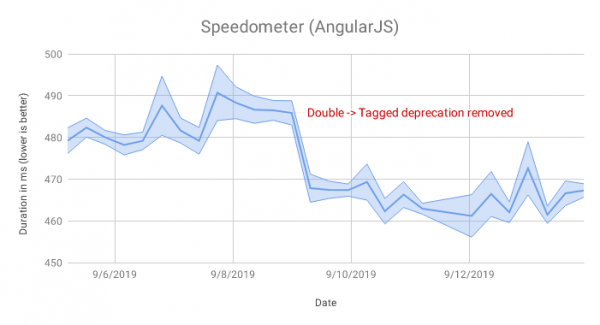
- В JavaScript двигателя V8 оптимизация на обработката на промяната на представянето на полета в обектите, в резултат на което изпълнението на AngularJS код в тестовия набор Speedometer стана 4% по-бързо.

- В V8 също е извършена оптимизация на обработката на гетъри, определени в вградените API, като Node.nodeType и Node.nodeName, при отсъствие на обработчик IC (inline caching). Промяната намали разходите на времето за IC runtime с около 12% при провеждането на тестове с Backbone и jQuery от набора Speedometer.
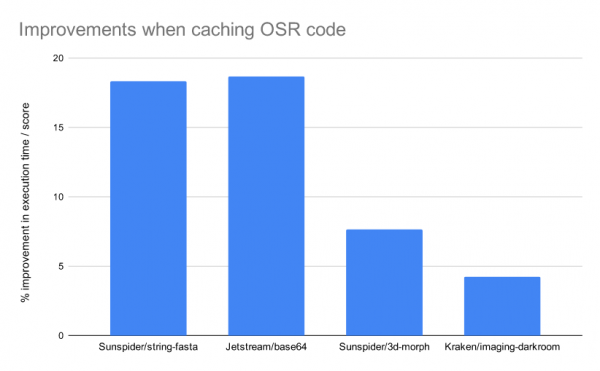
- Осигурено е кеширане на резултатите от работата на механизма OSR (called on-stack replacement), който извършва замяна на оптимизиран код по време на изпълнението на функцията (позволява да се започне използването на оптимизирания код за дълготрайно изпълнявани функции, без да се чака повторно стартиране). Кеширането на OSR дава възможност да се използват резултатите от оптимизацията и при повторно стартиране на функцията, без необходимост от повторна оптимизация.
В някои тестове промяната е позволила увеличаване на пикова производителност с между 5% и 18%.
- Промени в инструментите за уеб разработчици:
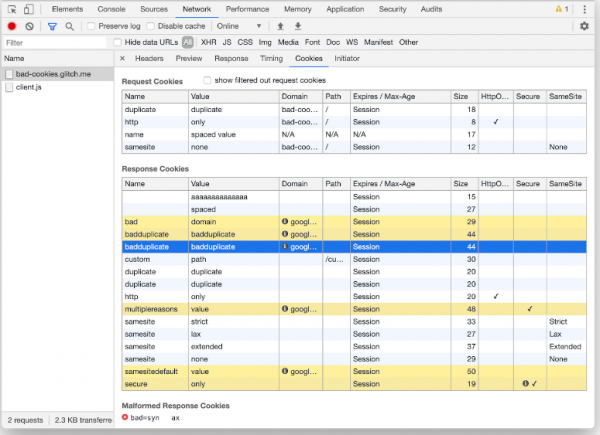
- debug режим за определяне на причините за блокиране на запитвания или предаване на Cookie.
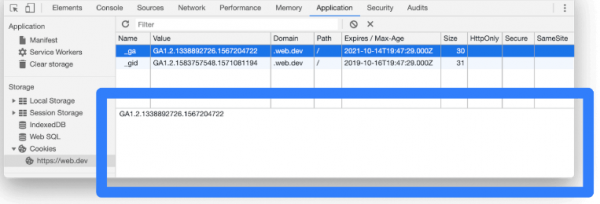
- В блока със списъка на Cookie е добавена възможност за бърз преглед на стойността на избраната Cookie чрез клик на определена редица.

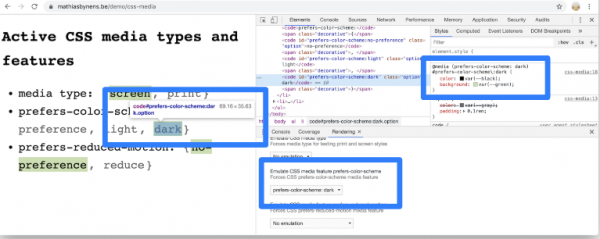
- Добавена е възможност за симулация на различни настройки за media запитвания prefers-color-scheme и prefers-reduced-motion (например за проверка на поведението на страницата при тъмен системен интерфейс или при деактивирани анимирани ефекти).

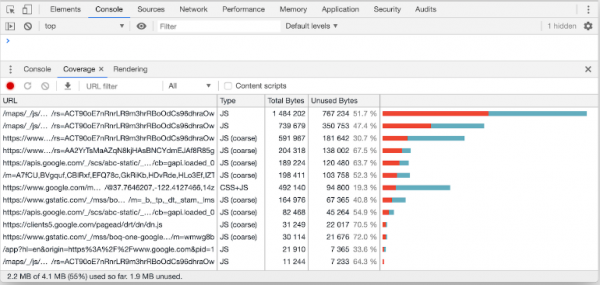
- Актуализиран е дизайна на таба Coverage, който позволява оценка на използвания и неизползвания код. Добавена е възможност за филтриране на информацията по тип (JavaScript, CSS). Информацията за употребата на кода също е добавена при показването на изходния текст.

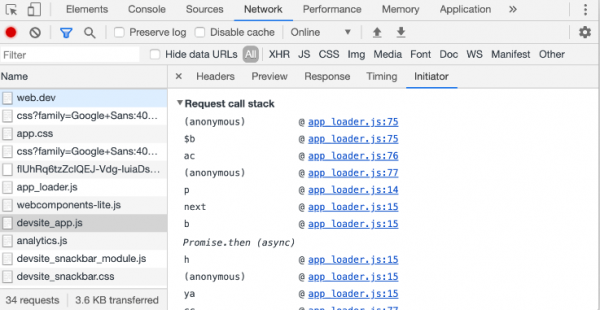
- Добавена е възможност за отстраняване на причините за запитването на определен мрежов ресурс след записа на мрежовата активност (може да се види трасировката на JavaScript кода, който е довел до зареждането на ресурса).

- Добавена е настройка „Settings > Preferences > Sources > Default Indentation“ за определяне на вида на отстъпите (2/4/8 интервала или табулация) в кода, изведен в панелите Console и Sources.

- В блока със списъка на Cookie е добавена възможност за бърз преглед на стойността на избраната Cookie чрез клик на определена редица.
В новата версия са коригирани 51 уязвимост, включително нововъведения и поправки на грешки. Много от уязвимостите са открити чрез автоматизирано тестване с инструменти като AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Две от проблемите (CVE-2019-13725, достъп до вече освободена област на паметта в кода за поддръжка на Bluetooth, и CVE-2019-13726, препълване на купчини в мениджъра на пароли) са обозначени като критични, т.е. позволяват заобикаляне на всички нива на защита на браузера и изпълнение на код в системата извън средата на пясъчника. За първи път бяха открити две критични уязвимости в рамките на един цикъл на разработка в Chrome. Първата уязвимост беше открита от изследователи от Tencent Keen Security Lab и на състезанието Tianfu Cup, а втората бе открита от Сергей Глазунов от Google Project Zero.
В рамките на програмата за плащане на награди за откритие на уязвимости за текущия релиз, компанията Google е изплатила 37 награди на стойност 80000 долара (една награда от $20000, една награда от $10000, две награди от $7500, четири награди от $5000, една награда от $3000, две награди от $2000, две награди от $1000 и осем награди от $500). Останалите 15 награди все още не са определени.
Източник: opennet.ru
