

Компания Google представи изданието на уеб браузъра Chrome 96. В същото време е наличен стабилен вариант на свободния проект Chromium, който служи като основа за Chrome. Браузерът Chrome се отличава с използването на логото на Google, система за уведомления при срив, модули за възпроизвеждане на защитено видеосъдържание (DRM), автоматична инсталация на актуализации и предаване на RLZ параметри при търсене. Ветката Chrome 96 ще бъде поддържана в продължение на 8 седмици в рамките на цикъла Extended Stable. Следващото издание на Chrome 97 е планирано за 4 януари.
Основни промени в Chrome 96:
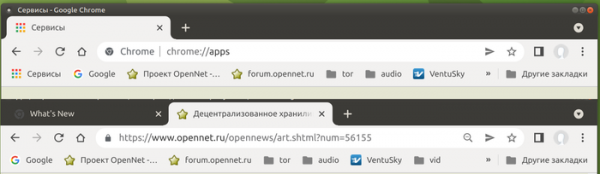
- В панела с отметки, показван под адресната лента, по подразбиране е скрита бутонът Apps („Услуги“), който позволяваше отварянето на страницата „chrome://apps“ със списък на инсталираните услуги и уеб приложения.

- Подкрепата за платформата Android 5.0 и по-ранни версии е преустановена.
- Добавена е поддръжка на пренасочване от HTTP към HTTPS с използване на DNS (при определяне IP адреси освен DNS записи „A“ и „AAAA“ също така се изисква DNS запис „HTTPS“, при наличие на който браузърът веднага ще се свърже с сайта по HTTPS).
- В редакцията за настолни системи кешът за обратно-пренасочване (Back-forward cache), осигуряващ мигновен преход при използване на бутоните „Назад“ и „Напред“, е разширен с поддръжка за навигация по предишно прегледани страници след отваряне на друг сайт.
- Добавена е настройка „chrome://flags#force-major-version-to-100“ за тестване на възможни проблеми с работата на сайтове след достигането на версия на браузъра, състояща се от три цифри вместо две (в миналото след излизането на Chrome 10 в библиотеките за анализ на User-Agent се появиха много проблеми). При активиране на опцията в заглавието на User-Agent започва да се показва версия 100 (Chrome/100.0.4664.45).
- В сборките за платформата Windows данните, свързани с работата на мрежовите услуги (бисквитки и т.н.), са преместени в отделна подкатегория „Network“ в подготовката за реализиране на механизма за мрежова изолация (Network Sandbox).
- В режима Origin Trials (експериментални функции, изискващи отделна активация) са добавени няколко нови API. Origin Trial предполага възможността за работа с определен API от приложения, заредени от localhost или 127.0.0.1, или след регистрация и получаване на специален токен, който е валиден за ограничен период от време за конкретен сайт.
- Предложен е обектът FocusableMediaStreamTrack (който ще бъде преименуван на BrowserCaptureMediaStreamTrack), поддържащ метода focus(), чрез който приложения, извършващи захващане на съдържание от прозорци или раздели (например, програми за стрийминг на съдържание от прозорци по време на видеоконференции), могат да получат информация за фокуса на входа и да проследят неговата промяна.
- Реализиран е механизъм Priority Hints, който позволява задаването на важността на определени зареждани ресурси чрез указване на допълнителния атрибут "importance" в таговете, като iframe, img и link. Атрибутът може да приема стойности "auto", "low" и "high", които влияят на реда на зареждане на външните ресурси от браузъра.
- В заглавието Cross-Origin-Embedder-Policy, което управлява режима на изолация Cross-Origin и позволява определянето на правила за безопасно използване на страница с привилегировани операции, е добавена поддръжка на параметъра "credentialless" за деактивиране на предаването на информация, свързана с удостоверяване, като бисквитки и клиентски сертификати.
- В CSS е предложен нов псевдо-клас ":autofill", който позволява проследяване на автоматичното попълване на полета в таг input от браузъра (при ръчно попълване селекторът не сработва).
- За да се избегнат циклични заявки, CSS свойствата writing-mode, direction и backgrounds вече не се разпространяват на viewport при прилагане на CSS свойството contain (CSS Containment) към тагове HTML или BODY.
- Добавено е CSS свойство font-synthesis, което позволява управление на възможността за синтез на шрифтови начертания (oblique, bold и small-cap), които липсват в избраното семейство шрифтове.
- В API PerformanceEventTiming, позволяващ получаване на допълнителни данни за измерване и оптимизация на отзивчивостта на интерфейса, е добавен атрибут InteractionID с идентификатор на взаимодействието с потребителя. Идентификаторът позволява свързването на различни метрики с едно действие на потребителя; например, при докосване на сензорния екран се генерират няколко събития, като pointerdown, mousedown, pointerup, mouseup и click, и InteractionID позволява свързването на всичките тези събития с едно докосване.
- Добавен е нов тип медиавъражения (Media Query) — "prefers-contrast" за адаптиране на съдържанието на страницата към настройките за контрастност, зададени в операционната система (например, включване на режим с висок контраст).
- За изолирани PWA приложения в манифеста е добавена поддръжка за необязателното поле "id" с глобален идентификатор на приложението (ако полето не е зададено, за идентификация се използва стартовият URL).
- За самостоятелни PWA приложения е реализирана възможност за регистрация като обработчици на URL адреси. Например, приложението music.example.com може да се регистрира като обработчик на URL https://*.music.example.com и всички преходи от външни приложения по тези линкове, например, от месинджъри и имейл клиенти, ще водят до отваряне на това PWA приложение, а не на нов таб в браузъра.
- Добавена е директива CSP (Content Security Policy) wasm-unsafe-eval за управление на възможността за изпълнение на код в WebAssembly. Прилагането на CSP директивата script-src сега обхваща и WebAssembly.
- В WebAssembly е добавена поддръжка на референтни типове (тип externref). Модулите WebAssembly вече могат да съхраняват в променливи и да предават като аргументи референции към JavaScript и DOM обекти.
- В PaymentMethodData е обявена за остаряла поддръжката на метода на плащане "basic-card", позволяващ работа с всякакви типове карти чрез единен идентификатор, без привязка към отделни типове данни. Вместо "basic-card" се предлагат алтернативни методи, като Google Pay, Apple Pay и Samsung Pay.
- При използване на API U2F (Cryptotoken) на сайта, на потребителя ще бъде показано предупреждение за остаряването на този интерфейс. API U2F по подразбиране ще бъде деактивиран в версия Chrome 98 и изцяло премахнат в Chrome 104. Вместо API U2F трябва да се използва API Web Authentication.
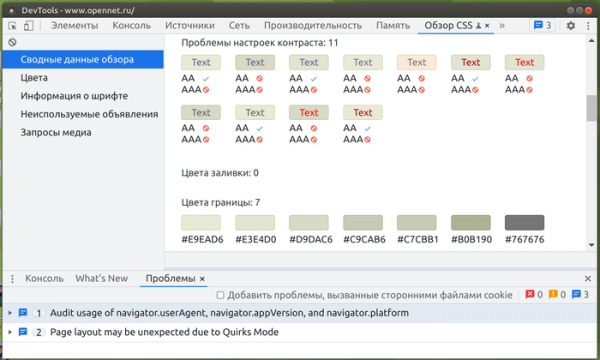
- Внесени са подобрения в инструментите за уеб разработчици. Добавена е нова панел "Преглед на CSS" (CSS Overview), която предлага резюме на информация за цветове, шрифтове, неизползвани декларации и медийни изрази, а също така откроява възможни проблеми. Подобрени са операциите за редактиране и копиране на CSS. В панела Стилове (Styles) е добавена опция в контекстното меню за копиране на CSS определения под формата на JavaScript изрази. В панела за инспектиране на мрежови заявки е добавена раздела Payload с анализ на параметрите на заявката. В уеб конзолата е добавена опция за скриване на всички CORS (Cross-Origin Resource Sharing) грешки и е осигурен изход за проследяване на стека за асинхронни функции.

Освен нововъведението и корекциите на грешки, в новата версия са отстранени 25 уязвимости. Много от уязвимостите са открити в резултат на автоматизирано тестване с инструментите AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Критични проблеми, които позволяват заобикаляне на всички нива на защита на браузера и изпълнение на код в системата извън sandbox среда, не са открити. В рамките на програмата за възнаграждение за откритие на уязвимости, компанията Google е изплатила 13 награди на стойност 60 хиляди долара (една награда $15000, една награда $10000, две награди $7500, една награда $5000, две награди $3000, една награда $2500, две награди по $2000, две награди $1000 и една награда $500). Размерът на 5 награди все още не е определен.
Източник: opennet.ru
