

Състоя се издаването на уеб браузъра Firefox 102. Изданието Firefox 102 попада в категорията на клоновете с дългосрочна поддръжка (ESR), за които актуализации се публикуват в течение на годината. Освен това, беше създадено обновление за предишния клон с дългосрочна поддръжка 91.11.0 (в бъдеще се очакват още две актуализации 91.12 и 91.13). В най-скоро време клона Firefox 103 ще премине в стадий на бета тестване, чийто релиз е намечен за 26 юли.
Основни нововъведения в Firefox 102:
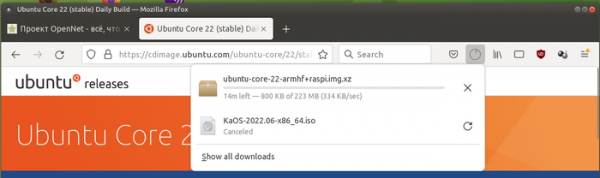
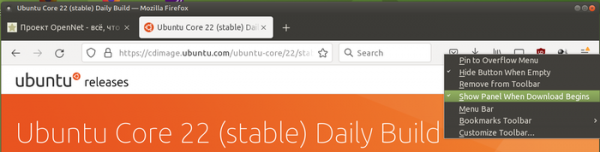
- Добавена е възможността за деактивиране на автоматичното отваряне на панела с информация за изтегляните файлове при започване на ново изтегляне.


- Добавена е защита от проследяване при преминаване към други страници чрез настройване на параметри в URL адреса. Защитата се състои в премахване от URL на параметри, използвани за проследяване (като utm_source) и се активира, когато е включен строг режим на блокиране на нежелано съдържание (Enhanced Tracking Protection -> Strict) или при отваряне на сайта в режим на инкогнито. Освен това, може да се включи селективно по параметъра privacy.query_stripping.enabled в about:config.
- Функциите за декодиране на звук са изнесени в отделен процес с по-строга изолация в пясъчник.
- В режим „картина в картина“ се осигурява показ на субтитри при гледане на видео от сайтове като HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar и SonyLIV. По-рано субтитрите се показваха само за YouTube, Prime Video, Netflix и сайтове, използващи формата WebVTT (Web Video Text Track).
- На платформата Linux се предоставя възможност за използване на DBus услугата Geoclue за определяне на местоположението.
- Подобрено е разглеждането на PDF документи в режим на висок контраст.
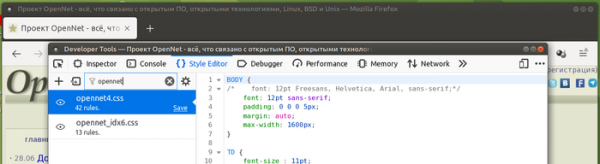
- В интерфейса за уеб разработчици на таба Style Editor е добавена поддръжка за филтриране на таблици със стилове по име.

- В API Streams е добавен клас TransformStream и метод ReadableStream.pipeThrough, които могат да се използват за създаване и предаване на данни под формата на поток (pipe) между ReadableStream и WritableStream, с възможност за извикване на обработчик за преобразуване на потока за всеки блок.
- В API Streams са добавени класове ReadableStreamBYOBReader, ReadableByteStreamController и ReadableStreamBYOBRequest за ефективна директна предаване на бинарни данни, заобикаляйки вътрешни опашки.
- Планирано е за премахване нестандартното свойство Window.sidebar, предлагано само в Firefox.
- Осигурена е интеграция на CSP (Content-Security-Policy) с WebAssembly, което позволява прилагане на ограничения CSP и за WebAssembly. Сега документ, за който чрез CSP се забранява изпълнението на скриптове, няма да може да стартира байткод WebAssembly, освен ако не е зададен параметър ‘unsafe-eval’ или ‘wasm-unsafe-eval’.
- В CSS в медия-заявките е реализирано свойството update, позволяващо свързване с честотата на обновяване на информацията, поддържана от устройството за извеждане (например, стойността „slow“ се задава за екрани на електронни книги, „fast“ за обикновени екрани и „none“ при извеждане на печат).
- За добавките, поддържащи втората версия на манифеста, е предоставен достъп до API Scripting, позволяващо стартиране на скриптове в контекста на сайтове, подмяна и премахване на CSS, както и управление на регистрацията на скриптове за обработка на съдържание.
- В Firefox за Android при попълване на формуляри с данни за кредитни карти е осигурен извеждането на отделно запитване за запазване на въведената информация за системата за автоматично попълване на формуляри. Отстранен е проблем, довеждащ до аварийно завършване при отваряне на екранна клавиатура, ако в буфера за обмен има голямо количество данни. Решен е проблемът със спирането на Firefox при превключване между приложения.
Освен нововъведенията и поправките в Firefox 102 са отстранени 22 уязвимости, от които 5 са маркирани като опасни. Уязвимостта CVE-2022-34479 позволява на платформата Linux да изведе изскачащ прозорец, покриващ адресната лента (може да се използва за симулация на фалшив интерфейс на браузъра, подвеждащ потребителя, например за фишинг). Уязвимостта CVE-2022-34468 позволява заобикалянето на ограниченията на CSP, забраняващи изпълнението на JavaScript код в iframe, чрез подмяна на URI линкове „javascript:“. 5 уязвимости (обединени под CVE-2022-34485, CVE-2022-34485 и CVE-2022-34484) са причинени от проблеми с паметта, като препълване на буфери и достъп до вече освобождавани областти на паметта. Потенциално тези проблеми могат да доведат до изпълнение на злонамерен код при отваряне на специално оформени страници.
Източник: opennet.ru
