

Излезе уеб браузърът Firefox 107. Освен това е публикувано обновление на версията с дългосрочна поддръжка — 102.5.0. Версията Firefox 108 ще бъде преместена в бета-тестове съвсем скоро, с планиран релийз на 13 декември.
Основни нововъведения в Firefox 107:
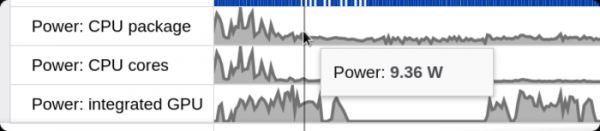
- В интерфейса за профилиране (вкладка Performance в инструментите за разработчици) е добавена възможност за анализ на потреблението на енергия на системи Linux и macOS с Intel процесори (предишно профилиране на енергийно потребление беше налично само на системи с Windows 11 и на Apple компютри с чип M1).

- Реализирани са CSS свойства „contain-intrinsic-size“, „contain-intrinsic-width“, „contain-intrinsic-height“, „contain-intrinsic-block-size“ и „contain-intrinsic-inline-size“, които позволяват указване на размера на елемента, който ще се използва независимо от влиянието върху размера на дъщерните елементи (например когато увеличаването на размера на дъщерния елемент може да разтегне родителския елемент). Предложените свойства позволяват на браузъра веднага да определи размера, без да чака за рендиране на дъщерните елементи. В случай на зададено значение „auto“, последният рендиран размер на елемента ще бъде използван за фиксиране на размера.
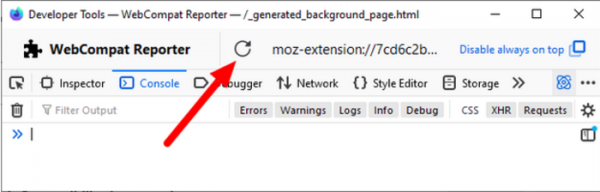
- В инструментите за уеб разработчици е опростено дебъгването на разширенията, базирани на технологията WebExtension. В утилитата webext е добавена опция „—devtools“ (webext run —devtools), която позволява автоматично отваряне на прозорец на браузъра с инструменти за уеб разработчици, например за откриване на причината за грешка. Опростено е инспектирането на изскачащи прозорци. В панела е добавен бутон Reload за презареждане на WebExtension след направени промени в кода.

- Увеличена е производителността на Windows версиите в Windows 11 22H2 при обработка на преходи по връзките в IME (Input Method Editor) подсистеми и Microsoft Defender.
- Подобрения в версията за Android:
- Добавен е режим на пълна защита на бисквитките (Total Cookie Protection), който преди беше прилаган само при отваряне на сайтове в режим на частно сърфиране и при избиране на строг режим за блокиране на нежелано съдържание (strict). В режима на Total Cookie Protection за бисквитките на всеки сайт се прилага отделно изолирано хранилище, което не позволява използването на бисквитки за проследяване на движението между сайтовете, тъй като всички бисквитки, предоставени от зареждани на сайта външни блокове (iframe, js и т.н.), са свързани със сайта, от който тези блокове са били заредени, и не се предават при достъп до тези блокове от други сайтове.
- Осигурена е предварителна зареждане на междинни сертификати за намаляване на броя на грешките при отваряне на сайтове по HTTPS.
- В текстовете на сайтовете е включено увеличаване на съдържанието при маркиране на текст.
- Добавена е поддръжка на новите избираеми панели за изображения, налични от Android 7.1 (Image keyboard, механизъм за изпращане на изображения и друг мултимедиен контент директно в формите за редактиране на текст в приложения).
Освен нововъведения и корекции на грешки в Firefox 107, са отстранени 21 уязвимости. Десет уязвимости са обозначени като опасни. Седем уязвимости (събрани под CVE-2022-45421, CVE-2022-45409, CVE-2022-45407, CVE-2022-45406, CVE-2022-45405) са причинени от проблеми с паметта, като преливане на буфери и достъп до вече освободени области на паметта. Потенциално тези проблеми могат да доведат до изпълнение на кода на злонамерен потребител при отваряне на специално форматирани страници. Две уязвимости (CVE-2022-45408, CVE-2022-45404) позволяват заобикаляне на уведомлението за работа в режим на на цял екран, например, за симулация на интерфейса на браузъра и подвеждане на потребителя при фишинг.
Източник: opennet.ru
