

Пусна се версия на уеб браузъра Firefox 127 и бе оформено обновление на версията с дългосрочна поддръжка — 115.12.0. В бета тестване е преминал пътят на Firefox 128, чийто релийз е планиран за 9 юли.
Основни новини за Firefox 126:
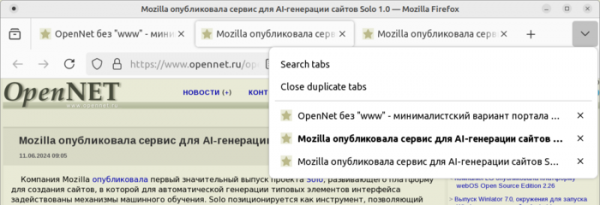
- В менюто „V“ със списък на всички отворени табове и в контекстното меню на табовете е добавен бутон за затваряне на всички дублиращи се табове в текущия прозорец.

- Автоматичната подмяна на протокола HTTP с HTTPS за ресурсите в таговете е активирана <img>, <audio> и <video>, ако тези тагове се използват на страница, отворена чрез HTTPS. Ако зарежданите ресурси не са налични чрез HTTPS, те вече няма да се показват на страници, отворени чрез HTTPS.
- Добавена е поддръжка за предварително определяне IP адреси на хостове, без да се изчаква потребителят да кликне върху връзка или да направи заявка за посочения на страницата ресурс. Домейните, които трябва да бъдат предварително разрешени в DNS, трябва да се изброят чрез елемента „link“ с атрибут ‘rel=“dns-prefetch“‘.
- С цел да се намали информацията, която може да се използва за косвена идентификация на потребителите, за 32-битови системи x86 в заглавката User-Agent, както и в JavaScript API navigator.platform и navigator.oscpu, сега ще се посочва архитектурата x86_64.
- В инструмента за запазване на екранни снимки е добавена поддръжка за създаване на скрийншоти за файлове във формат SVG и XML, а също така и за служебни страници „about:“. Добавени са възможности за управление на създаването на скрийншоти с помощта на клавишни комбинации, реализирана е съвместимост с темите и режимите с повишен контраст (HCM, High Contrast Mode). Подобрена е производителността при запазването на големи области на екрана.
- В about:config са добавени настройките toolkit.scrollbox.pagescroll.maxOverlapPercent и toolkit.scrollbox.pagescroll.maxOverlapLines, които позволяват да се промени изместването на страницата при превъртане, задавано в проценти и редове.
- На платформата Windows е реализирана възможността за автоматично стартиране на Firefox след зареждането на компютъра. Чрез предварителното зареждане потребителят не трябва да чака при първоначалното стартиране на приложението — браузърът ще бъде готов за работа веднага. Режимът се активира в секцията настройки General/Startup или чрез известие, показвано подобно на поканата да използвате Firefox като браузър по подразбиране.
- На платформите macOS и Windows е реализирана допълнителна защита на достъпа при използване на функцията за автоматично попълване на запаметените пароли или при преглед на информация за паролите в мениджъра на пароли. Подобни операции с мениджъра на пароли ще изискват потвърждение на удостоверяването в системата (например, въвеждане на системна парола, проверка на пръстов отпечатък, удостоверяване чрез глас или лице).
- На платформата macOS по подразбиране е включена навигация по елементите с клавишна комбинация Tab, вместо да се използва специфичен за macOS режим на клавиатурна навигация, който не съответства на поведението на другите платформи (в настройките може да бъде върнат старият режим).
- В текстовете, за които се използва формат WebVTT (Формат на текстови записи за уеб видео), е добавена поддръжка на символи, допустими в HTML размазката. WebVTT се използва за организиране на извеждането на текст в определени моменти, например, за показване на субтитри.
- В API Clipboard е включен по подразбиране интерфейс ClipboardItem и поддръжка на методите navigator.clipboard.read() и navigator.clipboard.write(), позволяващи на уеб приложението да чете и записва данни в буфера на обмен.
При опит за четене на данни от буфера на обмен, записани не от текущото уеб приложение, на потребителя ще бъде показан запитване за потвърждение на действието преди извършване на операцията. - Реализирана е експериментална поддръжка за задаване на симетрично междубуквено разстояние чрез CSS свойството letter-spacing. В новия режим разстоянието се разделя на две части, които се прилагат преди и след символа, вместо между текущия и следващия символ. Режимът се включва чрез настройката layout.css.letter-spacing.model в about:config.
- В атрибута «href» на таг «<base>», използван за задаване на основен път за относителни линкове, е забранено използването на схемите «data:» и «javascript:».
- В градиентите, създадени чрез CSS функции conic-gradient(), linear-gradient(), radial-gradient(), repeating-conic-gradient(), repeating-linear-gradient() и repeating-radial-gradient(), е разрешено да се използва тип «<color-interpolation-method>».
- В обект Set, който определя колекция от стойности, са добавени методи с реализация на типови операции с множества: Set.prototype.intersection(),
Set.prototype.union(),
Set.prototype.difference(),
Set.prototype.symmetricDifference(),
Set.prototype.isSubsetOf(),
Set.prototype.isSupersetOf() и Set.prototype.isDisjointFrom(). - Забранено е инсталирането на добавки, чиито XPI файлове са подписани с използване на небезопасни алгоритми (параметърът PREF_XPI_WEAK_SIGNATURES_ALLOWED по подразбиране е зададен на false).
- В версията за платформата Android:
- Добавена е поддръжка за превод на съдържание от един език на друг. Както в настолната версия на Firefox, за превод се използва вградената в приложението система за превод, която извършва превода на локалната система на потребителя, без да се налага да се свързва с външни облачни услуги.
- В менюто „…“ е добавен нов елемент „Пароли“.
- Разрешено е използването на клавиша Enter на страничната цифрова клавиатура за потвърждаване на въведения URL адрес в адресната лента.
- Включени са допълнителни оптимизации в етапа на компилация, които позволяват повишаване на отзивчивостта на интерфейса, съкращаване на времето за стартиране и удължаване на автономната работа на устройството.
- Секцията със списък на наскоро записаните страници е преместена в раздела с отметки. Елементите от списъка вече не изчезват след остаряване.
Освен новостите и поправките на грешки в Firefox 127 са отстранени 22 уязвимости. 11 от уязвимостите са обозначени като опасни, от които 9 са причинени от проблеми с паметта, като препълвания на буфери и достъп до вече освободени области на паметта. Потенциално, тези проблеми могат да доведат до изпълнение на код от злонамерен потребител при отваряне на специално оформени страници.
Източник: opennet.ru
