

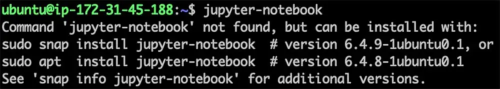
Изследователи от компания Aqua Security обърнаха внимание на възможността за атака на потребителите на дистрибуцията Ubuntu, използвайки особеностите на реализирания обработчик „command-not-found“, който предоставя подсказки при опити за стартиране на програми, които не са налични в системата. Проблемът е, че при оценка на стартираните команди, които липсват в системата, „command-not-found“ използва не само пакети от стандартните хранилища, но и snap-пакети от каталога snapcraft.io.
При формулирането на препоръка на базата на съдържанието на каталога snapcraft.io, обработчикът „command-not-found“ не отчита статуса на пакета и обхваща пакети, добавени в каталога от непроверени потребители. По този начин атакуващият може да публикува в snapcraft.io пакет със скрито злонамерено съдържание и име, което съвпада с вече съществуващи DEB-пакети, програми, които първоначално липсват в хранилището, или фалшиви приложения, имена на които отразяват типични правописни грешки и неточности от страна на потребителите при въвеждане на имената на популярни инструменти.
Например, може да се публикуват пакети „tracert“ и „tcpdamp“ с разчета, че потребителят ще сбърка имената на инструментите „traceroute“ и „tcpdump“, и „command-not-found“ ще препоръча инсталирането на злонамерените пакети, публикувани от нападателя в snapcraft.io. Потребителят може да не забележи подвеждането и да счита, че системата препоръчва само проверени пакети. Атакуващият може също така да публикува в snapcraft.io пакет, чието име съвпада с вече съществуващи deb-пакети, и в този случай „command-not-found“ ще изведе две препоръки за инсталиране на deb и snap, а потребителят може да избере snap, считайки го за по-защитен или бъдейки изкушен от по-нова версия.
Приложенията в формат snap, за които в snapcraft.io е разрешено автоматично рецензиране, могат да се изпълняват само в изолирана среда (snap-пакети без изолация се публикуват само след ръчно рецензиране). За атакуващия може да бъде достатъчно изпълнението в изолирана среда с достъп до мрежата, например, за копаене на криптовалута, извършване на DDoS атаки или разпространение на спам.
Злоумышленник може да използва злонамерени пакети, за да заобиколи изолацията, като експлоатира неуправлявани уязвимости в ядрото и механизми за осигуряване на изолация, активиране на snap интерфейси за достъп до външни ресурси (за тайна запись на звук и видео) или захващане на въвеждане от клавиатурата при използване на протокола X11 (за създаване на кейлогъри, работещи в среда на пясъчник).
Източник: opennet.ru
