

Изследователи от Техническия университет в Грац (Австрия) идентифицираха серия атаки по странични канали (PDF), извършвани чрез механизми за проследяване на изменения в файловата система. Атаките позволяват проследяване на активността на други потребители въз основа на анализа на събития при достъп до файлове и директории чрез API като inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и File System Events в macOS. Получената информация може да се използва за възстановяване на информация, въвеждана от потребителя с клавиатурата, за определяне на отворените сайтове или за организиране на clickjacking атаки, които наложат съдържание върху активния прозорец в момента преди клика. Кодът с имплементация на методите за атаки е публикуван под MIT лиценз.
Първият метод на атака е демонстриран в Linux и е свързан с възможността за определяне на достъп до файлове в директория, които директно не са достъпни за четене и проследяване. С помощта на функцията inotifywatch може индиректно да се проследява фактът на промяна на файловете в директорията чрез мониторинг на самата директория.
Непряко, непривилегирован потребител няма права за четене на съдържанието и проследяване на активността на устройството /dev/input/event4, което отразява събития от клавиатурния вход. Но събитията, свързани с файла /dev/input/event4, влияят на състоянието на родителската директория и могат да се проследят чрез мониторинг на измененията на метаданните на директорията /dev/input. Промяна на състоянието на /dev/input/event4 се случва при въвеждане на данни и забавянето между фиксируемите чрез inotify събития корелира с забавянията между натисканията на клавишите на клавиатурата.
Използвайки методи на статистически анализ и като се отчита, че при писане на текст забавянията между натисканията зависят от разположението на клавишите на клавиатурата, може с определена вероятност да се възстанови въведената информация. Например, реакцията при въвеждане на буквата „F“ е по-бърза, отколкото при въвеждане на „Q“ или „X“, тъй като за натискането изисква по-малко движение на пръстите, също така по-бързо се извършва повторно натискане на един клавиш и натискане на съседни клавиши („s“ след „a“ се натиска значително по-бързо, отколкото „g“ след „s“).
Методът може също да се приложи за възпроизвеждане на входа в SSH сесии, когато двама различни потребители са свързани към един и същ SSH сървър. В този случай единият от потребителите може да следи събитията, възникващи при въвеждането на данни от другия потребител, чрез мониторинг на файла на устройството /dev/pts. Проблемът беше решен в януарските актуализации на ядрото 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 и 6.18.3 чрез забрана на генерирането на събития ACCESS и MODIFY за родителската директория при достъп или промяна на специални файлове в нея.
Вторият метод на атака позволява да се определи моментът на показване на диалога с искане за параметри за удостоверяване от подсистемата Polkit чрез следене на достъпа до изпълнимия файл /usr/bin/pkexec. В този момент атакуващият може да създаде фалшив прозорец, стилизиран като диалог за въвеждане на парола, и да го покаже над реалния паролен запит. Потребителят, който не забелязва подмяната, може да въведе паролата за потвърждение на операцията в прозореца на атакуващия. Възможността за извършване на подобна атака беше демонстрирана в дистрибутиви с работно направление KDE Plasma.
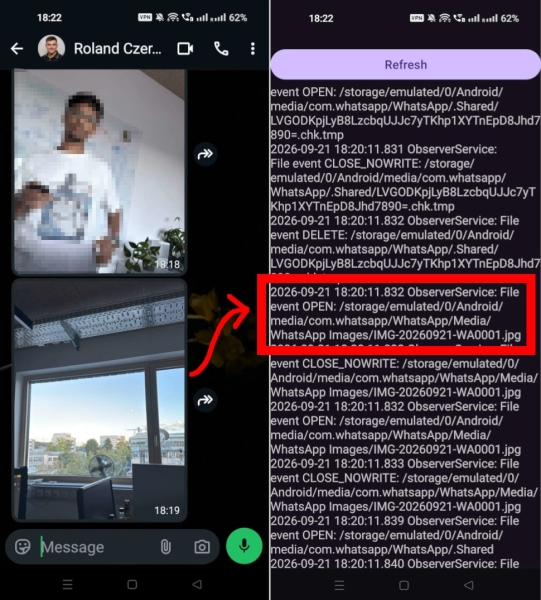
Предоставеният от платформата Android API FileObserver може да се използва за проследяване на активност с файлове в частни директории на други приложения. Например, анализирайки активността в директорията /sdcard/Android/media/com.whatsapp/WhatsApp, може да се проследят случаи на изтриване, изпращане и получаване на файлове, видеа или изображения в WhatsApp, както и имената на изпращаните или получавани файлове.
В Windows се установи, че активирането на проследяването на събития за кореновата директория (C:\) предава информация, включително пълния файлов път, за всякакви събития с всички файлове в файловата система, независимо от правата за достъп до файловете. Изследователи демонстрираха възможността за използване на тази характеристика за проследяване в реално време на сайтовете, които потребителите отварят в Firefox (за базата данни IndexedDB и кеша в Firefox за всеки сайт се създава отделна директория с името на сайта, достъпа до която може да се проследи). Реакцията на Microsoft на този проблем с безопасността беше номинирана за наградата Pwnies Award 2026 в категорията за най-недостатъчна реакция на производителя (Lamest Vendor Response), тъй като представители на компанията първоначално заявиха, че това не е уязвимост, а недокументирана възможност.
Източник: opennet.ru
