

Изследователи от компаниите Intezer и BlackBerry откриха зловреден софтуер, получил кода име Simbiote и използван за внедряване на бекдорове и rootkit-ове на компрометирани сървъри, работещи под управлението на Linux. Зловредният софтуер е бил открит в системите на финансови институции от редица страни в Латинска Америка. За да инсталира Simbiote в системата, атакуващият трябва да има root-достъп, който може да бъде получен, например, в резултат на експлоатация на непоправени уязвимости или Leakage на учетни записи. Simbiote позволява да се затвърди присъствието си в системата след хакването за провеждане на допълнителни атаки, скриване на активността на други зловредни приложения и организиране на прихващане на конфиденциални данни.
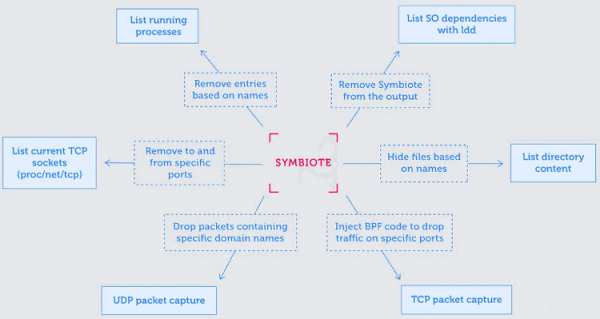
Особеност на Simbiote е разпространението под формата на споделена библиотека, която се зарежда по време на стартиране на всички процеси с помощта на механизма LD_PRELOAD и заменя някои извиквания на стандартната библиотека. Обработчиците на заменените извиквания скриват свързаната с бекдора активност, например изключват отделни елементи от списъка с процеси, блокират достъпа до определени файлове в /proc, скриват файлове в директории, изключват зловредната споделена библиотека в изхода на ldd (извършва се прихващане на функцията execve и анализ на извикванията с променлива среда LD_TRACE_LOADED_OBJECTS), не показват свързаните с зловредната активност мрежови сокети.
За защита от инспектиране на трафика се извършва заместване на функциите на библиотеката libpcap, филтриране на четенето /proc/net/tcp и зареждане в ядрото на eBPF-програми, които възпрепятстват работата на анализатори на трафика и отхвърлят странични заявки към собствените си мрежови обработчици. eBPF-програмата се стартира сред първите обработчици и се изпълнява на най-ниското ниво на мрежовия стек, което позволява да се скрие мрежовата активност на бекдора, включително от анализатори, стартирани по-късно.
Simbiote също позволява да се заобиколят определени анализатори на активността във файловата система, тъй като кражбата на конфиденциални данни може да се осъществява не на ниво отваряне на файлове, а чрез прихващане на операции по четене от тези файлове в легитимни приложения (например, подмяната на библиотечни функции позволява прихващането на въвеждането на парола от потребителя или данните, изтегляни от файл с ключ за достъп). За организиране на отдалечен вход, Simbiote прихваща определени извиквания на PAM (Pluggable Authentication Module), което позволява свързване със системата чрез SSH с определени злонамерени данни за вход. Предвидена е също скрита възможност за повишаване на правата до потребител root чрез задаване на променлива на средата HTTP_SETTHIS.
Източник: opennet.ru
