

Разработчиците от Google представиха нов метод за двуфакторна автентикация, който включва използването на смартфон с Android като физически ключ за сигурност.
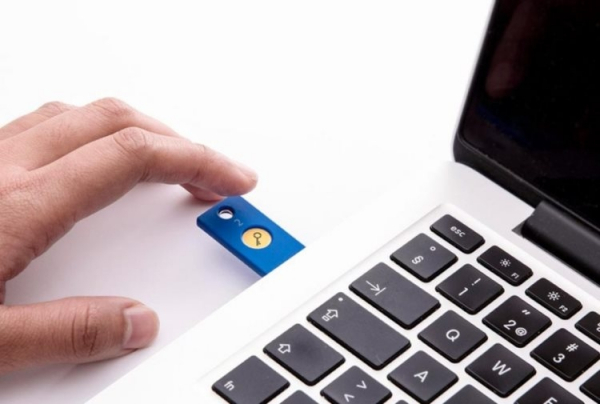
Много от вас вероятно са се сблъсквали с двуфакторната автентикация, която не само изисква въвеждането на стандартна парола, но и използването на втори инструмент за потвърждение на идентичността. Например, някои услуги изпращат SMS-съобщение с генериран код след въвеждане на потребителската парола, който позволява да се премине авторизацията. Съществува и алтернативен метод за реализиране на двуфакторна автентикация, при който се използва физически ключ като YubiKey, който трябва да бъде свързан към компютър.
Разработчиците от Google предлагат да се използва смартфон с Android като такъв физически ключ. Вместо да изпраща уведомление на устройството, уебсайтът ще се опита да получи достъп до смартфона чрез Bluetooth. Интересното е, че за използването на този метод не е необходимо физически да се свързва смартфонът към компютъра, тъй като обхватът на Bluetooth е достатъчно голям. Въпросът е, че вероятността злоумышленик да получи достъп до смартфона, докато е в обхвата на Bluetooth, е изключително малка.
Към момента новият метод за автентикация поддържат само някои услуги на Google, включително Gmail и G-Suite. За правилна работа е необходим смартфон с Android 7.0 Nougat или по-нова версия.
Източник: 3dnews.ru
