

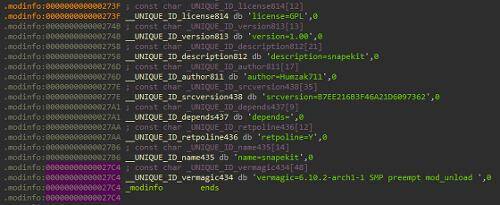
Изследователи от Gen Threat Labs откриха нов сложен руткит Snapekit, който е насочен към системата Arch Linux версия 6.10.2-arch1-1 на архитектура x86_64. Snapekit позволява на нападателите да получават неразрешен достъп до системата и да я управляват, като същевременно остават незабелязани.
Руткитът се интегрира в работата на операционната система, като прихваща и променя 21 системни извиквания — механизъм за комуникация между приложенията и ядрото на операционната система. Snapekit използва специален дропер за разгръщане. Руткитът е способен да разпознава и да избягва популярни инструменти за анализ и отстраняване на грешки, като Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra и IDA Pro. При откритие на един от инструментите Snapekit променя своето поведение, за да избегне откритие.
Основната задача на Snapekit е да скрива злонамерен код, оставяйки се в потребителското пространство, а не в по-контролираното пространство на ядрото. Този подход значително улеснява откритията и анализа на заплахата. Освен това руткитът прилага защитни механизми PTrace за разпознаване на опити за отстраняване на грешки, което добавя допълнителни усложнения за анализаторите и ИТ специалистите по киберсигурност.
Snapekit притежава многослойни средства за заобикаляне, които позволяват да се избягват не само автоматизираните инструменти за анализ (пясъчници и на виртуални машини), но и затрудняват ръчния анализ. Създателят на руткита, известен с псевдонима Humzak711, планира скоро да публикува проекта Snapekit с отворен код в GitHub.
Източник: linux.org.ru
