

Всяко преминаване към все по-нов стандарт за мобилни комуникации означава не само увеличение на скоростта на обмен на данни, но също така прави връзката по-надеждна и защитена от несанкциониран достъп. За тази цел се вземат уязвимостите, открити в предишните протоколи, и се използват нови методи за проверка на сигурността. В това отношение, връзката по протокол 5G обещава да бъде по-надеждна от връзката с използването на протокол 4G (LTE), въпреки че това не изключва вероятността в бъдеще да бъдат открити уязвимости в „5G“. По същия начин, годините на експлоатация на 4G не освободиха този протокол от откритията на много нови уязвимости. Свеж пример за потвърждаване на тази теза е изследването на южнокорейски специалисти по сигурност, които откриха 36 нови опасни уязвимости в протокола 4G.
Специалистите от Института по напреднали технологии в Корея (KAIST) приложиха същия метод за търсене на уязвимости в протокола (в мрежата) LTE, който се използва при търсене на проблемни решения в софтуера за ПК и сървъри. Това е така нареченият метод на фаззинг, когато системата се атакува (натоварва) с последователност от неправилни, неочаквани или случайни данни. След натоварването се изучава отговорът на системата и се изграждат сценарии за защита или задълбочаване на атаката. Тази работа може да се провежда в полуавтоматичен режим, като на системата се доверява посочването на процеса на предаване и приемане на данни, докато сценарите на атаката и анализът на получените данни се изграждат ръчно. Например, специалистите от KAIST разработиха утилита LTEFuzz за тестване на сигурността на протокола LTE и търсене на уязвимости, но обещават да не я публикуват за обществено достъпна, а да я предават само на производителите на оборудване и операторите на комуникации.
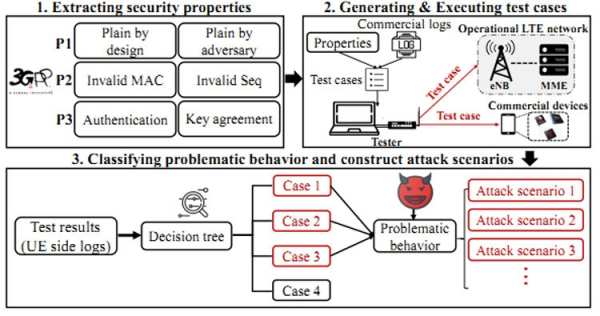
С LTEFuzz бяха открити над 50 уязвимости, от които 36 се оказаха напълно нови. Методът позволи да се открият 15 вече известни уязвимости, което потвърди правилността на избраната технология (ако са известни, защо не са били затворени?). Тестването беше проведено в мрежи на двама неназовани оператори и в сътрудничество с тях, така че обикновените потребители не пострадаха. Въпреки това бяха открити много интересни неща. Успяха да подслушат абонати, да събират данни при обмен между базови станции и устройства, да изпращат фалшиви SMS, да блокират входящи повиквания, да изключват абонати от мрежата, да управляват трафика и много други. За всички открити уязвимости, включително „дупки“ в оборудването на базовите станции за мобилни мрежи, специалистите от KAIST уведомиха доставчиците и организациите 3GPP и GSMA.
Източник: 3dnews.ru
