

Изследователи от компанията ESET публикуваха 43-страничен отчет с анализ на руткита Ebury и свързаната с него активност. Утвърдиха, че Ebury се използва от 2009 г. и оттогава е бил инсталиран на над 400 хиляди сървъра с Linux и няколко стотин системи на базата на FreeBSD, OpenBSD и Solaris. Около 110 хиляди сървъра остават заразени с Ebury към края на 2023 г. Изследването представлява особен интерес, предвид че Ebury е бил използван при атаката на kernel.org, което разкрива нови подробности относно компрометирането на инфраструктурата за разработка на ядрото на Linux, открито през 2011 г. Ebury също така е бил открит на сървъри на регистратори на домейни, криптоборси, изходни възли на Tor и при няколко хостинг-провайдеров, имената на които не се съобщават.
Първоначално се предполага, че атакуващите сървъри kernel.org злонамерени лица остават незабелязани 17 дни, но според данните на ESET това време е изчислено от момента на вмъкване на руткита Phalanx, а бекдорът Ebury е бил на сървърите от 2009 г. и около две години е могъл да се използва за получаване на root достъп до сървърите. Зловредният софтуер Ebury и Phalanx са инсталирани в рамките на различни атаки, които не се припокриват помежду си и се провеждат от различни групи злонамерени действия. Внедряването на бекдора Ebury е засегнало поне 4 сървъра в инфраструктурата на kernel.org, два от които са били компрометирани приблизително за два години, а останалите два — за 6 месеца.
Атакуващите са получили достъп до хешовете на паролите на 551 потребители, съхранявани в /etc/shadow, сред които бяха всички поддръжници на ядрото (акаунтите бяха използвани за достъп до Git; след инцидента паролите бяха сменени, а моделът на достъп беше прегледан и преминат към използване на цифрови подписи). За 257 потребители атакуващите успяха да идентифицират паролите в открит вид, предполагайки, че са го направили с подбора на пароли по хешовете и чрез прихващане на пароли, използвани в SSH, от зловредния компонент Ebury.
Вредоносният компонент Ebury се разпространяваше като споделена библиотека, която след инсталацията засмукваше функции, използвани в OpenSSH, за организиране на отдалечен достъп до системата с права root. Атаката не беше целенасочена и, подобно на други, засегнати хиляди хостове, сървърите kernel.org бяха използвани като част от ботнет за изпращане на спам, кражба на идентификационни данни за разпространение на други системи, пренасочване на уеб трафика и извършване на друга вредоносна дейност.
За проникване в сървърите бяха използвани неприспособени уязвимости в сървърния софтуер, като например уязвимости в хостинг панелите или прихванати пароли (предполага се, че сървърите kernel.org са били хакнати в резултат на компрометиране на паролата на един от потребителите с shell достъп). За повишаване на привилегиите бяха използвани уязвимости, като Dirty COW.
Приложените през последните години нови версии на Ebury, освен бекдора, включваха и функционалности като модули за Apache httpd за проксиране на трафика, пренасочване на потребители и прихващане на поверителна информация, модул на ядрото за внасяне на промени в транзитния HTTP трафик, инструменти за скриване на собствения трафик от междусетеви стени, скриптове за провеждане на AitM атаки (Adversary-in-the-Middle, двустранен MiTM) за прихващане на SSH идентификационни данни в мрежи на хостинг доставчици.
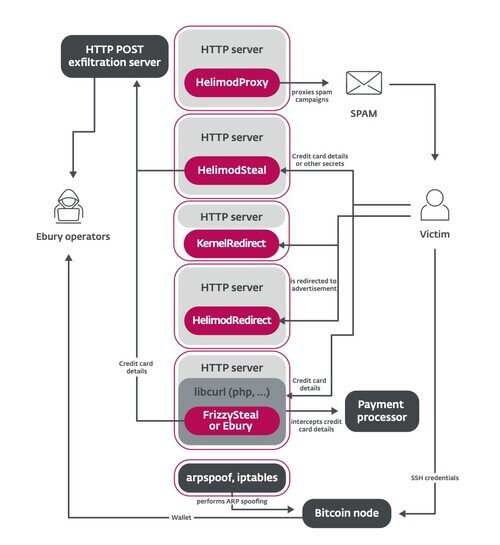
Източник: opennet.ru
