

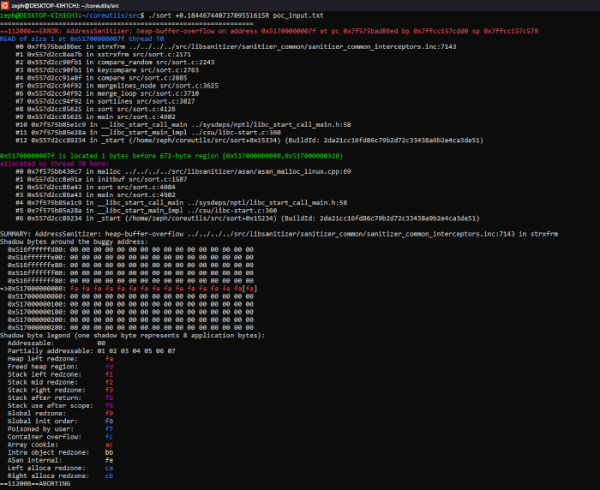
В утилитата sort, предоставена в пакета GNU Coreutils, е установена уязвимост (CVE-2025-5278), водеща до достъп до данни извън границите на буфера при сортиране, използвайки синтаксиса «+POS1[.C1][OPTS]», който се прилага за извеждане на сортирани ключове в обработваните данни. Проблемът е предизвикан от целочислено презапълване (wraparound) в функцията begfield(), позволяваща да бъде прочетено съдържанието на един байт данни извън буфера. Уязвимостта може да се използва за предизвикване на аварийно завършване на приложения или за организиране на изтичане на информация от процеса при предаване на специално оформени параметри за сортиране от страна на атакуващите. Проблемът се проявява от версия 7.2 (2009 година) и все още е отстранен под формата на патч.
Проблемът може да бъде възпроизведен, като се опитате да сортирате файл, съдържащ реда «aa\nbb» с командата «./sort +0.18446744073709551615R poc_input.txt». В този случай утилитата sort трябва да бъде компилирана с включен Address Sanitizer (опция «-fsanitize=address»).
Източник: opennet.ru
