

При пакета ImageMagick, който често се използва от уеб разработчици за конвертиране на изображения, е идентифицирана уязвимост CVE-2022-44268, която може да доведе до leakage на съдържанието на файлове при конвертиране с подготвени от нападателя PNG изображения. Уязвимостта заплашва системи, които обработват външни изображения и след това дават възможност за качване на резултатите от конверсията.
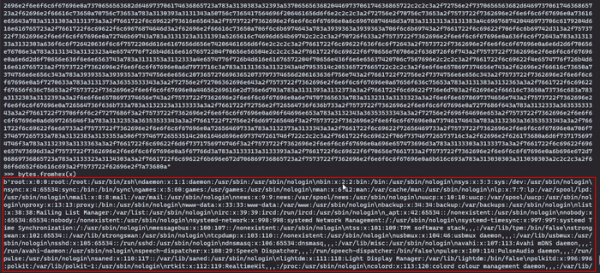
Уязвимостта е причинена от факта, че при обработването на PNG изображение ImageMagick използва съдържанието на параметъра "profile" от метаданните, за да определи името на файла с профила, който се включва в крайния файл. По този начин, за атака е достатъчно да добавите към PNG изображението параметър "profile" с необходимия файлов път (например, "/etc/passwd"), и при обработката на такова изображение, например, при смяна на размера, в изходния файл ще бъде включено съдържанието на необходимия файл. Ако вместо името на файла се посочи "-", обработвачът ще замръзне в очакване на вход от стандартния поток, което може да се използва за извършване на отказ в обслужването (CVE-2022-44267).
Обновление с корекция на уязвимостта все още не е публикувано, но разработчиците на ImageMagick препоръчват като временен подход за блокиране на leakage да се създаде правило в настройките, което ограничава достъпа до определени файлови пътища. Например, за забрана на достъпа по абсолютни и относителни пътища в policy.xml може да се добави: <policy domain="path" rights="none" pattern="/*"/> <policy domain="path" rights="none" pattern="../*"/>
В отворен достъп вече е публикуван скрипт за създаване на експлоатиращи уязвимостта PNG изображения.
Източник: opennet.ru
