

В PackageKit, D-Bus слой, който унифицира операциите за управление на пакети, е открита уязвимост Pack2TheRoot (CVE-2026-41651), която позволява на непривилегирован потребител да инсталира или деинсталира произволен пакет и да получи root достъп до системата. Проблемът се проявява от версия 1.0.2 (2014 година) и е отстранен в изданието PackageKit 1.3.5.
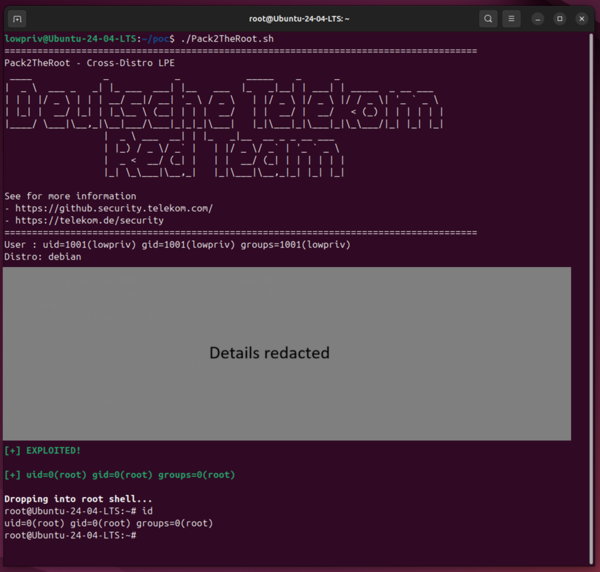
Проблемът е идентифициран от изследователи от компанията Deutsche Telekom с помощта на AI моделa Claude Opus. Подготвен е работещ експлоит, който действа в повечето дистрибуции с PackageKit, но подробна информация за уязвимостта ще бъде публикувана по-късно, за да се даде време на потребителите да обновят своите системи. Възможността за експлоатация на уязвимостта е демонстрирана в Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 - 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 и Fedora 43 Desktop/Server. Статусът на отстраняване на уязвимостите в дистрибуциите може да се оцени на тези страници (ако страницата не е достъпна, означава, че разработчиците на дистрибуцията все още не са започнали да разглеждат проблема): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
Уязвимостта е причинена от състояние на състезание при обработката на флаговете за транзакции в фоновия процес на PackageKit, позволявайки подмяна на параметрите на операцията в момента между преминаване на автентикация и стартиране на операцията с пакета. Атакуващият може да изпрати D-Bus заявка за извършване на операция, допустима за непривилегирован потребител, след което да изпрати повторна D-Bus заявка. Ако повторната заявка пристигне преди действителното начало на извършване на разрешената операция, може да се постигне заместване на флаговете на вече започналата транзакция и промяна на кешираното състояние.
По този начин, вече започналата разрешена транзакция ще бъде изпълнена с не оригинални параметри, а със заменените параметри, предадени във втория заявка. Подменяйки информацията за инсталирания пакет, атакуващият може вместо разрешения пакет да инсталира произволен друг пакет, включително локално съхранен от него. Инсталирането на пакета се извършва с права root, така че за получаване на root достъп в системата атакуващият може да добави собствен scriptlet в пакета, който автоматично се стартира преди или след инсталирането.
Източник: opennet.ru
