

В системата за блокиране на нежелано съдържание uBlock Origin е открита уязвимост, която позволява да се причинят срив или изчерпване на паметта при навигация по специално форматиран URL, в случай че този URL попада под филтри за строга блокировка. Уязвимостта се проявява само при директно преминаване към проблемния URL, например при кликване по линка.
Уязвимостта е отстранена в обновлението на uBlock Origin 1.36.2. Същият проблем засяга допълнението uMatrix, но поддръжката му е прекратена и обновления вече не се издават. Защитните обходни пътища в uMatrix липсват (първоначално се предлагаше да се изключат всички филтри за строга блокировка чрез раздела „Assets“, но тази препоръка беше призната за недостатъчна и създаваща проблеми за потребители с лични правила за блокиране). В ηMatrix, форка на uMatrix от проекта Pale Moon, уязвимостта е отстранена в версия 4.4.9.
Филтърът за строга блокировка обикновено се определя на ниво домейни и означава забрана на всякакви връзки, дори при директно преминаване по линка. Уязвимостта е причинена от това, че по време на преминаването на страницата, попадаща под филтъра за строга блокировка, на потребителя се показва предупреждение, в което се предоставят данни за блокирания ресурс, включително се показва URL и параметри на заявката. Проблемът е, че uBlock Origin разбира параметрите на заявката рекурсивно и добавя в DOM дървото, без да отчита нивото на вложеност.
При обработка на специално форматиран URL в uBlock Origin за Chrome може да се предизвика срив на процеса, в който работи браузърното допълнение. След срива, докато процесът с допълнението не се рестартира, потребителят остава без блокиране на нежелано съдържание. В Firefox наблюдава изчерпване на паметта.
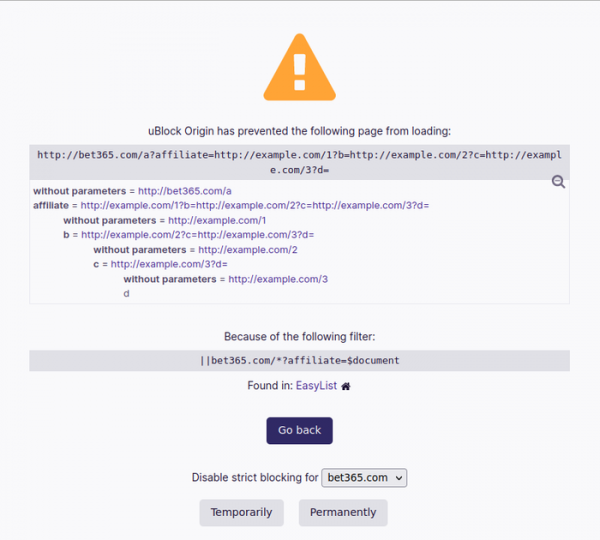
Източник: opennet.ru
