

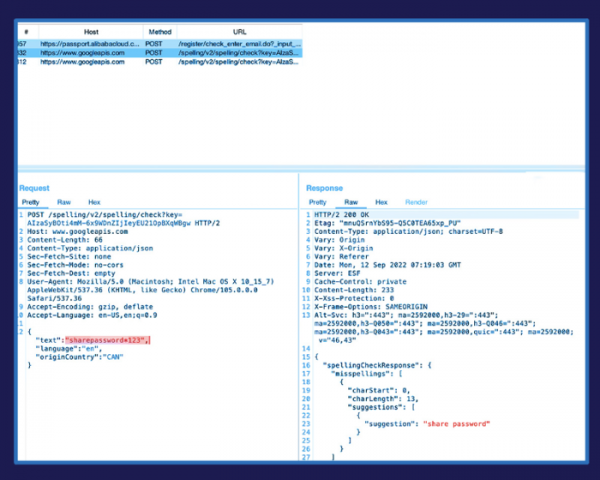
В браузъра Chrome е открит проблем с изпращането на конфиденциални данни към сървърите на Google при активиране на разширен режим за проверка на правописа, който предвижда проверка с помощта на външен сервис. Проблемът се проявява и в браузъра Edge при използване на добавката Microsoft Editor.
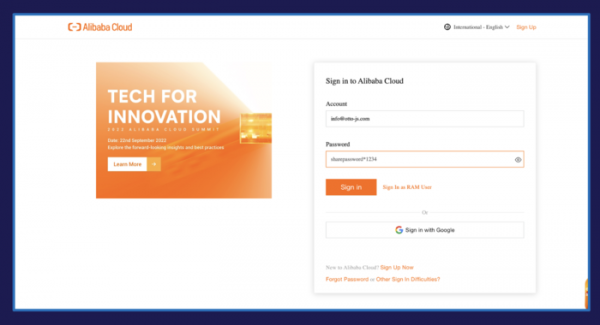
Оказа се, че текстът за проверка се предава и от формуляри за въвеждане, съдържащи конфиденциални данни, включително полета с потребителски имена, адреси, имейл, данни от лична карта и дори пароли, в случай че полетата за въвеждане на пароли не са ограничени с етикета «». Например, проблемът води до изпращането на сървър www.googleapis.com пароли, ако е включена опцията за показване на въведения парола, реализирана в услугите на Google Cloud (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud и LastPass. От 30 тествани известни сайта, включително социални мрежи, банки, облачни платформи и онлайн магазини, 29 бяха податливи на изтичане.
В AWS и LastPass проблемът вече е разрешен чрез добавяне на параметъра «spellcheck=false» в етикета «input». За блокиране на изпращането на данни от страна на потребителя, е необходимо да се деактивира разширената проверка в настройките (раздел «Languages/Spell check/Enhanced spell check» или «Езици/Проверка на правописа/Разширена проверка», по подразбиране разширената проверка е деактивирана).
Източник: opennet.ru
