

Членов на обществото Kernal откриха изключително небрежно отношение към сигурността в дистрибуцията Linuxfx, която предлага версия на Ubuntu с потребителска среда KDE, стилизирана по интерфейса на Windows 11. Според данни от сайта на проекта, дистрибуцията ползва над един милион потребители, а за тази седмица са регистрирани около 15 хиляди изтегляния. Дистрибуцията предлага активиране на допълнителни платени функции, което се извършва чрез въвеждане на лицензионен ключ в специално графично приложение.
Изследването на приложението за активиране на лицензия (\/usr\/bin\/windowsfx-register) показа, че то съдържа вградени логин и парола за достъп до външна СУБД MySQL, в която се добавят данни за новия потребител. Използваните идентификационни данни позволяват пълен достъп до БД, включително до таблицата "machines", в която са отразени сведения за всички инсталации на дистрибуцията, включително IP адреси потребителите. Достъпно е също съдържанието на таблицата "fxkeys" с лицензионни ключове и адреси на електронна поща на всички регистрирани търговски потребители. Забележително е, че в отличие от твърденията за милион потребители, в БД има само 20 хиляди записа. Приложението е написано на Visual Basic и се извършва с помощта на интерпретатор Gambas.
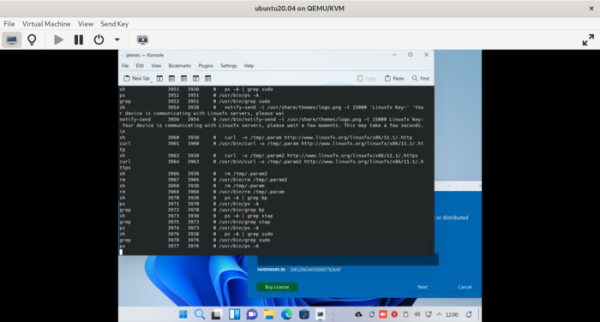
Отделно внимание заслужава реакцията на разработчиците на дистрибуцията. След публикуването на информация за проблеми със сигурността те пуснаха актуализация, в която не отстраниха самия проблем, а просто смениха името на БД, логин и парола, както и промениха логиката за получаване на идентификационни данни и се опитаха да се борят с трасировката на програмата. Вместо вградените в приложението идентификационни данни, разработчиците на Linuxfx добавиха зареждане на параметри за свързване с БД от външен сървър, използвайки утилита curl. За защита след стартиране е реализиран търсене и премахване на всички активни процеси "sudo", "stapbp" и "*-bpfcc" в системата, явно смятайки, че по този начин могат да предотвратят работата на програми за трасировка.
Източник: opennet.ru
