

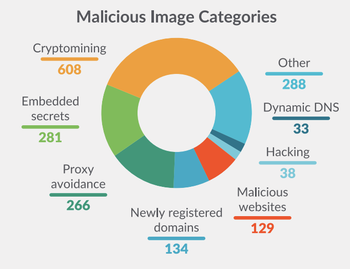
Компания Sysdig, която развива едноименния отворен инструментариум за анализ на работата на системата, публикува резултатите от изследването на над 250 хил. образа на Linux контейнери, разположени в каталога Docker Hub без знак за верифициран или официален образ. В крайна сметка 1652 образа бяха класифицирани като злонамерени.
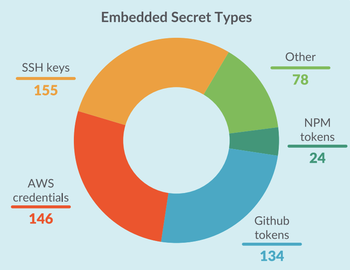
В 608 образа бяха открити компоненти за добив на криптовалути, в 288 бяха оставени токени за достъп (в 155 SSH ключа, в 146 токена за AWS, в 134 токена за GitHub, в 24 токена за API NPM), в 266 имаше средства за заобикаляне на защитни стени чрез прокси, в 134 фигурираха наскоро регистрирани домейни, в 129 имаше обращения към сайтове, признати за злонамерени.
Някои образи с миньори за криптовалути, използвани за привличане на потребители, използвали имена, включващи наименования на известни отворени проекти, такива като ubuntu, golang, joomla, liferay и drupal, или използващи метода тайпсквотинг (разпределение на подобни имена, различаващи се с отделни символи). Между най-популярните злонамерени образи са vibersastra/ubuntu и vibersastra/golang, които бяха изтеглени повече от 10 хил. и 6900 пъти съответно.
Източник: opennet.ru
