

Редакции отраслевых изданий за нов метод на фишинг атака, насочен на потребители на браузера Chrome на мобилни устройства. Разработчик Джеймс Фишър (James Fisher) намери относително прост експлойт за уеб браузера, способен да измами потребителя или да го принуди да посети фалшива страница. И за това е необходимо малко.
Същността е, че в мобилната версия на Chrome, когато скролираш екрана надолу, адресната лента се скрива. Въпреки това, нападателят може да създаде фалшива адресна лента, която няма да изчезва, докато потребителят не посети друг сайт. А той може да е фалшив или да инициира изтегляне на злонамерен код. Също така има възможност за подмяна на истинската адресна лента, когато скролираш нагоре.
Подходът на Фишър е насочен към Chrome и засега е само доказателство за концепцията, но теоретично той може да показва фалшиви адресни ленти за различни браузери и дори интерактивни елементи. С други думи, група хакери може да създаде доста убедителен фалшив сайт, който да изглежда много подобно на истинския.
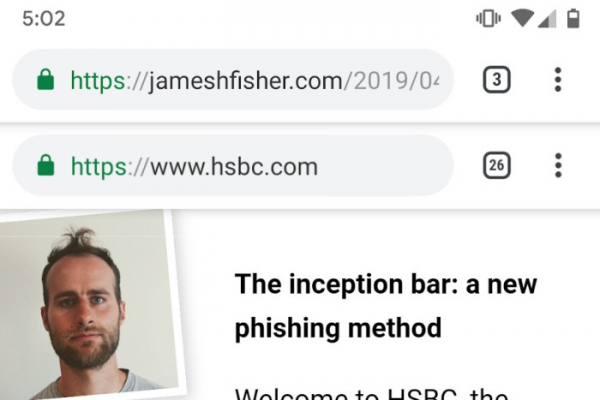
Медии вече се обърнаха към Google за разяснения, но все още не е получен коментар от страна на търсачката. В същото време, все още не е ясно колко нападатели вече използват този подход. Струва си да се отбележи, че истинската адресна лента може да бъде закрепена, така че да не изчезва при скролиране. Това, макар и не е панацея, все пак позволява да се разбере дали е имало опит за подмяна на лентата или не.
Също така все още не е ясно кога ще бъде налична съответната защита от подобни уязвимости. Най-вероятно, това ще бъде реализирано в бъдещи версии на браузера.
Източник: 3dnews.ru
