

Игор Павлов публикува нова версия на архиватора 7-Zip 26.00. Проектът развива собствен формат на архиви 7z, базиран на алгоритми за компресия LZMA и LZMA2. Допълнително се поддържа опаковане и разопаковане на архиви във форматите XZ, BZIP2, GZIP, TAR, ZIP и WIM, както и разопаковане на над 30 формата архиви, пакети, образи на виртуални машини и файлови системи (ISO, NTFS, EXT*, UDF, UEFI, VDI, VHD, VMDK, CAB, RPM, SquashFS, QCOW2 и т.н.). За форматите ZIP и GZIP е осигурен 2-10% по-висок ниво на компресия в сравнение с PKZip и WinZip. Кодът на проекта е написан на C++ и се разпространява под лиценз LGPL. За изтегляне са налични готови сборки за Windows, macOS и Linux (i686, x86-64, ARM, ARM64).
В новата версия е подобрен кодът за поддръжка на форматите ZIP, CPIO, RAR, UFD, QCOW и Compound. В 7-Zip File Manager е подобрен редът на сортиране на списъка с файлове (името на файла сега се използва като вторичен ключ при сортиране). Разширен е инструментариумът за тестване на производителността, който вече поддържа системи с повече от 64 потока на CPU. Налагането на разопаковане на TAR-архиви, съдържащи файлове с празни пространства, е подобрено.
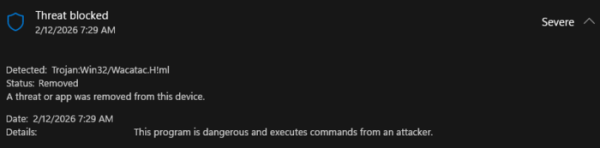
След публикуването на релиза потребителите отбелязаха, че вградената антивирусна програма на Windows маркира инсталационния файл като зловреден. Това поведение се оказа фалшива аларма и компанията Microsoft през деня публикува обновление на антивирусните бази, след което Windows Defender спря да издава предупреждение (обновление на базите за Windows Defender може да бъде инсталирано, като се стартира командата Update-MpSignature).
Освен това е регистрирано създаването на сайт от злонамерени лица 7zip.com, чийто дизайн копираше официалния сайт на проекта 7-zip.org, но предлагаше изменен инсталатор 7zipInstall.exe, съдържащ зловреден код. Измененият инсталатор е подписан с сертификат, издаден от компанията Jozeal Network Technology. При поискване по ключа 7zip сайтът 7zip.com се показваше на четвърто място в резултатите от търсене в Google с заглавие „Secure and Fast Download for Windows — Get 7-Zip“. Сайтът също така бе рекламиран чрез публикуване на видеа в YouTube с инструкции за инсталиране на 7-zip.
Прикрепеното зловредно софтуер инсталира компоненти в системата на потребителя, позволяващи компютърът да се използва като прокси за изтриване на следи при извършване на атаки, заобикаляне на блокировки, организиране на изтегляне на зловреден софтуер и изпращане на открити данни за вход, засечени от зловреден софтуер. Зловредният инсталатор беше предоставен за платформата Windows и след стартиране поставяше компоненти в каталога „C:\Windows\SysWOW64\hero\“, настройваше автоматично стартиране за включените файлове uphero.exe (загрузчик на актуализации) и hero.exe (прокси), а също така добавяше правила в защитната стена за разрешаване на зададените изпълними файлове да установяват и приемат мрежови връзки чрез стартиране на утилитата netsh.
Източник: opennet.ru
