

Компания Google пусна версия 145 на уеб браузъра Chrome. В същото време е налично стабилно издание на свободния проект Chromium, който е основата на Chrome. Браузърът Chrome се отличава от Chromium с използването на логотипите на Google, наличието на система за уведомления при срив, модули за възпроизвеждане на защитено от копиране видео съдържание (DRM), автоматична система за инсталиране на актуализации, постоянно активирана Sandbox изолация, доставяне на ключове за Google API и предаване на RLZ параметри при търсене. За тези, които се нуждаят от повече време за обновление, отделно се поддържа версия Extended Stable, която е с продължителност 8 седмици. Следващото издание на Chrome 146 е планирано за 10 март.
Основни промени в Chrome 145:
- Добавена е поддръжка на формата за изображения JPEG XL, за декодирането на който се използва библиотеката jxl-rs с реализация на JPEG-XL на езика Rust. Поддръжката на JPEG XL е деактивирана по подразбиране и изисква активиране на параметъра „chrome://flags/#enable-jxl-image-format“.
- Продължава развитието на AI режима, който позволява взаимодействие с AI агент от адресната лента или от страницата, показвана при отваряне на нова таб. AI режимът дава възможност за задаване на сложни въпроси на естествен език и получаване на отговори въз основа на агрегиране на информация от най-релевантните страници по зададена тема. При необходимост потребителят може да уточнява информацията с уточняващи въпроси. Режимът също така позволява задаване на въпроси относно съдържанието на страницата директно от адресната лента. В Chrome 145 AI режимът е реализиран в версиите за платформите Android и iOS. За потребителите от Канада, Индия и Нова Зеландия започна автоматичното включване на чат-бота Gemini (при използване на английския език).
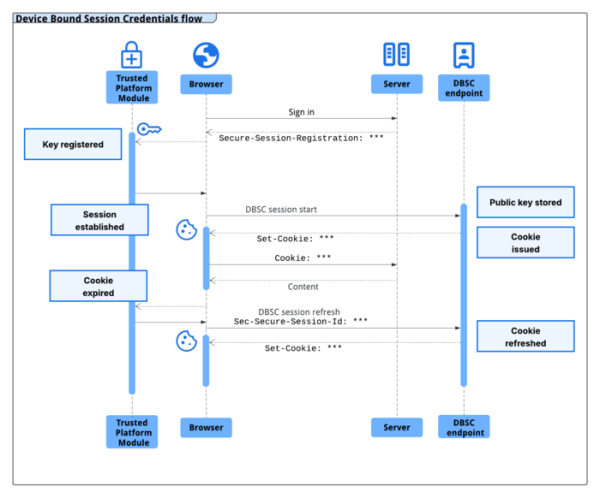
- Добавен е механизм DBSC (Device Bound Session Credentials), който позволява свързването на аутентикационната сесия на сайта с конкретно устройство, за да се усложни извършването на атаки от други системи, използващи прихванати сесионни бисквитки. За създаване на свързана с устройството сесия е предложен HTTP заглавие „Secure-Session-Registration“. Методът на защита се състои в предоставяне на двойка криптографски ключове, свързани с текущото устройство, генерирани при свързване и съхранявани в TPM (Trusted Platform Module). В сесията се използват бисквитки с кратък срок на действие, които периодично се обновяват с използването на закрития ключ и могат да бъдат проверени с открития ключ.

- Параметърът, позволяващ деактивиране на блокирането на принудително инсталирани браузърни добавки, при които са установени незначителни нарушения на правилата на каталога Chrome Web Store, е премахнат. Към незначителните нарушения се включват наличието на потенциални уязвимости, наложени добавки без знанието на потребителя, манипулации с метаданни, нарушение на правилата за работа с потребителски данни и подвеждане относно функционалността.
- В версията за платформата Android при активиране на режима на разширена защита (AAPM, Android Advanced Protection Mode) е деактивиран Javascript API WebGPU. Уебсайтовете, които използват WebGPU за рендиране на 3D съдържание (например, Google Maps), могат да използват по-бавни алтернативи, като WebGL (в тестовете е с 5.78% по-бавно). За да се установи деактивирането на WebGPU, може да се използва свойството navigator.gpu.
- В версията за Android при активиране на режима на разширена защита на браузъра (Enhanced Safe Browsing) е реализиран локален анализ на външния вид на страниците за наличие на признаци на измама. Ако локалната проверка установи съмнения за съмнително съдържание, се извършва допълнителна проверка на сървърите на Google и при потвърждение се извежда предупреждение към потребителя.
- Добавен API Origin, предоставящ обект Origin, реализиращ концепцията Web Origin и предлагал методи за сравняване, сериализиране и анализиране на Web Origin. Терминът „Web Origin“ е определен в RFC 6454 за разделяне на граници на изолация и доверие към съдържанието. Web Origin обхваща част от URL с името на протокола, името на хоста и номера на порта (например, https://opennet.ru). Новият API е въведен за унифициране на операциите с Web Origin за изключване на уязвимости поради некоректни сравнения на сериализирани ASCII представяния на Web Origin при определянето на принадлежността на ресурсите към един сайт.
- Разделени са правата за достъп до локалната система при взаимодействие с публични сайтове. Обращения от сайта към IP адреси локалната мрежа (интранет или вътрешни адреси) и loopback интерфейса (127.0.0.0/8) сега се обработват с използване на различни пълномощия (local-network и loopback-network), изискващи от потребителя потвърждение на операцията в специален диалог. Под действията за защита попада опити за зареждане на ресурси, заявки fetch() и iframe вмъквания. Обращенията към вътрешни ресурси се използват от злонамерени лица за осъществяване на CSRF атаки върху маршрутизатори, точки за достъп, принтери, корпоративни уеб интерфейси и други устройства и услуги, които приемат заявки само от локалната мрежа. Освен това сканирането на вътрешни ресурси може да се използва за косвена идентификация или събиране на информация за локалната мрежа.
- Премахната е настройката UserAgentReduction, позволяваща връщането на предаване на неурезана информация в HTTP заглавката User-Agent и JavaScript параметрите navigator.userAgent, navigator.appVersion и navigator.platform. Браузерът сега винаги предава скъсен вариант на User-Agent без детайлна информация за платформата (например, „Android 16; S“ вместо „Android 16; SM-A205U“).
- В вградения PDF преглеждач е добавена възможност за запазване на документа в облачното хранилище Google Drive. В Google Drive документите от Chrome се запазват в папката „Saved from Chrome“.
- API LayoutShift, позволяващ проследяване на промяната на позицията на DOM елементите на екрана, е преведен на изходна информация в CSS пиксели вместо екранни пиксели. CSS пикселът взема предвид DPI на екрана и визуално е еднакъв на всякакви екрани, включително на монитори с висока плътност на пикселите. Промяната е извършена, за да се приведат поведението на Chrome в унисон с поведението на други браузъри.
- За API Controlled Frame е реализиран метод WebRequest.SecurityInfo, който позволява на уеб приложението да прихване HTTPS, WSS или WebTransport заявка към сървъра и да получи копие на сертификата. сървър и да го използва за ръчна верификация на сертификата, използван при директно свързване с същия сървър по TCP/UDP.
- Добавена е поддръжка на CSS свойствата column-wrap и column-height, определени в спецификацията CSS Multi-column Layout 2. Свойството column-wrap позволява да се преместят колоните на нов ред вместо да се прокрадват хоризонтално, ако колоните не се побират в зададената височина чрез свойството column-height.
- Добавено е CSS свойството text-justify, което позволява да се определи типът на подравняване на текста при използване на „text-align: justify“;
- В CSS свойствата letter-spacing и word-spacing е разрешено посочването на размера на отстъпките в проценти.
- В JavaScript обектите Map и WeakMap е реализирана спецификация „upsert“, която улеснява работата с колекции от двойки ключ/стойност. Добавени са методи getOrInsert и getOrInsertComputed, които връщат вече съществуващото в колекцията значение, свързано с посочения ключ, или създават нова запис, ако ключът не е намерен.
- Реализацията на IndexedDB API е преписана, използвайки SQLite СУБД като бекенд (прошлата реализация е била базирана на LevelDB в отделни файлове). Новата версия за момента се използва само в контексти, разположени в оперативната памет, например, приложима е в режим инкогнито.
- Внесени са подобрения в инструментите за уеб разработчици. В интерфейса за инспекция на мрежата в панела „Request conditions“ е включена по подразбиране възможността за ограничаване на скоростта на отделни мрежови заявки.
Освен нововъведенията и корекциите на грешки в новата версия са отстранени 11 уязвимости. Много от уязвимостите са открити в резултат на автоматизирано тестване с инструментите AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Не са открити критични проблеми, които позволяват заобикаляне на всички нива на защита на браузера и изпълнение на код в системата извън sandbox средата. В рамките на програмата за възнаграждение за откритие на уязвимости за текущия релиз компанията Google е учредила 11 награди и е изплатила 18.5 хиляди долара (по една награда от $8000, $5000, $2000 и $500, три награди от $1000). Размерът на 4 награди все още не е определен.
Източник: opennet.ru
