Достъпен е изданието на операционната система Chrome OS 121, основано на ядрото Linux, системния мениджър upstart, инструментария за сглобяване ebuild/portage, отворените компоненти и уеб браузъра Chrome 121. Потребителската среда на Chrome OS е ограничена до уеб браузъра, а вместо стандартни приложения се използват уеб приложения. Въпреки това, Chrome OS включва пълен многозадачен интерфейс, работен плот и панел с инструменти. Изходният код се разпространява под свободната лицензия Apache 2.0. Издание Chrome OS 120 е налично за повечето актуални модели Chromebook. Предлага се версия Chrome OS Flex за използване на обичайни компютри.
Основни промени в Chrome OS 121:
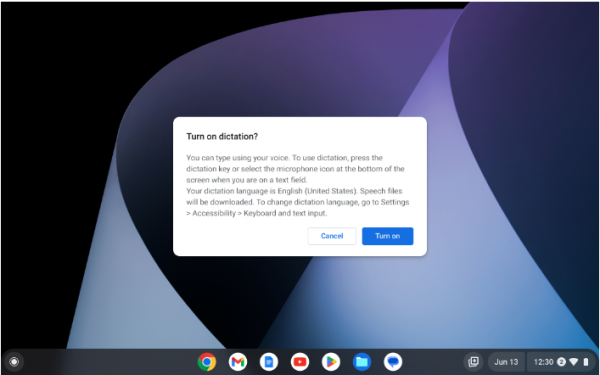
- Добавена е поддръжка за активиране на гласово въвеждане чрез клавишната комбинация Search + D или отделен бутон, който е наличен на някои клавиатури Logitech.

- Осигурена е възможност за използване на екранния четец ChromeVox за взаимодействие с приложения, работещи в режим App Streaming (позволява отдалечена работа с външни Android приложения, за които в отделен прозорец се възпроизвежда интерфейсът на смартфона).
- При първоначалното стартиране Google Assistant спира да показва приветствени съобщения на потребителя.
- Добавен е нов жест за управление, който позволява затваряне на изскачащи уведомления с помощта на тъчпад.
- Добавена е поддръжка за режим на печат без полета, който, например, може да се използва за печат на снимки, запълващи цялото пространство на фотохартията.
- В ChromeOS Flex е спряна поддръжката на устройства HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 и Dell Optiplex 980.
- Отстранени са 7 уязвимости, от които 6 са с среден риск:
- Уязвимостите CVE-2024-25556, CVE-2024-1280 и CVE-2024-1281 водят до запис на данни извън определената зона на паметта и засягат драйвера CAMX, функцията cam_lrme_mgr_hw_prepare_update и функцията PhysmemCreateNewDmaBufBackedPMR.
- Уязвимостта CVE-2024-25557 е причинена от достъп до вече освободени страници на физическата памет (Physical Pages use-after-free) от страна на GPU PowerVR и позволява четене и запис в физическата памет от потребителското пространство.
- Уязвимостта CVE-2024-25558 е причинена от целочислено преливане в драйвера на GPU PowerVR и позволява запис на данни в област извън границите на буфера.
- CVE-2023-6817 и CVE-2023-6932 — уязвимости в ядрото Linux.
- Уязвимост (без CVE до момента, присвоен висок риск) в прозореца на Ash, причинена от достъп до памет след освобождаването ѝ.
Източник: opennet.ru