

Излезе на бял свят версията на разпределението Kali Linux 2021.4, предназначена за тестване на системи на наличие уязвимости, провеждане на одити, анализ на остатъчна информация и идентифициране на последиците от атаки на злонамерени потребители. Всички оригинални разработки, създадени в рамките на разпределението, се разпространяват под лиценз GPL и са налични чрез публичен Git репозиторий. Подготвени са няколко варианта на iso образи с размери 466 MB, 3.1 GB и 3.7 GB. Сглобките са налични за архитектури i386, x86_64, ARM (armhf и armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). По подразбиране се предлага работен плот Xfce, но опции за KDE, GNOME, MATE, LXDE и Enlightenment e17 също се поддържат.
Kali включва една от най-пълните селекции от инструменти за специалисти по компютърна сигурност: от средства за тестване на уеб приложения и проникване в безжични мрежи до програми за извличане на данни от идентификационни RFID чипове. В комплекта е включена колекция от експлойти и повече от 300 специализирани утилити за проверка на сигурността, като Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Освен това в дистрибуцията са включени средства за ускоряване на подбора на пароли (Multihash CUDA Brute Forcer) и WPA ключове (Pyrit) чрез използване на технологии CUDA и AMD Stream, позволяващи използването на GPU видеокартите NVIDIA и AMD за изпълнение на изчислителни операции.
В новото издание:
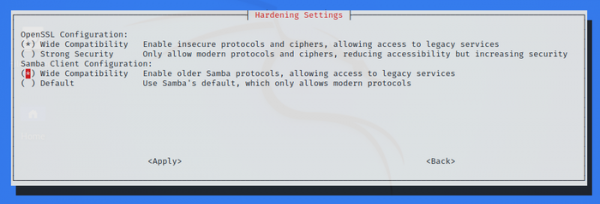
- Samba клиентът е пренастроен за осигуряване на съвместимост с всякакви Samba сървъри, независимо от избрания протокол на сървъра, което опростява откритията на уязвими Samba сървъри в мрежата. Модът на съвместимост може да бъде променен с помощта на инструмента kali-tweaks.

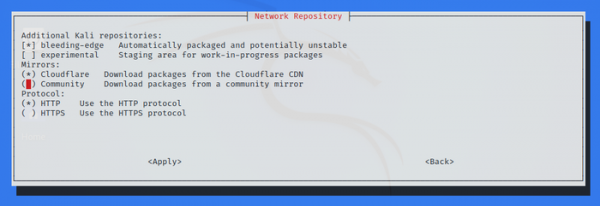
- В kali-tweaks в настройките на огледалата е предоставена възможност за ускоряване на доставката на актуализации с помощта на CloudFlare мрежата за доставки.

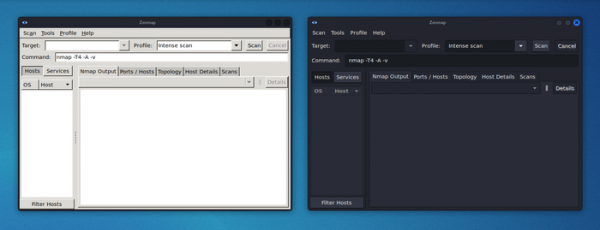
- В инструмента Kaboxer е добавена поддръжка за промяна на темите и наборите от икони, включително възможност за използване на тъмен режим.

- Добавени са нови утилити:
- Dufflebag — търсене на конфиденциална информация в раздели на EBS;
- Maryam — отворен OSINT фреймворк;
- Name-That-Hash — определяне на типа хеш;
- Proxmark3 — атаки на RFID тагове с устройствата Proxmark3;
- Reverse Proxy Grapher — изграждане на диаграма на потоците данни през обратния прокси;
- S3Scanner — сканира незащитени S3 среди и извежда тяхното съдържание;
- Spraykatz — извличане на данни за вход от системи Windows и среди на базата на Active Directory;
- truffleHog — анализ на конфиденциални данни в Git хранилища;
- Web of trust grapher (wotmate) — реализиране на PGP pathfinder.
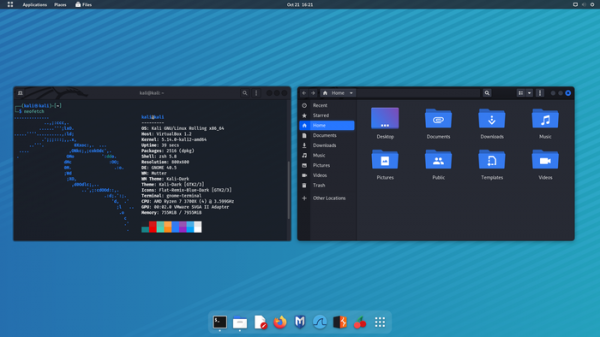
- Актуализирани са версиите на работните среди Xfce, GNOME 41 и KDE Plasma 5.23, както и унифициран вид на бутоните за управление на прозорците в различните работни среди.

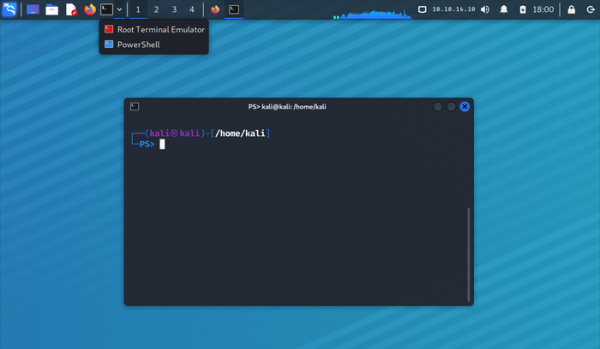
- В Xfce подредбата на елементите на панела е оптимизирана за спестяване на хоризонтално пространство на екрана. В панела са добавени виджети за проследяване на натоварването на CPU и отразяване на параметрите. VPNВ мениджъра на задачите е реализиран по-компактен режим, в който се извеждат само иконите на приложенията. При преглед на съдържанието виртуални работни площи вместо ескизи се предоставят само бутони.

- Поддръжката на Apple системи на базата на ARM чипа M1 е подобрена.
- В редакцията за ARM системи по подразбиране е активирана файловата система ext4 за кореновия дял (вместо ext3), добавена е поддръжка на платката Raspberry Pi Zero 2 W, а за платките Raspberry Pi е добавена възможност за зареждане от USB-накопител. За лаптопа Pinebook Pro е реализирана възможност за овърклок на процесора до 2GHz.
- Също така е подготвен релизът NetHunter 2021.4, среда за мобилни устройства на базата на Android с набор от инструменти за тестване на системи за уязвимости. С NetHunter е възможно изпълнението на атаки, специфични за мобилни устройства, например чрез еймулиране на USB устройства (BadUSB и HID Keyboard — еймулация на мрежов USB адаптер, който може да се използва за атаки MITM, или USB клавиатура, която извършва заместващи символи) и създаване на фалшиви точки за достъп (MANA Evil Access Point). NetHunter се инсталира в стандартната среда на Android в форма на chroot изображение, в което се изпълнява специално адаптирана версия на Kali Linux. В новата версия са добавени Social-Engineer Toolkit и модулът Spear Phishing Email Attack.
Източник: opennet.ru
