

Представен е релиз на дистрибуцията Kali Linux 2022.1, предназначен за тестване на системи за наличие на уязвимости, провеждане на одит, анализ на остатъчна информация и установяване на последиците от атаки на злонамерени лица. Всички оригинални разработки, създадени в рамките на дистрибуцията, се разпространяват под лицензия GPL и са налични чрез публичен Git-репозиторий. Подготвени са няколко варианта на iso-образи с размер 471 МБ, 2.8 ГБ, 3.5 ГБ и 9.4 ГБ. Сборките са налични за архитектури i386, x86_64, ARM (armhf и armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). По подразбиране се предлага работен плот Xfce, но опционално се поддържат KDE, GNOME, MATE, LXDE и Enlightenment e17.
Kali включва една от най-пълните селекции от инструменти за специалисти по компютърна сигурност: от средства за тестване на уеб приложения и проникване в безжични мрежи до програми за извличане на данни от идентификационни RFID чипове. В комплекта е включена колекция от експлойти и повече от 300 специализирани утилити за проверка на сигурността, като Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Освен това в дистрибуцията са включени средства за ускоряване на подбора на пароли (Multihash CUDA Brute Forcer) и WPA ключове (Pyrit) чрез използване на технологии CUDA и AMD Stream, позволяващи използването на GPU видеокартите NVIDIA и AMD за изпълнение на изчислителни операции.
В новото издание:
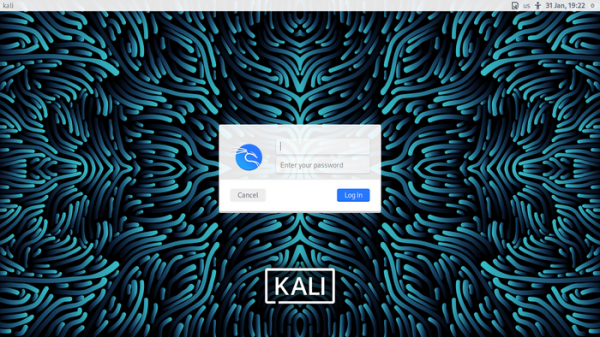
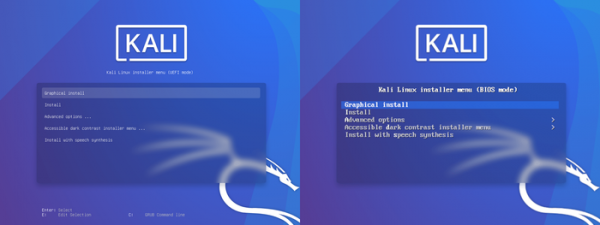
- Обновен е дизайнът на процеса на зареждане, екрана за вход в системата и инсталатора.

- Переработено е зареждащото меню. Унифицирани са вариантите на зареждащото меню за системи с UEFI и BIOS, както и за различни варианти на iso-образи (инсталатор, live и netinstall).

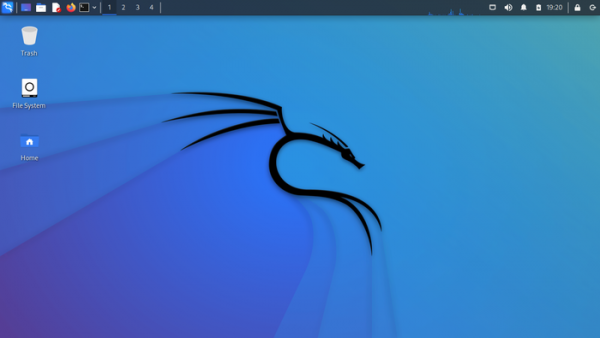
- Предложени са нови тапети за работния плот с емблемата на дистрибуцията.

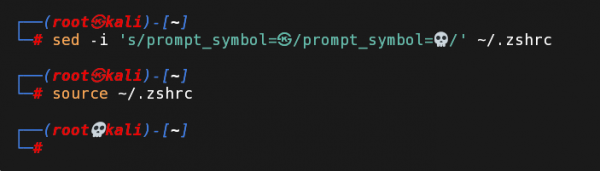
- Модернизирано е подсказването на командния шел zsh. По подразбиране са скрити данни за кодовете на връщане и броя на фоновите процеси, които могат да пречат при работа. При използване с права на root вместо 💀 е използван символът ㉿.

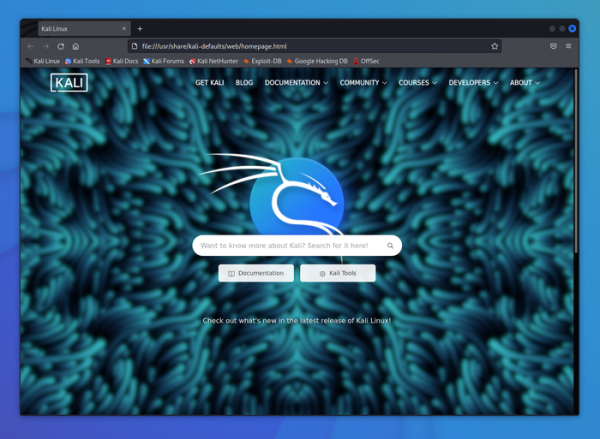
- Преработена е страницата, която се показва по подразбиране в браузъра, на която са добавени връзки към документацията и утилитите, а също така е реализирана функция за търсене.

- Добавена е пълна версия „kali-linux-everything“, която включва всички налични пакети (с изключение на Kaboxer) за автосъществяваща се инсталация на системи без интернет връзка. Размерът на сборката е 9.4 ГБ и тя е налична за изтегляне само чрез BitTorrent.
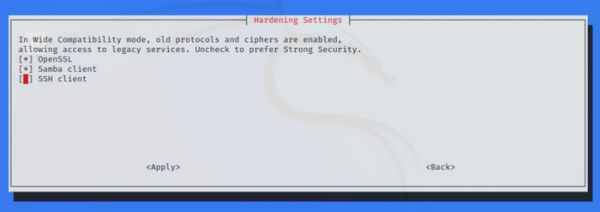
- В утилитата kali-tweaks е предложена нова секция „Hardening“, през която могат да се променят параметрите на SSH клиента за повишаване на съвместимостта със стари системи (възстановяване на поддръжката на стари алгоритми и шифри).

- Подобрена е съвместимостта с виртуализационни платформи VMware при стартиране на Kali в гостуваща система с използване на работен плот на базата на i3 (kali-desktop-i3). В подобни среди е включена по подразбиране поддръжка на копиране и интерфейс drag&drop.
- В основния състав е върнат синтезаторът на реч за организиране на работата на незрящи хора.
- Добавени са нови утилити:
- dnsx — инструментарий за работа с DNS, позволяващ едновременно да се изпращат запитвания до множество DNS сървъри.
- email2phonenumber — OSINT инструмент за определяне на телефонен номер по имейл чрез анализ на информация за потребителя, налична в отворени източници.
- naabu — прост инструмент за сканиране на портове.
- nuclei — система за сканиране на мрежи, която поддържа шаблони.
- PoshC2 — фреймворк за управление на сървъри Command & Control (C2), поддържащ работа чрез прокси.
- proxify — прокси за HTTP/HTTPS, позволяващ перехващане и манипулиране на трафика.
- В състава на сборките за архитектура ARM са добавени пакети feroxbuster и ghidra. Решени са проблеми с работата на Bluetooth на платките Raspberry Pi.
- Същевременно е подготвен релиз на NetHunter 2022.1, среда за мобилни устройства на базата на платформата Android с набор от инструменти за тестване на системи за уязвимости. С помощта на NetHunter е възможна проверка на изпълнението на атаки, специфични за мобилни устройства, например чрез емуляция на работа с USB устройства (BadUSB и HID Keyboard — емуляция на мрежов USB адаптер, който може да се използва за MITM атаки, или USB клавиатура, заместваща символи) и създаване на фалшиви точки за достъп (MANA Evil Access Point). NetHunter се инсталира в стандартното обкръжение на Android платформата под формата на chroot образ, в който се изпълнява специално адаптиране вариант на Kali Linux.
Източник: opennet.ru
