

Представен е новият дистрибутив Kali Linux 2022.2, предназначен за тестване на системи за уязвимости, провеждане на одити, анализ на остатъчна информация и идентифициране на последиците от атаки на злонамерени лица. Всички оригинални разработки, създадени в рамките на дистрибутива, се разпространяват под лицензия GPL и са достъпни чрез публичен Git репозиторий. За сваляне са подготвени няколко варианта на iso образи с размери 471 МБ, 2.8 ГБ, 3.5 ГБ и 9.4 ГБ. Сборките са налични за архитектури i386, x86_64, ARM (armhf и armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). По подразбиране се предлага работен плот Xfce, но опционално се поддържат KDE, GNOME, MATE, LXDE и Enlightenment e17.
Kali включва една от най-пълните селекции от инструменти за специалисти по компютърна сигурност: от средства за тестване на уеб приложения и проникване в безжични мрежи до програми за извличане на данни от идентификационни RFID чипове. В комплекта е включена колекция от експлойти и повече от 300 специализирани утилити за проверка на сигурността, като Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Освен това в дистрибуцията са включени средства за ускоряване на подбора на пароли (Multihash CUDA Brute Forcer) и WPA ключове (Pyrit) чрез използване на технологии CUDA и AMD Stream, позволяващи използването на GPU видеокартите NVIDIA и AMD за изпълнение на изчислителни операции.
В новото издание:
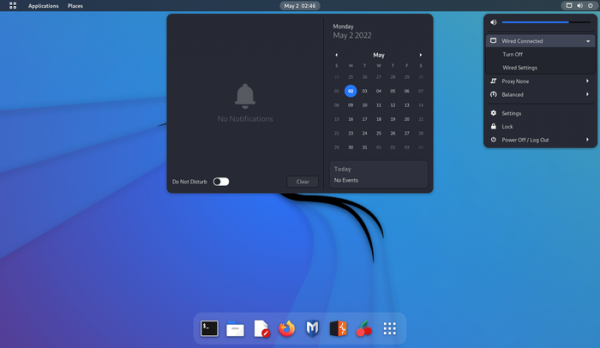
- Потребителската среда GNOME е обновена до версия 42. Включен е новият панел dash-to-dock. Обновени са светлата и тъмната теми на интерфейса.

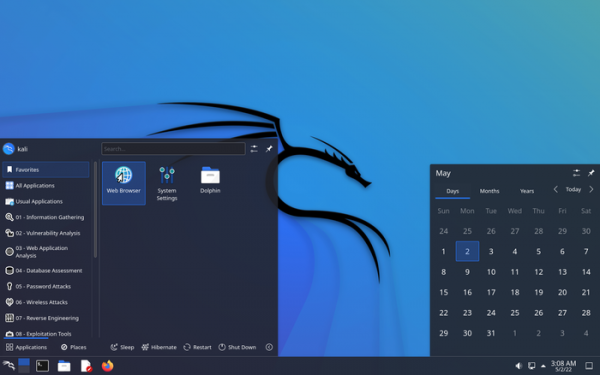
- Работният плот KDE Plasma е обновен до версия 5.24.

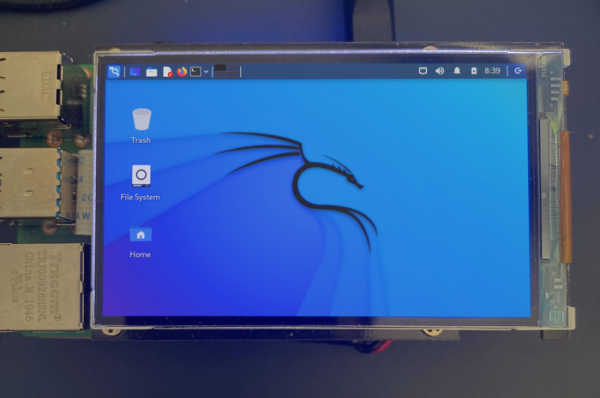
- В приложението Xfce Tweaks е предложена възможност за включване на нова опростена панел за устройставата ARM, която в сравнение с стандартния панел Xfce се помещава на малки екрани с ниска резолюция (например 800×480).

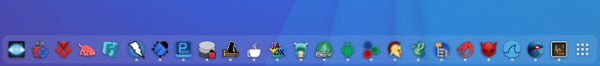
- Добавени са нови иконки за програмите evil-winrm и bloodhound, и обновени са иконките за nmap, ffuf и edb-debugger. В KDE и GNOME са предоставени собствени иконки за специализирани приложения с графичен интерфейс.

- Обезпечено е автоматично копиране на основни конфигурационни файлове от директорията /etc/skel в домашната директория, но без замяна на вече съществуващи файлове.
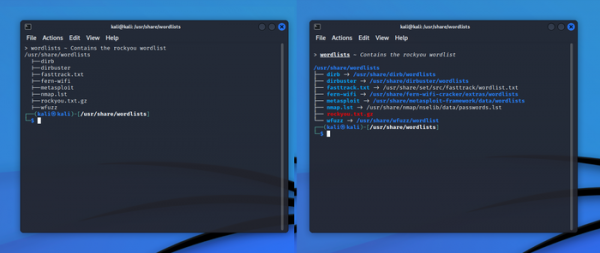
- Разширени са възможностите, свързани с работата в конзолата. Включени са пакетите python3-pip и python3-virtualenv. Някои синтактични формати в zsh са променени. Добавено е автоматично допълване на опции за John The Ripper. Реализирано е оцветяване на типовете файлове в пакетите с ресурси (wordlists, windows-resources, powersploit).

- Добавени са средства за работа със снимки на файловата система Btrfs. Има възможност за създаване на бутещи снимки, оценка на разликите между снимки, преглед на съдържанието на снимки и автоматично създаване на снимки.
- Добавени са нови утилити:
- BruteShark е приложение за инспектиране на мрежов трафик и извличане на конфиденциални данни, като пароли.
- Evil-WinRM е WinRM шел.
- Hakrawler е търсещ бот за идентифициране на входни точки и ресурси.
- Httpx е инструментариум за работа с HTTP.
- LAPSDumper запазва пароли LAPS (Local Administrator Password Solution).
- PhpSploit е фреймворк за организиране на дистанционен достъп.
- PEDump — създаване на дъмп на изпълними файлове Win32.
- SentryPeer — honeypot за VoIP.
- Sparrow-wifi — анализатор на Wi-Fi.
- wifipumpkin3 — фреймуърк за създаване на фалшиви точки за достъп.
- Актуализирана версия на Win-Kex (Windows + Kali Desktop EXperience), предназначена за работа в Windows в среда на WSL2 (Windows Subsystem for Linux). Възможност за стартиране на GUI приложения с права root чрез sudo.
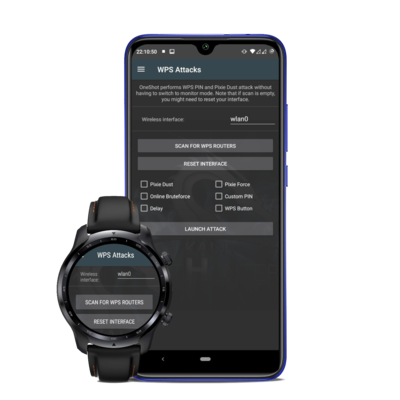
- Подготовен е релиз на NetHunter 2022.2, среда за мобилни устройства на базата на платформата Android с набор от инструменти за тестване на системи за наличие на уязвимости. С NetHunter е възможно извършване на атаки, специфични за мобилни устройства, например чрез еймулация на работа на USB устройства (BadUSB и HID Keyboard — еймулация на мрежов USB адаптер, който може да се използва за MITM атаки, или USB клавиатура, извършваща подмяна на символи) и създаване на фалшиви точки за достъп (MANA Evil Access Point). NetHunter се инсталира в стандартната среда на платформата Android под формата на chroot образ, в който работи специално адаптирана версия на Kali Linux. В новата версия е добавена нова табулатор за WPS Attacks, позволяваща използването на скрипта OneShot за извършване на различни атаки на WPS.

Източник: opennet.ru
