

Представен е новият дистрибутив на Kali Linux 2023.2, базиран на пакетната система Debian, предназначен за тестване на системи за уязвимости, провеждане на одити, анализ на остатъчната информация и идентифициране на последствията от атаките на злонамерени лица. Всички оригинални разработки, създадени в рамките на дистрибутива, се разпространяват под лицензия GPL и са достъпни чрез публичния Git репозиторий. Подготвени са няколко варианта на ISO образи с размери 443 MB, 2.8 GB и 3.7 GB. Сборките са налични за архитектури i386, x86_64, ARM (armhf и armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). По подразбиране се предлага работен плот Xfce, но опционално се поддържат и KDE, GNOME, MATE, LXDE и Enlightenment e17.
Kali включва една от най-пълните селекции от инструменти за специалисти по компютърна сигурност: от средства за тестване на уеб приложения и проникване в безжични мрежи до програми за извличане на данни от идентификационни RFID чипове. В комплекта е включена колекция от експлойти и повече от 300 специализирани утилити за проверка на сигурността, като Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Освен това в дистрибуцията са включени средства за ускоряване на подбора на пароли (Multihash CUDA Brute Forcer) и WPA ключове (Pyrit) чрез използване на технологии CUDA и AMD Stream, позволяващи използването на GPU видеокартите NVIDIA и AMD за изпълнение на изчислителни операции.
В новото издание:
- Подготвен е отделен образ на виртуалната машина за хипервизора Hyper-V, предварително конфигуриран за работа в режим ESM (Enhanced Session Mode, xRDP върху HvSocket) и способен да функционира веднага без допълнителни настройки.
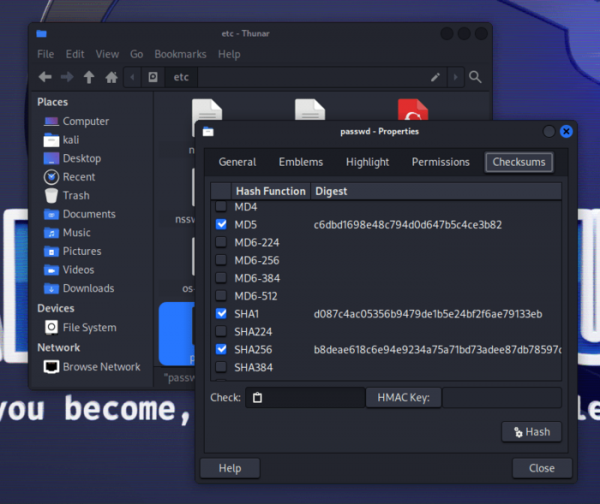
- В стандартната сборка с работен плот Xfce е извършен преход от звуковия PulseAudio към мултимедийните сървър PipeWire (сборката с GNOME беше преминала на PipeWire по-рано). сървър В базовата сборка с Xfce в файловия мениджър е предварително инсталирано разширение GtkHash, позволяващо бързо изчисляване на контролни суми в диалога със свойствата на файловете.
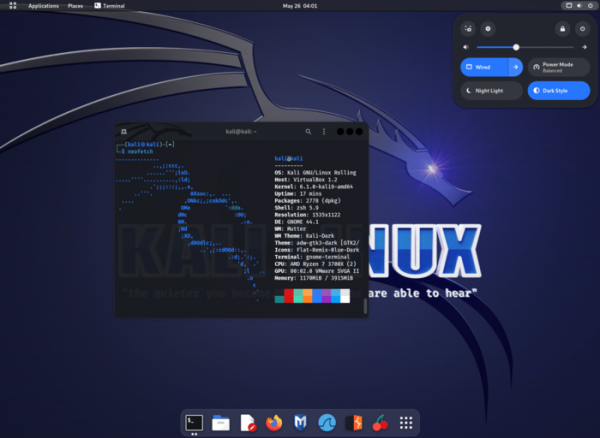
- Околната среда на базата на GNOME е обновена до версия 44, в която продължава преводът на приложенията за използване на GTK 4 и библиотеката libadwaita (в GTK4 между другото е преведена потребителската обвивка GNOME Shell и композитният мениджър Mutter). В диалога за избор на файлове е добавен режим за показване на съдържанието под формата на решетъчна икона. Направени са многобройни промени в конфигуратора. В менюто за бърза промяна на настройките е добавена секция за управление на Bluetooth.

- В състава на варианта на базата GNOME е добавено разширение Tiling Assistant за работа с прозорци в мозаичен режим.

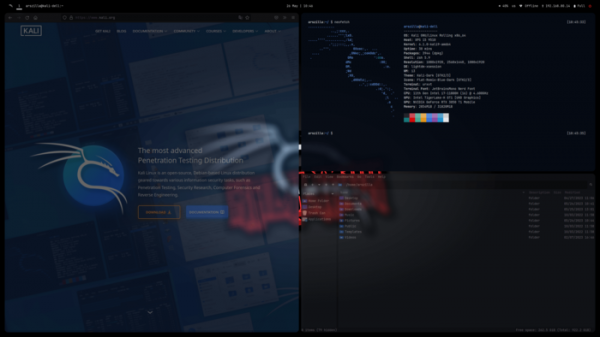
- Напълно е преработен вариантът с работен плот на базата на мозаечен мениджър на прозорци i3 (мета-пакет kali-desktop-i3), който е придобил вида на пълноценна потребителска среда.
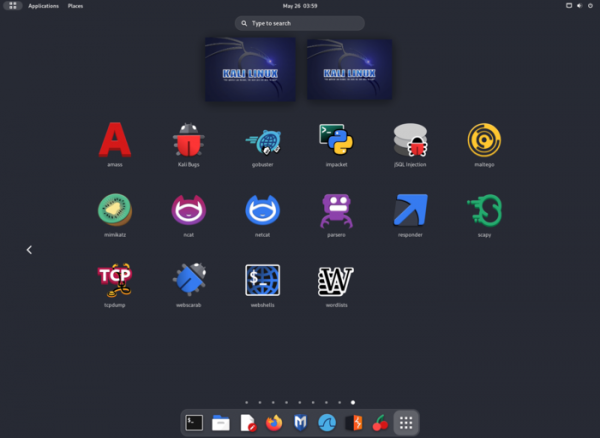
- Актуализирани са иконите и е реструктурирано менюто на приложенията.

- В състава са включени нови утилити:
- Cilium-cli — управление на клъстери Kubernetes.
- Cosign — формируеми цифрови подписи за контейнери.
- Eksctl — интерфейс на командния ред за Amazon EKS.
- Eksctl — команден интерфейс за Amazon EKS.
- Evilginx — MITM атака фреймворк за улавяне на идентификационни данни, сесийни бисквитки и заобикаляне на двуфакторна автентикация.
- GoPhish — инструментариум за фишинг.
- Humble — анализатор на HTTP заглавия.
- Slim — опаковчик на изображения за контейнери.
- Syft — генератор на SBoM (Software Bill of Materials), определящ състава на софтуерните компоненти, включени в контейнерното изображение или присъстващи в файловата система.
- Terraform — платформа. на управлението на инфраструктурата.
- Tetragon — анализатор, базиран на eBPF.
- TheHive — платформа за реагиране на инциденти.
- Trivy — инструментариум за търсене на уязвимости и проблеми с конфигурацията в контейнери, репозитории и облачни среди.
- Wsgidav — WebDAV сървър, използващ WSGI.
- Обновено е мобилното обкръжение на базата на платформата Android — NetHunter, с набор от инструменти за тестване на системи за уязвимости. С помощта на NetHunter е възможно извършването на атаки, специфични за мобилни устройства, например, чрез емулация на работа на USB устройства (BadUSB и HID Keyboard — емулация на мрежов USB адаптер, който може да се използва за MITM атаки, или USB клавиатура, извършваща символна инжекция) и създаване на подвеждащи точки за достъп (MANA Evil Access Point). NetHunter се инсталира в основната среда на платформата Android под формата на chroot образ, в който работи специално адаптирана версия на Kali Linux.
Източник: opennet.ru
