

Издадена версия Proxmox Virtual Environment 9.1, специализиран Linux дистрибутив, базиран на Debian GNU/Linux, предназначен за внедряване и управление на виртуални сървъри с използване на LXC и KVM, и способен да замества продукти като VMware vSphere, Microsoft Hyper-V и Citrix Hypervisor. Размерът на инсталационния iso образ е 1.7 GB.
Proxmox VE предоставя средства за разгръщане на напълно готова система за виртуални сървъри от индустриален клас с управление чрез уеб интерфейс, предназначен за управление на стотици или дори хиляди виртуални машини. Дистрибуцията има вградени инструменти за организиране на резервно копиране на виртуални среди и предоставя готова поддръжка за клъстеризация, включително възможност за миграция на виртуални среди от един възел на друг без прекъсване на работата. Сред особеностите на уеб интерфейса: поддръжка на защитена VNC конзола; управление на достъпа до всички налични обекти (VM, хранилище, възли и т.н.) на базата на роли; поддръжка на различни механизми за удостоверяване (MS ADS, LDAP, Linux PAM, Proxmox VE удостоверяване).
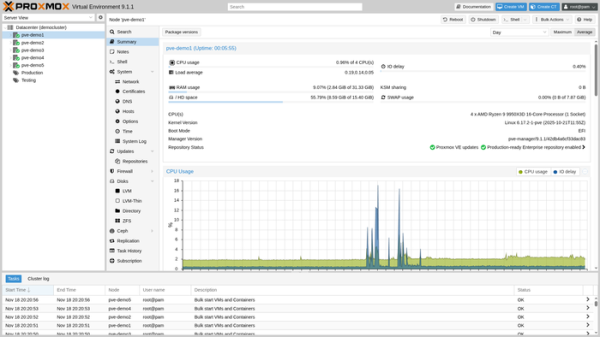
В новото издание:
- Синхронизацията с пакетната база Debian 13.2 е извършена. Ядро Linux е обновено до версия 6.17. Използвани са нови версии на QEMU 10.1.2, LXC 6.0.5, ZFS 2.3.4. Достъпна е поддръжка за създаване на хранилища на базата на Ceph 19.2.3 (Squid).
- Добавена е възможността за създаване на LXC контейнери от образи в формат OCI (Open Container Initiative), които могат да бъдат качвани ръчно или от хранилища. Поддържа се създаването на OCI шаблони на контейнери, контейнери с пълна системна среда и контейнери за стартиране на отделни приложения.
- За контейнери, нуждаещи се от прикрепване на виртуален модул TPM (Trusted Platform Module), е реализирана възможността за запазване на състоянието vTPM в формат qcow2. Тази функция позволява създаването наSnapshots на виртуални машини с vTPM, например, за изпълнение на гостови системи с нови версии на Windows, използвайки файлови хранилища на базата на NFS и CIFS.
- Предоставени са инструменти за гъвкаво управление на вложената виртуализация в гостови системи. Добавен е новият vCPU флаг „nested-virt“, позволяващ включването на вложена виртуализация над тип vCPU, напълно или частично съответстващ параметрите (производител и поколение) на хостовия CPU. Като примери за използване на вложената виртуализация се споменава стартиране на вложени хипервизори и използване на механизми за защита на Windows базирани на виртуализация.
- В GUI е реализирана възможността за генериране на по-подробни доклади за стека на софтуерно определените мрежи (SDN, Software-Defined Networking). Например, можете да видите към кои мрежови мостове и виртуални мрежи са свързани гостовите системи, какви IP и MAC адреси се използват в зоните EVPN.
- Добавена е начална поддръжка на механизма Intel TDX (Trusted Domain Extensions) за шифроване на оперативната памет на гостовите системи.
- Добавена е възможността за селективно изключване на механизма KSM (Kernel Samepage Merging) за определени виртуални машини, осигуряващ дедупликация на еднаквите области на паметта.
Източник: opennet.ru
