

Представен е релиз на специализирания браузър Tor Browser 11.0.2, който се фокусира върху осигуряване на анонимност, сигурност и поверителност. При използване на Tor Browser целият трафик се пренасочва изключително през мрежата Tor, а достъпът чрез стандартната мрежова връзка на текущата система е невъзможен, което предотвратява проследяването на реалния IP адрес на потребителя (в случай на хакване на браузъра, атакуващите могат да получат достъп до системните параметри на мрежата, затова за пълно блокиране на възможни течове следва да се използват продукти като Whonix). Сборките на Tor Browser са подготвени за Linux, Windows и macOS.
За допълнителна защита Tor Browser включва приставката HTTPS Everywhere, която позволява използването на криптиране на трафика на всички сайтове, където е възможно. За намаляване на заплахите от атаки, използващи JavaScript, и по подразбиране блокиране на приставки, в комплекта е включена приставката NoScript. За борба с блокирането и инспектирането на трафика се прилагат алтернативни транспортни средства. За защита от специфични за конкретен посетител характеристики, API-тата WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices и screen.orientation са деактивирани или ограничени, както и средствата за изпращане на телеметрия, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, „link rel=preconnect“ и е модифициран libmdns.
В новата версия е осъществена синхронизация с кодовата база на версия Firefox 91.4.0, в която са отстранени 15 уязвимости, от които 10 са маркирани като опасни. 7 от уязвимостите са причинени от проблеми с паметта, като преливане на буфери и достъп до вече освободени области на паметта, което потенциално може да доведе до изпълнение на код от злонамереносо лице при отваряне на специално оформени страници. От сборката за платформата Linux са изключени някои ttf-шрифтове, чието използване е водило до нарушения в рисуването на текста в интерфейсните елементи на Fedora Linux. Настройката „network.proxy.allow_bypass“, която управлява активността на защитата от неправилна употреба на API Proxy в приставки, е деактивирана. За транспорта obfs4 по подразбиране е задействан нов шлюз „deusexmachina“.
Междувременно продължава историята с блокирането на Tor в Руската Федерация. Роскомнадзор е изменил в регистъра на забранените сайтове маската на блокираните. домейни От «www.torproject.org» на «*.torproject.org» и разширен списъкът на IP адресите, подлежащи на блокиране. Поради промяната, повечето поддомейни на проекта Tor, включително blog.torproject.org, gettor.torproject.org и support.torproject.org, станаха блокирани. Достъпът остава наличен до forum.torproject.net, разположен в инфраструктурата на Discourse. Частично достъпни са gitlab.torproject.org и lists.torproject.org, до които в началото нямаше достъп, но след това беше възстановен, вероятно след смяна на IP адресите (gitlab сега е насочен към хост gitlab-02.torproject.org).
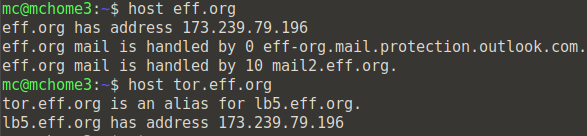
В същото време спират да бъдат отбелязвани блокировки на шлюзовете и възлите на мрежата Tor, както и на хоста ajax.aspnetcdn.com (CDN на Microsoft), използван в транспорта meek-asure. Явно експериментите с блокиране на възлите на мрежата Tor след блокировката на сайта Tor са спряни. Ситуацията с огледалото tor.eff.org е сложна, тъй като то продължава да работи. Проблемът е, че огледалото tor.eff.org е свързано с това, IP адрес, което се използва за домейна eff.org на организацията EFF (Electronic Frontier Foundation), следователно блокирането на tor.eff.org ще доведе до частично блокиране на сайта на известната правозащитна организация.
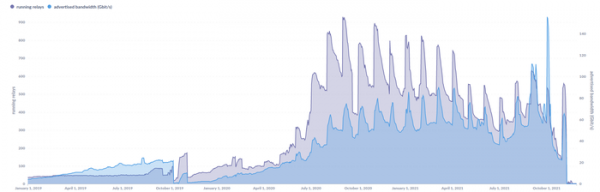
Допълнително може да се отбележи публикуването на нов доклад за възможни опити за атаки за деанонимизиране на потребителите на Tor, свързвани с групата KAX17, обозначавана по специфичен фиктивен контактен имейл в параметрите на възлите. През септември и октомври проектът Tor забрани 570 потенциално злонамерени възли. В пика, групата KAX17 успя да увеличи броя на контролируемите възли в мрежата Tor до 900, разположени при 50 различни доставчици, което съответства на приблизително 14% от общия брой на релеевете (за сравнение, през 2014 година атакуващите успяха да получат контрол почти над половината релееве на Tor, а през 2020 година над 23.95% от изходните възли).
Разполагането на голям брой възли, контролирани от един оператор, позволява деанонимизиране на потребителите чрез атака от клас Sybil, която може да бъде проведена, ако нападателите имат контрол над първия и последния възел в анонимизиращата верига. Първият възел в Tor веригата знае IP адреса на потребителя, а последният - IP адреса на запазения ресурс, което позволява деанонимизиране на заявката чрез добавяне на определен скрит маркер в заглавките на пакетите на входния възел, който остава непроменен през цялата анонимизираща верига, и анализ на този маркер на изходния възел. При наличието на контролирани изходни възли нападателите също могат да извършват промени в нешифрован трафик, например, като премахват пренасочвания към HTTPS версиите на сайтовете и прихващат нешифровано съдържание.
Според представители на мрежата Tor, повечето от премахнатите възли през есента са служили само като междинни точки, които не се използват за обработка на входящи и изходящи заявки. Някои изследователи отбелязват, че възлите са принадлежали към всички категории и вероятността да попаднете на входен възел, контролирана от групата KAX17, е била 16%, а на изходен - 5%. Но дори и да е така, общата вероятност потребителят да попадне едновременно на входен и изходен възел от група от 900 контролирани KAX17 възела се оценява на 0.8%. Няма директни доказателства за използване на възлите KAX17 за извършване на атаки, но подобни атаки не са изключени.
Източник: opennet.ru
