

Компания Google публикува новата версия на уеб браузъра Chrome 127. Веднага е налична и стабилната версия на свободния проект Chromium, който е основата на Chrome. Браузерът Chrome се различава от Chromium с използването на логотопи на Google, наличието на система за уведомяване при срив, модули за възпроизвеждане на защитено от копиране видео съдържание (DRM), автоматизирана инсталация на актуализации, постоянно включване на Sandbox изолация, предоставяне на ключове за Google API и предаване на RLZ параметри при търсене. За тези, които се нуждаят от повече време за актуализация, отделно се поддържа клон Extended Stable, който е с продължителност от 8 седмици. Следващото издание на Chrome 128 е планирано за 20 август.
Основни промени в Chrome 127:
- В режим "инкогнито" по подразбиране е активирана функцията "HTTPS-First", която автоматично пренасочва HTTP заявки към HTTPS. За да се осигури достъп до сайтове, които не поддържат HTTPS, е реализиран откат на HTTP, ако след пренасочването не успее да се изпълни заявка по HTTPS или възникнат проблеми със сертификатите. При опит за достъп до сайт по HTTP се показва специално предупреждение.
- Вграденият хранилище на коренови сертификати (Chrome Root Store) реши да прекрати доверието си към удостоверяващия център Entrust заради многобройни нарушения на изискванията към удостоверяващите центрове, ненавременно реагиране на проблемни сертификати, забавяне на оттеглянето на сертификати, неправилна обработка на докладите за инциденти и незнание на правилата при издаването на сертификати на ниво EV (Extended Validation), изискващи проверка на документите за собственост на домейна и потвърждение на собственика на ресурса. Поради липсата на действия за отстраняване на установените недостатъци, TLS сертификатите, издадени от Entrust след 31 октомври 2024 г., ще бъдат възприемани в Chrome като недостоверни. Сертификатите, издадени преди 31 октомври, ще продължат да се считат за нормални. TLS-сертификати EV (Разширена валидация) ниво изисква проверка на документи за собственост на домейна и потвърждение на притежателя на ресурса. Поради липсата на действия за отстраняване на установените недостатъци, TLS сертификати, издадени от Entrust след 31 октомври 2024 г., ще бъдат считани за ненадеждни в Chrome. Сертификатите, издадени преди 31 октомври, ще продължат да се считат за нормални.
- Започна е процесът на постепенно прекратяване на поддръжката на втората версия на манифеста на Chrome, който определя възможностите и ресурсите, достъпни за разширения, написани с помощта на API WebExtensions. Изключването на разширения, използващи втората версия на манифеста, за сега засяга само част от потребителите на тестовите версии на Chrome (не на стабилните версии). Планира се напълно да завърши миграцията към третата версия на манифеста до юни 2025 година.
- При включване на разширената защита на браузъра (Safe Browsing > Enhanced protection) е реализирано изпращане на сървъри Google допълнителна телеметрия с информация за преглежданите страници, ако на тези страници се използват API за иницииране на вибрация (Vibration) или пълен контрол над мишката (PointerLock) и клавиатурата (Keyboard). Ако отворената страница е в черния списък, на потребителя ще бъде показано съответното предупреждение и действието на посочените API ще бъде деактивирано.
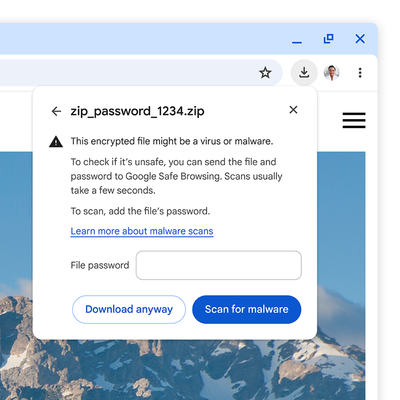
- Подведени са резултатите от работата по модернизацията на проверката на изтеглените файлове в режим на разширена защита на браузъра (Safe Browsing > Enhanced protection), при която е включено изпращането на изпълними файлове и подозрителни архиви на сървърите на Google за проверка за наличие на вируси и зловреден софтуер. За проверка на безопасността на изтеглените криптирано архиви (.zip, .7z и .rar) браузърът ще поиска от потребителя парола за декриптиране на архива. Потребителят може да откаже проверката или да въведе паролата, след което браузърът ще изпрати файла с паролата за проверка на сървърите на Google. В стандартния (неразширен) режим Safe Browsing също ще бъде показано искане за парола, но вместо да се изпраща съдържанието на архива на сървърите на Google за проверка, ще бъдат изпратени само метаданните и хешовете на файловете, съдържащи се в архива. Реализирани са по-забележими предупреждения за изтегляне на опасни файлове, които се показват не в долната лента, а под горната лента.

- Предложена начална реализация на спецификацията за достъп до частна мрежа, която ограничава възможността за зареждане на ресурси от публично достъпен сайт, който се свързва с хостове във вътрешната мрежа (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 и т.н.). Зареждането на подобни ресурси е разрешено само при отваряне на страницата в безопасен контекст (по HTTPS). В бъдеще се планира напълно да се ограничи възможността за неконтролирано достъп до вътрешни интранет подмрежи от страници, отваряни от публични сайтове, тъй като подобни заявки се използват от злонамерени лица за извършване на CSRF атаки срещу маршрутизатори, точки за достъп, принтери, корпоративни уеб интерфейси и други устройства и услуги, които обработват заявки само от локалната мрежа. Експериментите с блокиране започнаха още през 2022 година в Chrome 98, но поради откритите уязвимости блокирането беше отложено.
- В режим „Origin trials“ е реализирана експериментална блокировка на достъпа до IP 0.0.0.0, тъй като този IP може да се използва за заобикаляне на блокировката при достъп до IP 127.0.0.1 (localhost) на платформите Linux и macOS.
- В версията за платформата Android интерфейсът за свързване с Google акаунта и синхронизиране на данни, като запазени пароли и отметки, е опростен. Синхронизацията сега е интегрирана с влизането в акаунт и не се представя като отделна функция в настройките.
- В версията за платформата Android е обновен интерфейсът за управление на паролите. На потребителите, свързали се с Google акаунта си, но не активирали синхронизацията, е предоставена възможност да запазват и използват паролите, свързани с акаунта в Google.
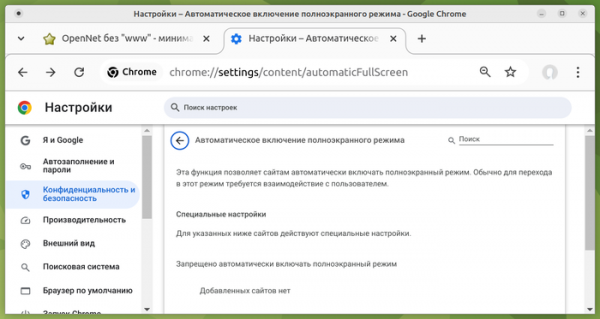
- Добавена настройка „Автоматично включване на режим на цял екран“ (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), позволяваща на сайтовете автоматично да включват режим на цял екран чрез метода Element.requestFullscreen() без потвърждение от потребителя, както и да показват диалозите на браузъра без да напускат режима на цял екран. По подразбиране настройката е изключена и може да бъде активирана за отделни сайтове и уеб приложения. В комбинация с API за управление на прозорците и настройките за изпращане на уведомления (chrome://settings/content/popups), новата функция улеснява използването на такива възможности като отваряне на изскачащ прозорец на целия екран на друг монитор, показване на съдържание на цял екран на всички екрани или на допълнителен екран, както и превключване на съдържание на цял екран от един дисплей на друг.

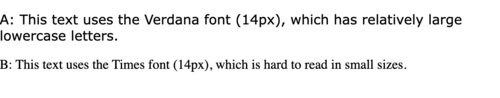
- Добавено е CSS свойство font-size-adjust, позволяващо да се промени размерът на малките букви спрямо размера на главните букви, зададен чрез свойството „font-size“, което може да бъде полезно, например, за запазване на предишното ниво на четивност на текста в условия на използване на резервно семейство шрифтове при недостъпност на основния. За шрифтовете, имащи различни коефициенти на височината на малките букви спрямо размера на шрифта, размерът на буквите значително се различава, което, например, може да направи текста трудно четим при замяна на шрифта Verdana с Times.

- В API за статичната маршрутизация на ServiceWorker-и (Service Worker Static Routing), който позволява да се определи как следва да се зареждат определени ресурси и да се прекрати повикването на ServiceWorker-а за ресурси, които могат да бъдат извлечени от кеша или да се заредят директно, е добавена възможност за прилагане на логическата операция „not“ за инвертиране на условията на съпоставяне на заявките.
- Обезпечена е предаването на събития за активиране, генерирани при взаимодействие на потребителя с контента в прозореца, отворен в режим „картинка в картинка“ (picture-in-picture), към родителския прозорец за този режим. Промяната позволява на основната страница, от която е отворен прозорецът „картинка в картинка“, да използва API за активация на потребителя (navigator.userActivation) за определяне на взаимодействието на потребителя с този прозорец (например, може да се установи дали потребителят е кликал с мишката в прозореца „картинка в картинка“ или страницата е само заредена и остава непокътната).
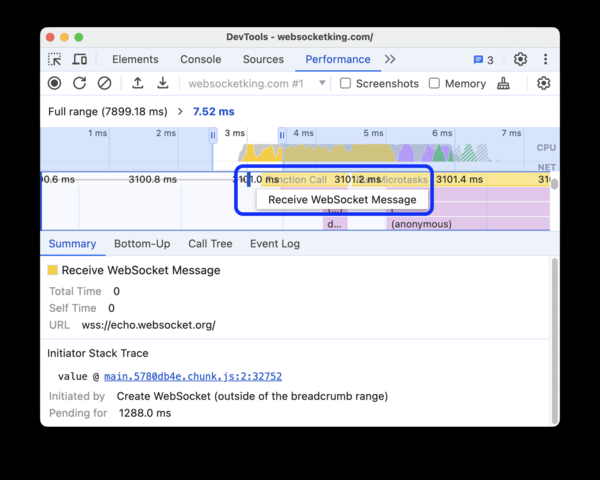
- Въведени са подобрения в инструментите за уеб разработчици. При преглед на CSS стилове са добавени връзки към съответните позиции в документа, на които се позовават CSS свойствата за управление на показването на елементи, свързани с местоположението на други елементи (CSS Anchor Positioning). При преглед на HTML кода са добавени връзки, към които сочи атрибутът «popovertarget». В панела за инспектиране на мрежовата активност е добавена нова предварителна настройка за симулация на скорост на достъп «Fast 4G» (предварителната настройка «Fast 3G» е преименувана на «Slow 4G», а «Slow 3G» на «3G»). В панела за анализ на производителността при трасировка е осигурено показване на информация за събитията при изпращане и приемане на съобщения чрез WebSocket.

Освен нововъведенията и поправките на грешки, в новата версия са отстранени 24 уязвимости. Много от уязвимостите са открити в резултат на автоматизирано тестване с инструменти като AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. На 5 проблема е присвоен висок риск. Не са открити критични проблеми, които да заобиколят всички нива на защита на браузъра и да изпълнят код в системата извън sandbox средата. В рамките на програмата за възнаграждение за откриване на уязвимости, компанията Google е изплатила 16 премии на обща стойност 47.5 хиляди долара (по една премия от $11000, $5000, $3000 и $500, две премии $8000, три премии $2000). Размерът на 6 награди все още не е определен.

Източник: opennet.ru
