

Компания Google публикува новата версия на уеб браузъра Chrome 136. В същото време е налична стабилна версия на свободния проект Chromium, който служи за основа на Chrome. Браузерът Chrome се различава от Chromium по използването на логотипите на Google, наличието на система за уведомяване при срив, модули за възпроизвеждане на защитено от копиране видеосъдържание (DRM), система за автоматично инсталиране на актуализации, постоянно активна Sandbox изолация, предоставяне на ключове за Google API и предаване на RLZ параметри при търсене. За потребители, които имат нужда от повече време за актуализация, се поддържа отделен клон Extended Stable, който се обновява на всеки 8 седмици. Следващото издание Chrome 137 е планирано за 27 май.
Основни промени в Chrome 136:
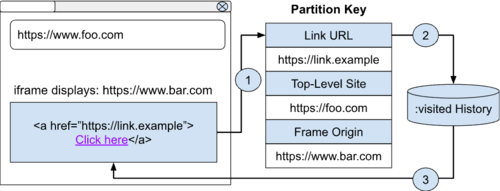
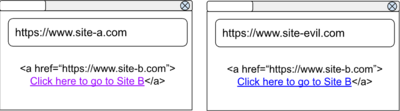
- Добавена е защита от изтичане на информация за предишно посещавани страници, произтичаща от използването на псевдоклас CSS «:visited», който позволява персонализиране на оформлението на преди отворени връзки. До версия Chrome 136, преминаването по връзка водеше до промяна на оформлението на тази връзка на всички сайтове, показващи данната връзка, независимо от сайта, от който е инициирано преминаването. На своя сайт, атакуващият можеше да определи дали потребителят е отворил интересуващи го връзки, като анализира промяната в оформлението на тези връзки. Например, ако се създаде списък от връзки към различни страници, то предварително проверените страници в този списък ще бъдат отбелязани от браузъра с различен цвят, на базата на което може да се направи извод дали връзките са били отваряни преди.
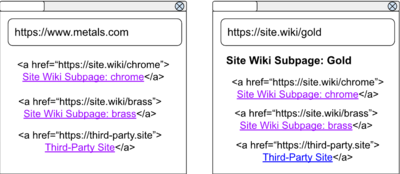
За блокиране на изтичането на информация за посетените връзки в Chrome е реализирана изолация на обработката на селектора «:visited» в зависимост от сайта, който се разглежда, т.е. елементите сега се стилизират с помощта на «:visited» само ако са били отворени преди с текущия сайт и в контекста на текущия iframe. Изолацията е реализирана чрез хеширане на стила на прегледаните връзки, използвайки като ключ три компонента — връзката, основния сайт и хоста, използван в iframe.

Например, ако е имало прехвърляне от сайт "А" чрез линк, то този линк ще бъде осветен само на сайт "А" и ще остане непроменен на сайта на атакуващия. Изключение се прави само за iframe, зареждащи се от основния сайт (same-origin), и за линкове към текущия сайт. Така, при отваряне на сайт "А", линковете, водещи към сайт "A", ще бъдат осветени, дори ако прехвърлянията към тях са били от друг сайт, докато останалите линкове ще бъдат осветени само, ако прехвърлянията са били от сайт "А".


В Firefox защитата от подобни течове е добавена през 2010 година, но съществуваха методи за нейното заобикаляне. Например, през 2024 година във Firefox 122 беше премахната възможността за анализ на цвета на пикселите с помощта на филтри, използващи параметра currentColor, и манипулации с таг canvas в SVG.
- В версията за Android е реализирана предаване на сървъри Google телеметрия с данни за APK файловете, зареждани през браузъра. В момента функционалността се ограничава до изпращане на телеметрия, но в бъдеще ще бъде използвана за показване на предупреждения и блокиране на изтеглянето на вредоносни APK файлове. Проверката се извършва само при включване на режима на разширена защита на браузъра в настройките (Safe Browsing > Enhanced protection).
- За отдалечен дебъгинг вече е необходимо указание на отделен каталог с данни, зададено при стартиране с параметъра "—user-data-dir", който трябва да се укаже заедно с параметъра "—remote-debugging-pipe" или "—remote-debugging-port". При използване на подразбиращия се каталог в Windows, Linux и macOS, отдалеченият дебъгинг вече няма да работи. Причината за промяната е противодействие на злонамерен софтуер, който използва отдалечения дебъгинг за извличане на данни от Google Chrome. При използването на отделен каталог се прилага различен ключ за шифроване, който не позволява достъп до работните данни на потребителя в основния каталог. Промяната важи само за Chrome и не се прилага в Chromium.
- Модернизирано е оформлението на лентите за превъртане на платформите Linux и Windows. При неактивност лентата за превъртане се скрива и се появява само при възобновяване на движението по страницата. За управление на включването на новото оформление на лентите за превъртане са предложени настройките chrome://flags#fluent-overlay-scrollbars и chrome://flags#fluent-scrollbars.


- В CSS-функцията attr() аргументът с тип «string» е преименуван на «raw-string», в съответствие с решението на работната група, координираща развитието на спецификациите CSS. Промената цели да изключи объркването, причинено от подобието на изразите «attr(foo type())» и «attr(foo string)».
- В API ProgressEvent, използвано за създаване на индикатори за напредък, в атрибутите «loaded» и «total» вместо типа «unsigned long long» е приложен тип «double», което съответства на поведението на HTML-елемента
- За екраниране на низовете, използвани в регулярните изрази, е предложен статичен метод «RegExp.escape». Низовете, екранирани с RegExp.escape, могат безопасно да се използват като шаблон в конструктора на RegExp().
- На сайта е разрешено автоматичното създаване на ключове Passkey на базата на вече запазените за този сайт данни за идентификация. Създаването на Passkey се извършва без извеждане на отделен модален диалог, ако потребителят вече е потвърдил за сайта създаването на данни за идентификация.
- Добавено е CSS-свойството dynamic-range-limit за ограничаване на максималната яркост на HDR-съдържанието.
- В API Speculation Rules (), използвано за настройване на предварителното зареждане на ресурси, е разрешено указването на опционално поле «tag» за проследяване на източника. Съдържанието на това поле ще бъде изпратено чрез HTTP-заглавието Sec-Speculation-Tags.
- В WebRTC и API MediaRecorder е добавена поддръжка на кодека H265 (HEVC) в допълнение към вече поддържаните VP8, H.264, VP9 и AV1.
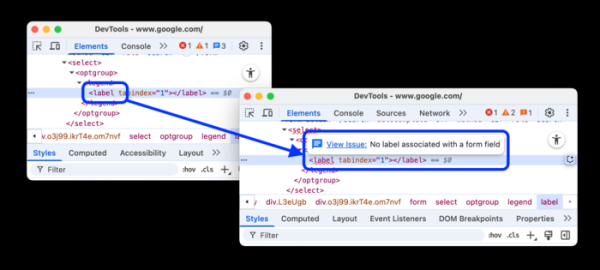
- В инструментите за уеб-разработка са разширени възможностите на панела за анализ на производителността. Добавени са отчети за заявки, използващи стария протокол HTTP/1.1, ефективността на работа с кеша и оптимизацията чрез свойството font-display. В страницата «Privacy and security > Privacy > Third-party cookies» е добавена възможността за търсене на отделни бисквитки. Добавена е експериментална възможност за показване на съвети за проблеми с елементите и атрибутите в DOM.

Освен нововъведенията и корекциите на грешки в новата версия, са отстранени 8 уязвимости. Много от уязвимостите са открити в резултат на автоматизирано тестване с инструментите AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Критични проблеми, които да позволят заобикаляне на всички нива на защита на браузъра и изпълнение на код в системата извън средата на sandbox, не са установени. В рамките на програмата за изплащане на парични награди за откритие на уязвимости за текущото издание, компания Google е изплатила 4 награди на обща стойност 10 хиляди долара (една награда от $5000, две награди от $2000 и една от $1000).
Източник: opennet.ru
