

Компания Google пусна версия 141 на уеб браузъра Chrome. По същото време е налична стабилната версия на свободния проект Chromium, който е основата на Chrome. Браузерът Chrome се различава от Chromium по използването на логотипи на Google, наличие на система за уведомления при срив, модули за възпроизвеждане на защитено видео съдържание (DRM), автоматична система за инсталиране на актуализации, постоянно активирана Sandbox изоляция, предоставяне на ключове за Google API и предаване на RLZ параметри при търсене. За тези, които имат нужда от повече време за актуализиране, се поддържа отделна версия Extended Stable, която се актуализира на всеки 8 седмици. Следващата версия на Chrome 142 е планирана за 28 октомври.
Основни промени в Chrome 141:
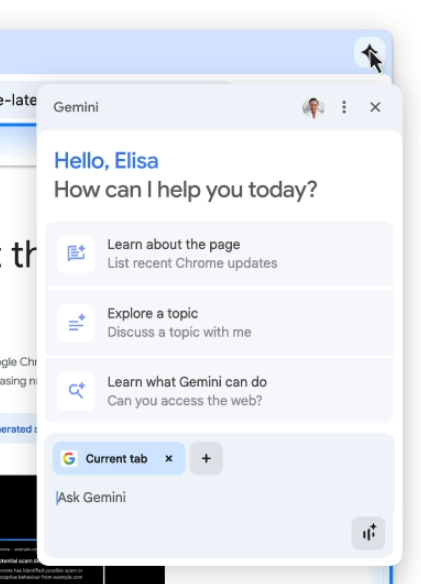
- За част от потребителите е активиран интегрираният в браузъра чат-бот Gemini, който може да обяснява съдържанието на преглежданата страница и да отговаря на свързани с нея въпроси, без да се сменя текущата табуляция. В горния десен ъгъл на екрана е добавен бутон за извикване на Gemini, при натискане на който се отваря диалог, позволяващ задаване на въпроси на естествен език и избор на табулации, чийто съдържание AI трябва да вземе предвид при формулирането на отговора. Поддържа се текстова и глаосова комуникация с бота. Възможността е налична за потребители от САЩ, които имат достъп до приложението Gemini и използват платформите macOS, iOS и Windows.

- Включена е защита срещу достъп до локалната система (loopback, 127.0.0.0/8) или вътрешната мрежа (192.168.0.0/16, 10.0.0.0/8 и т.н.) при взаимодействие с публични уеб сайтове. При опит за зареждане на вътрешни ресурси браузерът сега ще показва диалог с искане за потвърждение на операцията. Достъпът до вътрешни ресурси се използва от злонамерени лица за осъществяване на CSRF атаки върху рутери, точки за достъп, принтери, корпоративни уеб интерфейси и други устройства и услуги, които приемат заявки само от локалната мрежа. Освен това, сканирането на вътрешни ресурси може да се използва за косвена идентификация или за събиране на информация за локалната мрежа.
- Започна преминаването на по-гранулирана модел на изолация на процесите — «Origin Isolation», при който всеки източник на съдържание (origin — връзка между протокол, URL, ...) домейн и порт, например, «https://foo.example.com»), изолира в отделен процес на рисуване. Тъй като увеличаването на разрушителната изолация може да доведе до повишено потребление на памет и увеличение на натоварването на CPU, новият режим на изолация се включва само на системи с повече от 4 GB RAM. На слаби устройства ще продължи да се използва старият подход към изолацията, при който в отделен процес се изолират всички различни източници на съдържание, свързани с един сайт (например, foo.example.com и bar.example.com). Възможността в момента е активирана за част от потребителите, като обхватът постепенно ще се увеличава.
- Включено е прилагането на политиката „Същият произход“ за API Storage Access API. Извикването на „document.requestStorageAccess()“ от код, зареден чрез iframe от друг сайт, по подразбиране сега ще обхваща само сайта, от който е зареден този iframe, а не сайта, на който е разположен iframe.
- Добавена е хевристика за установяване на клиентска страна за прихващане или пренасочване на външни сайтове по търсене, въвеждано в адресната лента или на страницата, показвана при отваряне на нов таб. Такова прихващане се използва от някои злонамерени добавки. Проверка се извършва чрез съпоставяне на въвежданите от потребителя заявки с появата на страница с резултати от търсене. При установяване на подмяна в режим Safe Browsing на сървър Google се изпраща телеметрия за по-подробен анализ, който взема предвид телеметрията от различни потребители.
- На страницата за отваряне на нов таб в долната лента, на която се показва информация за добавки, влияещи на съдържанието на страницата за нов таб, осигурено е показването на информация за работата на устройството, на което се прилага централизирано управление.

- На системи с профили на потребители, свързани с трети доставчици на удостоверяване, е реализирана възможност за извършване на отдалечени команди за администриране, например, за изчистване на кеша или бисквитки.
- В API на IndexedDB е реализиран метод getAllRecords(), който позволява извличането на всички записи от хранилището на обекти (IDBObjectStore) и индекса (IDBIndex). getAllRecords() комбинира функционалността на методите getAllKeys() и getAll() за извличане както на първични ключове, така и на свързаните с тях стойности. В методите getAll() и getAllKeys() е добавен параметърът „direction“ за определяне на посоката на извличане на данните, което позволява ускоряване на определени операции по четене в сравнение с използването на курсори.
- Добавен е API „WebRTC Encoded Transform“ за обработка на кодирани мултимедийни данни, предавани чрез RTCPeerConnection.
- Добавена е поддръжка на атрибутите „width“ и „height“ за вложени елементи , размерите на които могат да се управляват чрез CSS или SVG-разметка.
- Внесени са подобрения в инструментите за уеб-разработчици. Добавен е експериментален MCP (Model Context Protocol) сървър, който позволява достъп до възможностите на Chrome DevTools от външни AI асистенти.
Информацията за коригираните уязвимости в анонса и трекера на промените към момента на написване на новината липсва.
Допълнение: Ден след излизането на версията бяха разкрити данни за коригираните уязвимости. В Chrome 141 са отстранени 21 уязвимости. Множество от уязвимостите са открити в резултат на автоматизирано тестване с инструменти като AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Не са открити критични проблеми, позволяващи заобикалянето на всички слоеве на защита на браузъра и изпълнението на код в системата извън sandbox околната среда. В рамките на програмата за изплащане на награди за откритие на уязвимости компанията Google е изплатила 12 награди на стойност 50 хиляди долара (по една награда от $25000, $5000, $4000 и $2000, четири награди от $3000 и две по $1000). Размерът на едната награда все още не е определен.
Източник: opennet.ru
